Intrusion dans un hôpital : ce que la CNIL a sanctionné
Par Maxime Vannier, le 16 octobre 2026
Le 3 septembre 2026, la CNIL a rendu publique une amende de 500 000 euros contre l'Hôpital Privé de la Loire, à la suite d'une intrusion dans son dossier patient informatisé. Ce n'est pas l'attaque elle-même que l'autorité sanctionne, mais les faiblesses qui l'ont rendue possible et la manière dont les personnes concernées ont été informées. Cette sanction de la CNIL intéresse bien au-delà du monde hospitalier : une PME, un cabinet ou une mairie peut présenter exactement les mêmes faiblesses, souvent sans le savoir.
Ce qui s'est passé, d'après la CNIL
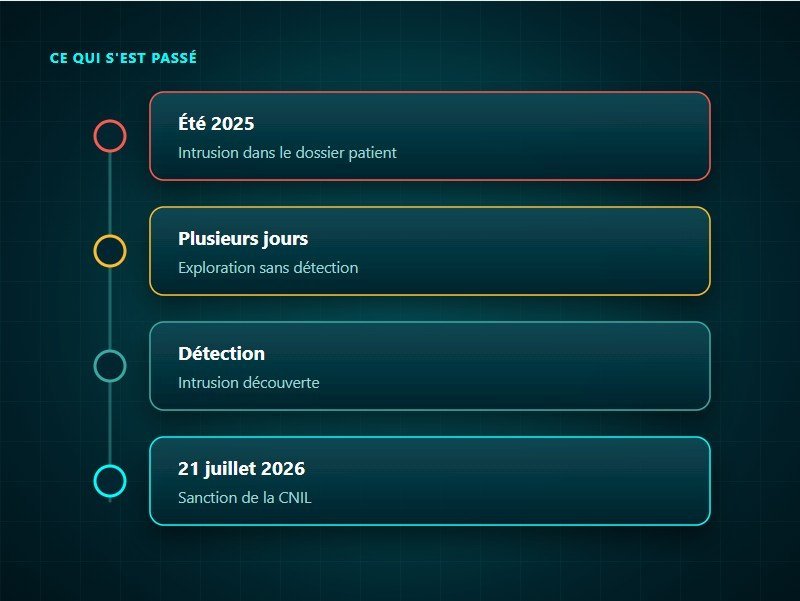
À l'été 2025, un attaquant est parvenu à accéder au dossier patient informatisé de l'établissement et a pu y circuler pendant plusieurs jours avant que l'intrusion ne soit détectée. Selon la publication de la CNIL, les données de 524 867 patients et de 202 246 tiers de confiance ont été concernées. Après un contrôle, la formation restreinte de la CNIL a prononcé la sanction le 21 juillet 2026, en tenant compte du volume et de la sensibilité des données de santé, de l'ampleur de la violation et de la capacité financière de l'établissement.
Deux séries de manquements au RGPD sont retenues. La première concerne la protection des données, au titre de l'article 32, qui impose de mettre en place des mesures adaptées aux risques. La seconde concerne l'information des personnes, au titre de l'article 34, qui oblige à les prévenir directement lorsqu'une fuite présente un risque élevé pour elles. L'une comme l'autre méritent l'attention de toute structure qui conserve des données personnelles, quelle que soit sa taille.
Les défauts de sécurité relevés
Le premier constat porte sur les connexions depuis l'extérieur : l'accès au système d'information ne passait ni par un réseau privé virtuel (VPN), ni par une authentification multifacteur. Un identifiant et un mot de passe suffisaient donc pour entrer, ce qui revient à confier la sécurité de tout le système à un secret qu'il suffit de voler ou de deviner. La CNIL relève ensuite une politique d'habilitations trop large, puisqu'un professionnel pouvait consulter des dossiers de patients qu'il ne prenait pas en charge, au-delà de son équipe de soins. Enfin, aucun dispositif de détection en temps réel ne permettait de repérer une activité inhabituelle, ce qui explique les jours d'exploration avant la découverte de l'intrusion.
Aucun de ces défauts ne relève d'une technologie de pointe. Ce sont des mesures connues, recommandées de longue date, dont l'absence suffit pourtant à transformer un mot de passe dérobé en incident majeur. C'est ce qui rend cette décision utile à une petite structure : aucune de ces mesures ne demande un budget d'hôpital.
Ce que cela veut dire pour votre structure
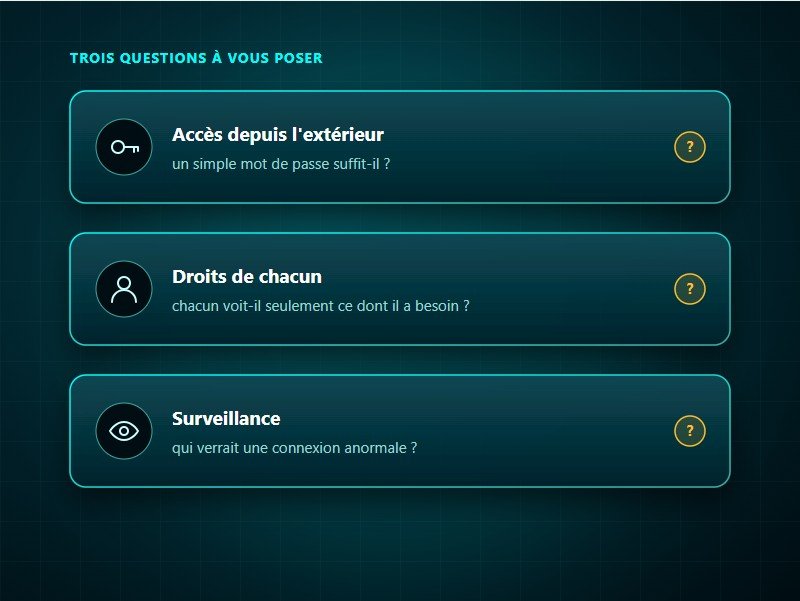
Transposés à l'échelle d'une PME, d'un cabinet médical, d'un cabinet comptable ou d'une mairie, ces défauts deviennent trois questions simples, que chaque dirigeant peut se poser dès aujourd'hui. Peut-on se connecter à vos outils depuis l'extérieur avec un simple mot de passe ? Dès qu'un collaborateur travaille de chez lui ou qu'un logiciel métier est accessible en ligne, la double authentification est la première protection à vérifier. Chacun ne voit-il que ce dont il a besoin ? Un dossier partagé ouvert à tous, un compte administrateur utilisé au quotidien ou le compte d'un ancien salarié jamais désactivé reproduisent ces défauts, à plus petite échelle.
Et qui remarquerait une connexion anormale un samedi soir ? Sans supervision des postes et des serveurs, rien ne la signale, et elle passe souvent inaperçue jusqu'au lundi matin, voire bien plus tard. Lorsque j'interviens dans une nouvelle structure, je commence toujours par le même tour d'horizon : l'état des mises à jour, la manière dont on entre dans le système depuis l'extérieur, qui dispose de quels droits, ce que valent les sauvegardes et ce qui est réellement surveillé. Les trois défauts relevés par la CNIL figurent tous dans cette liste.
Prévenir les personnes, une obligation à part entière
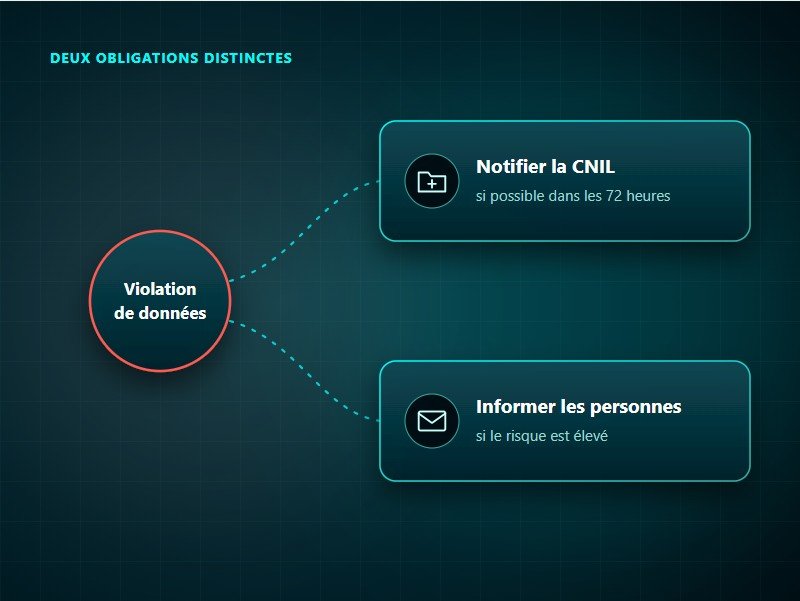
L'autre manquement retenu par la CNIL est moins technique, mais tout aussi important. Lorsqu'une violation de données présente un risque élevé pour les personnes, l'article 34 du RGPD impose en principe de les en informer directement, afin qu'elles puissent se protéger. La CNIL reproche à l'établissement d'avoir prévenu les patients, mais pas les 202 246 tiers de confiance dont les données avaient pourtant été exposées. Cette information des personnes est une obligation distincte de la notification à la CNIL, qui doit intervenir dans les meilleurs délais, et si possible dans les 72 heures suivant la découverte de la violation.
Pour une petite structure, la leçon est avant tout pratique : savoir à l'avance qui prévenir, par quel moyen et avec quel message. Le jour d'un incident, l'urgence technique accapare toute l'attention, et ce n'est pas le moment d'inventer une procédure de communication. Une page préparée à l'avance, qui recense les contacts, les obligations et des modèles de messages, fait gagner du temps le jour J et évite de laisser de côté une catégorie de personnes, comme les tiers de confiance ici.
Notre approche chez KERIONIS
Nous partons des trois points relevés par la CNIL. Un audit cybersécurité pour les PME permet d'y répondre noir sur blanc, avec un plan d'action classé par priorité, pour corriger d'abord ce qui expose le plus. Pour les professionnels de santé, notre page consacrée à la cybersécurité des cabinets médicaux détaille les gestes qui comptent le plus au quotidien. Pour le volet réglementaire, nous vous accompagnons enfin dans la conformité RGPD de votre informatique.
Si vous ne deviez vérifier qu'une seule chose cette semaine, regardez si l'on peut se connecter à vos outils depuis l'extérieur avec un simple mot de passe. C'est le premier défaut relevé par la CNIL, et l'un des plus simples à corriger. Une double authentification bien configurée ferme l'essentiel de cette porte, pour une contrainte minime au quotidien.
Vérifier vos accès et vos droits
Un audit gratuit de 45 minutes.
Puis des recommandations claires, par ordre de priorité.
Questions fréquentes sur cette sanction de la CNIL
Pourquoi la CNIL a-t-elle sanctionné cet hôpital ?
La CNIL a sanctionné l'Hôpital Privé de la Loire pour une sécurité insuffisante de son dossier patient informatisé (article 32 du RGPD) et pour ne pas avoir informé directement les 202 246 tiers de confiance dont les données avaient été exposées (article 34).
Quelles mesures de sécurité manquaient ?
D'après la CNIL, les connexions depuis l'extérieur ne passaient ni par un VPN ni par une authentification multifacteur, les habilitations n'étaient pas limitées à l'équipe de soins, et aucune détection en temps réel ne permettait de repérer l'intrusion.
Une petite structure peut-elle être sanctionnée ?
Oui. Le RGPD s'applique à toute structure qui traite des données personnelles, quelle que soit sa taille. Son article 83 prévoit des amendes proportionnées, fixées notamment selon la nature, la gravité et la durée du manquement.
Faut-il prévenir les personnes concernées ?
Lorsqu'une violation de données présente un risque élevé pour les personnes, l'article 34 du RGPD impose en principe de les informer directement. C'est une obligation distincte de la notification à la CNIL, qui doit intervenir dans les meilleurs délais, et si possible dans les 72 heures.