NIS2 : ce que la directive changera pour les dirigeants
Par Maxime Vannier,
Ce que NIS2 demandera aux dirigeants d’entreprises et de collectivités : gouvernance, notification des incidents, responsabilité et sanctions. En France, la loi de transposition n’est pas encore adoptée (mise à jour du 10 octobre 2026).
Un enjeu réglementaire majeur
Mise à jour du 10 octobre 2026 : cet article, publié en février 2026, présentait la directive NIS2 comme déjà applicable en France. Ce n’est pas le cas : la loi de transposition n’est toujours pas adoptée, et son examen en séance à l’Assemblée nationale, prévu les 7 et 9 octobre, a été retiré de l’ordre du jour le 6 octobre 2026, sans nouvelle date. J’ai corrigé les passages concernés. Pour suivre l’état du texte et savoir qui sera concerné, voyez notre guide sur la directive NIS2.
Contexte et calendrier en France
Avec NIS2, la cybersécurité devient un enjeu réglementaire majeur pour les dirigeants européens.
La directive (UE) 2022/2555, dite NIS2, est entrée en vigueur le 16 janvier 2023 ; chaque État membre devait la transposer au plus tard le 17 octobre 2024.
En France, le projet de loi de transposition a été adopté par le Sénat le 12 mars 2025, et la commission spéciale de l’Assemblée nationale a établi son texte le 10 septembre 2025 ; l’examen en séance reste à programmer. Le 8 juillet 2026, faute de transposition, la Commission européenne a saisi la Cour de justice de l’Union européenne contre la France et trois autres États. En attendant, l’Agence nationale de la sécurité des systèmes d'information (ANSSI) prépare la mise en œuvre : simulateur « Suis-je concerné ? », pré-enregistrement des entreprises, référentiel publié comme document de travail.
Pour les dirigeants, le sujet n’est pas théorique pour autant. Une fois la loi promulguée et ses décrets publiés :
- Les obligations s’appliqueront progressivement aux organisations concernées
- Des contrôles pourront vérifier leur mise en œuvre
- Les organes de direction pourront être tenus responsables des manquements
- Les amendes pourront atteindre 10 M€ ou 2 % du CA mondial pour les entités essentielles, 7 M€ ou 1,4 % pour les entités importantes ; les collectivités territoriales en seraient exclues selon le texte de la commission de l’Assemblée
La première question reste « Suis-je concerné ? »
La suivante se prépare déjà : « Pourrai-je démontrer que je suis conforme ? »
Un enjeu stratégique pour les dirigeants
En Bretagne comme ailleurs, la loi de transposition visera directement les PME, collectivités et établissements qui entrent dans son champ.
Dans un écosystème économique composé d’acteurs industriels, agroalimentaires, numériques et publics, la conformité NIS2 devient un facteur de crédibilité stratégique.
Les organisations concernées devront :
- Structurer leur gouvernance cyber
- Démontrer leur capacité de détection et de réaction
- Sécuriser leur chaîne de sous-traitance
- Intégrer la cybersécurité dans leur pilotage stratégique
En Bretagne, la cybersécurité n’est plus uniquement un sujet technique :
elle devient un pilier de gouvernance.
Une PME hors du champ peut aussi être concernée par ricochet : ses clients soumis à NIS2 devront maîtriser les risques liés à leurs fournisseurs, et pourront lui demander des engagements de notification d’incident ou des éléments d’audit.
NIS2 : se préparer avant les contrôles
De l’auto-évaluation à la supervision
Tant que la loi n’est pas définitivement adoptée, le travail utile porte sur :
- L’auto-évaluation
- Les audits de maturité
- Les premières feuilles de route
Une fois la loi et ses décrets publiés, viendront :
- La transmission de leurs informations à l’ANSSI par les entités concernées
- L’application des objectifs de sécurité fixés par décret
- Les contrôles, puis en cas de manquement les mesures d’exécution et les sanctions
Sans attendre la loi, des clients peuvent déjà demander à leurs fournisseurs des clauses de sécurité : la cybersécurité devient un critère de sélection commerciale.
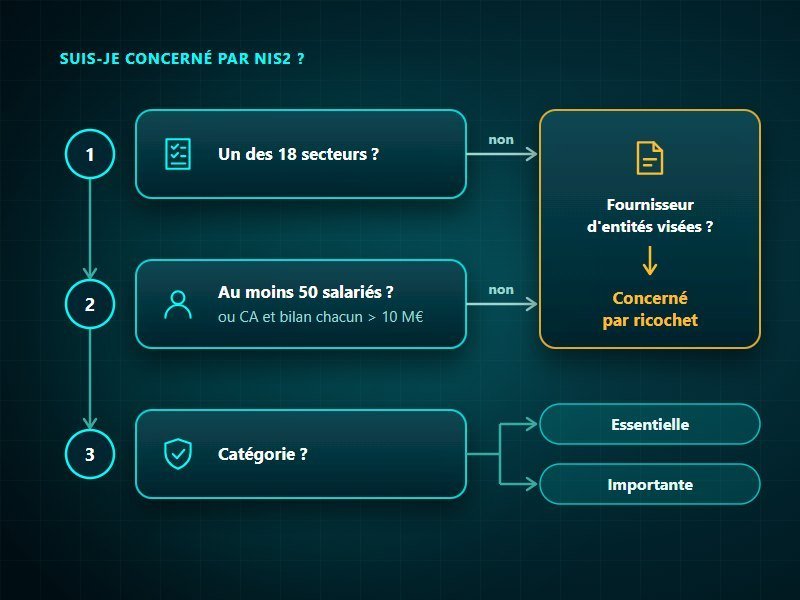
Votre organisation est-elle concernée ?
Secteurs et seuils applicables
La directive couvre 18 secteurs, notamment :
- Santé
- Énergie
- Transport
- Eau
- Infrastructures numériques
- Administration publique
- Industrie manufacturière
- Agroalimentaire
- Services numériques
- Recherche
Si votre organisation, dans l’un de ces secteurs, remplit l’un de ces critères :
- au moins 50 salariés,
- ou un chiffre d’affaires et un bilan annuels supérieurs à 10 M€
Vous serez alors potentiellement classé :
- Entité Essentielle (EE)
- ou Entité Importante (EI)
Certaines structures sont concernées indépendamment de leur taille (ex : opérateurs télécoms, fournisseurs DNS).
Les sous-traitants et fournisseurs de ces organisations sont concernés indirectement, au titre de la sécurité de la chaîne d’approvisionnement.
En France, selon le projet de loi, l’ANSSI établira la liste des entités concernées, à partir des informations qu’elles lui transmettront. Son simulateur « Suis-je concerné ? » permet déjà de vérifier sa situation.
Gouvernance : ce que NIS2 attendra
Une intention de conformité ne suffira pas : la directive demande aux organes de direction d’approuver les mesures de cybersécurité et d’en superviser la mise en œuvre.
Une gouvernance formalisée et démontrable
- Un responsable cybersécurité identifié
- Des comptes rendus en comité de direction
- Une cartographie des risques à jour
- Des décisions formalisées
La direction devra pouvoir montrer qu’elle a validé ces mesures et qu’elle en suit l’application.
Les organisations bretonnes concernées relèveront du cadre national. Selon l’ANSSI, l’entrée en vigueur du dispositif (loi, décrets, arrêtés) ne coïncidera pas avec l’application de toutes les exigences ; aucun calendrier officiel de mise en conformité n’est publié à ce jour.
Les mesures techniques à prévoir pour NIS2
Socle minimal de cybersécurité
- Supervision des systèmes (détection d’intrusion)
- Gestion active des vulnérabilités
- Sauvegardes isolées et testées
- Plan de Reprise d’Activité documenté
- Gestion stricte des accès
- Sécurisation de la chaîne d’approvisionnement
- Politique de chiffrement adaptée
Il ne s’agit pas de sophistication excessive, mais de cohérence et de traçabilité.
La mise en conformité NIS2 passe par une cybersécurité structurée et un audit informatique régulier.
Gestion des incidents et notification
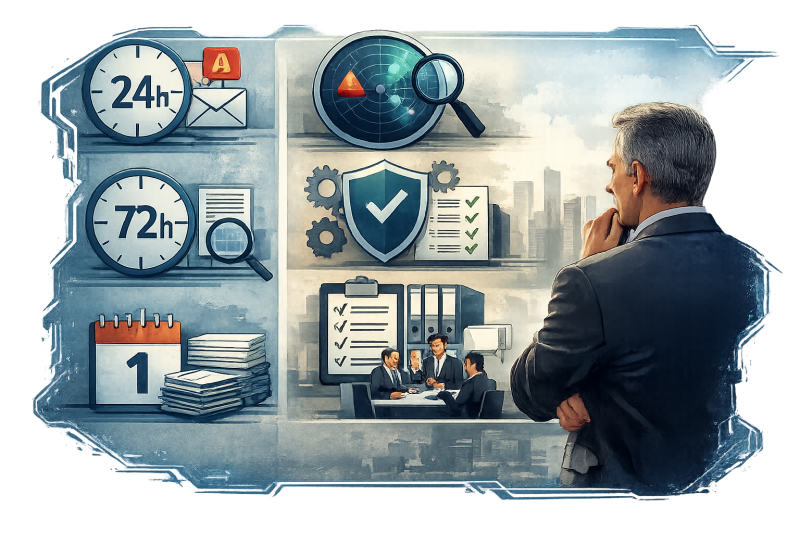
Délais de notification prévus
Pour un incident important, la directive prévoit, et le projet de loi français reprend :
- 24 heures : alerte précoce
- 72 heures : notification de l’incident, avec une première évaluation
- 1 mois : rapport final
Ce qui compte le jour de l’incident
- Le délai de détection
- La qualité de la réponse
- La documentation des actions
- La communication de crise
Un dirigeant devra pouvoir démontrer que l’organisation était préparée.
Responsabilité des dirigeants
NIS2 introduit une dimension nouvelle :
Obligations des organes de direction
- Approuver les mesures de cybersécurité
- Suivre leur mise en œuvre
- Être formés aux risques cyber
Risques en cas de négligence
- Pour les entités essentielles, en dernier recours, interdiction temporaire d’exercer des fonctions dirigeantes
- Mise en cause des organes de direction, qui peuvent être tenus responsables des manquements
- Impact assurantiel
L’interdiction d’exercer et la mise en cause des dirigeants ne joueront qu’une fois la loi de transposition en vigueur. La cybersécurité devient un sujet comparable à la conformité financière ou au devoir de vigilance.
Pression du marché et assureurs
Impact commercial et contractuel
- Clauses de sécurité dans les contrats et les marchés
- Questionnaires de conformité chez les grands donneurs d’ordre
- Exigences renforcées des assureurs cyber
- Due diligence cyber lors des opérations de rachat
Ne pas être structuré en cybersécurité devient un handicap commercial.
Pour savoir si votre PME est concernée par ces enjeux, consultez notre article : Votre PME a-t-elle besoin d'un prestataire informatique ?
Feuille de route stratégique 2026
Étape 1 : Vérifier son statut
- Éligibilité avec le simulateur de l’ANSSI, puis classification probable (EE ou EI)
- Analyse contractuelle de vos relations fournisseurs
- Audit de maturité rapide
Étape 2 : Sécuriser les fondamentaux
Priorités observées en 2026 :
- Sécurisation des sauvegardes (ransomware-proof)
- Supervision continue
- Procédure de notification formalisée
- Tests de gestion de crise
Étape 3 : Intégrer la gouvernance cyber
- Point cyber trimestriel en CODIR
- Reporting formalisé
- Indicateurs de performance sécurité
- Documentation complète
NIS2 : contrainte ou levier stratégique ?
Bénéfices pour les organisations préparées
- Un avantage concurrentiel
- Une meilleure image auprès des partenaires
- Une capacité de résilience accrue
- Une crédibilité renforcée lors des audits
Risques pour les structures en retard
- Sanctions financières, à terme
- Blocages contractuels
- Exclusions d’appels d’offres
- Perte de confiance durable
Accompagnement KERIONIS
En attendant la loi française,
nous aidons les entreprises et collectivités à se préparer à NIS2, de façon pragmatique et structurée.
Notre démarche tient compte des réalités locales et de votre secteur.
Audit et diagnostic stratégique
- Identification de votre statut NIS2
- Cartographie des risques
- Plan d’action priorisé
Mise en conformité opérationnelle
- Supervision proactive des infrastructures
- Gestion des vulnérabilités
- Sécurisation avancée des sauvegardes
- Assistance à la notification auprès de l’ANSSI
Structuration de la gouvernance
- Sensibilisation des CODIR
- Structuration des comités de crise
- Documentation réglementaire
Basée en Bretagne, KERIONIS intervient auprès des PME, collectivités et structures structurantes souhaitant transformer la conformité NIS2 en avantage stratégique durable.
NIS2 : un cadre à anticiper
Synthèse stratégique pour dirigeants
La question pour un dirigeant n’est pas uniquement technique.
Elle est stratégique :
- Ai-je identifié mes risques ?
- Puis-je démontrer ma conformité ?
- Mon organisation est-elle prête à gérer un incident majeur ?
La cybersécurité est désormais un pilier de gouvernance.
Pour les organisations engagées dans une démarche de conformité NIS2 en Bretagne, l’anticipation reste la meilleure protection.
En France, la conformité NIS2 n’est pas encore exigible, mais elle se prépare : sans attendre la loi ni ses décrets, c’est le moment de faire le point.
KERIONIS intègre l'accompagnement NIS2 dans le Pack Sérénité, son offre d'infogérance complète pour les PME et collectivités d'Ille-et-Vilaine.
NIS 2 : Les chiffres à connaître
-
2
Catégories d’entités : essentielles (EE) et importantes (EI)
-
18
Secteurs d’activité couverts
-
24 heures
Pour l’alerte précoce après un incident important
-
10 M€ ou 2 %
Du CA mondial : amende maximale des entités essentielles (7 M€ ou 1,4 % pour les importantes)
-
1 mois
Pour remettre le rapport final d’incident
FAQ NIS2 : Questions clés des dirigeants
Nous sommes une PME dans l’agroalimentaire.
Sommes-nous concernés ?
Oui, si vous dépassez les seuils.
L’agroalimentaire fait partie des secteurs couverts par la Directive (UE) 2022/2555.
En Bretagne, ce secteur est particulièrement concerné en raison du poids économique régional.
Si vous comptez au moins 50 salariés, ou si votre chiffre d’affaires et votre bilan annuels dépassent 10 M€, vous entrerez dans le périmètre des Entités Importantes (EI), une fois la loi française en vigueur.
Même si vous êtes sous les seuils, vos clients peuvent exiger contractuellement des garanties équivalentes.
Nous n’avons pas été contactés par l'ANSSI.
Sommes-nous tranquilles ?
Pas pour autant.
Tant que la loi n’est pas en vigueur, NIS2 n’impose encore rien aux organisations françaises. Ensuite, la démarche sera déclarative : selon le projet de loi, ce sont les entités qui transmettront leurs informations à l’ANSSI, qui établira la liste des entités concernées.
Ne pas avoir été contacté ne vaudra donc pas exemption. Pour savoir si vous seriez concerné, le simulateur de l’ANSSI donne une première réponse.
L’ISO 27001 suffit-elle ?
Non.
La norme ISO/IEC 27001 constitue une excellente base méthodologique, mais :
- Elle ne couvre pas intégralement les obligations de notification NIS2
- Elle ne traite pas directement de la responsabilité des organes de direction
- Elle ne remplace pas l’obligation légale
Elle facilite la conformité, mais ne s’y substitue pas.
Quels risques pour un dirigeant ?
Une fois la loi en vigueur, en cas de manquement grave :
- Sanctions financières importantes pour l’organisation
- Mesures correctives imposées
- Pour les entités essentielles, en dernier recours, interdiction temporaire d’exercer des fonctions dirigeantes
- Mise en cause des organes de direction, qui peuvent être tenus responsables des manquements
Au-delà des sanctions, l’impact réputationnel et assurantiel peut être déterminant.
FAQ Dirigeant 2026 : les questions stratégiques sur NIS2
Une cyberattaque entraîne-t-elle une sanction ?
Non.
Ce n’est pas l’attaque qui est sanctionnée, mais :
- L’absence de mesures adaptées
- Le défaut de gouvernance
- Le non-respect des obligations de notification
- La négligence démontrée
Une organisation préparée, documentée et transparente réduit considérablement son risque réglementaire.
Faut-il internaliser un RSSI ?
Pas nécessairement.
La directive impose une responsabilité claire, mais pas obligatoirement un poste interne dédié.
Selon votre taille, vous pouvez :
- Nommer un responsable interne formé
- Externaliser la fonction
- Mettre en place un accompagnement spécialisé
L’essentiel est la compétence, la traçabilité et la supervision réelle.
Les assureurs exigent-ils la conformité NIS2 ?
Pas en tant que telle : NIS2 crée des obligations légales, pas des conditions d’assurance. Mais avant de couvrir une entreprise, l’assureur cyber évalue généralement son niveau de protection à l’aide d’un questionnaire : double authentification, sauvegardes, mises à jour, protection des postes. Ces mesures recoupent en partie celles de la directive. Une entreprise qui ne coche pas ces cases peut voir sa demande refusée, ses garanties réduites ou sa prime alourdie.
Combien de temps pour se conformer ?
Aucun délai officiel n’est fixé à ce jour : la loi française n’est pas adoptée et l’ANSSI n’a publié aucune échéance de mise en conformité. Côté préparation, tout ne demande pas le même temps : activer la double authentification ou tester une restauration se fait vite, alors que remplacer un serveur hors d’âge se prépare sur plusieurs mois.
Tout dépend de votre niveau de maturité initial.