NIS2 : la directive européenne de cybersécurité expliquée
La directive NIS2 est le texte européen qui étend les obligations de cybersécurité à un grand nombre d'organisations, publiques et privées, dans 18 secteurs jugés critiques. Dans ces secteurs, elle vise en règle générale les structures d'au moins 50 salariés, ou dont le chiffre d'affaires et le bilan dépassent chacun 10 millions d'euros, et leur impose de gérer leurs risques, de notifier leurs incidents importants et d'impliquer leurs dirigeants. En octobre 2026, la France n'a pas encore adopté sa loi de transposition.
Savoir si NIS2 vous concerne
Notre diagnostic NIS2 gratuit, sous forme de questionnaire, évalue vos obligations et définit vos actions prioritaires.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
La directive NIS2 en quelques mots
Une directive européenne de 2022
NIS2 désigne la directive (UE) 2022/2555 du 14 décembre 2022, qui remplace la première directive NIS, de 2016. Selon le rapport de la commission spéciale du Sénat (mars 2025), environ 15 000 entités seraient concernées en France, contre environ 500 sous la première directive. Une directive ne s'applique pas directement aux entreprises : chaque État devait la transposer au plus tard le 17 octobre 2024.
Où en est la France en octobre 2026
Le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, qui transpose notamment NIS2, a été adopté par le Sénat le 12 mars 2025 ; la commission spéciale de l'Assemblée nationale a établi son propre texte le 10 septembre 2025. Le 6 octobre 2026, la Conférence des présidents de l'Assemblée l'a retiré de l'ordre du jour des 7 et 9 octobre, sans fixer de nouvelle date. Les obligations de NIS2 ne s'appliquent donc encore ni aux entreprises ni aux collectivités françaises ; selon l'ANSSI, elles entreront en vigueur avec la loi, ses décrets et ses arrêtés. Le 8 juillet 2026, la Commission européenne a saisi de ce retard la Cour de justice de l'Union européenne.
Qui est concerné par NIS2 ?
Secteurs, taille et deux catégories
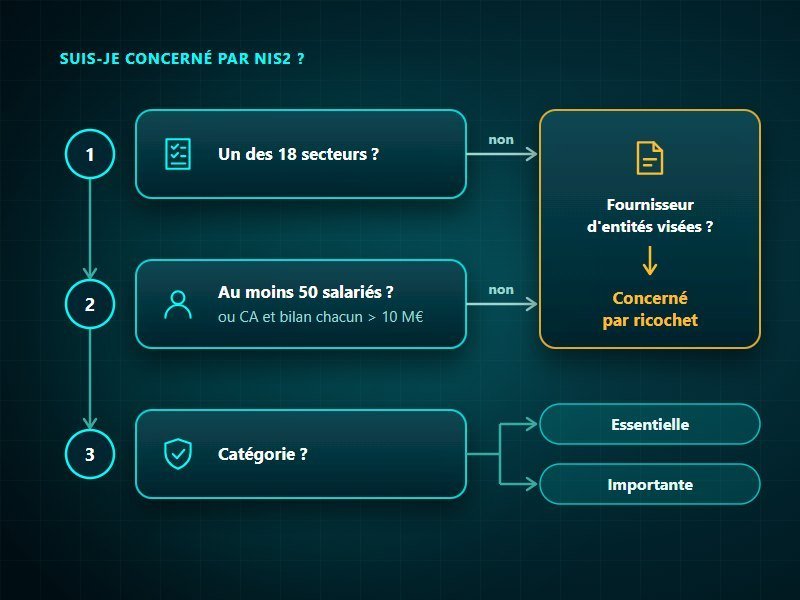
La directive range ses 18 secteurs en deux annexes. Les secteurs « hautement critiques » comprennent notamment l'énergie, les transports, la santé, les infrastructures numériques, la gestion des services informatiques et l'administration publique ; les « autres secteurs critiques » couvrent par exemple la chimie, l'alimentation et l'industrie manufacturière. En règle générale, une entreprise de ces secteurs est visée si elle emploie au moins 50 personnes, ou si son chiffre d'affaires et son bilan dépassent chacun 10 millions d'euros. Certaines entités le sont quelle que soit leur taille, comme les fournisseurs de communications électroniques ou les prestataires de services de confiance. Les grandes entreprises des secteurs hautement critiques sont en principe des entités essentielles, les autres des entités importantes ; les plafonds d'amende et les sanctions possibles diffèrent selon la catégorie.
Les fournisseurs de services informatiques gérés, qui installent, administrent ou maintiennent les systèmes de leurs clients, relèvent eux-mêmes d'un secteur hautement critique, avec la même règle de taille. Dans ses considérants, la directive rappelle qu'ils ont été la cible de cyberattaques et demande aux entités de les choisir avec une diligence renforcée. Avant de confier son système d'information à un infogérant ou à un prestataire cybersécurité à Rennes, mieux vaut l'interroger sur sa propre sécurité.
Collectivités et simulateur de l'ANSSI
Pour les administrations locales, la directive laisse le choix à chaque État. Dans le texte de la commission spéciale de l'Assemblée, encore modifiable en séance, régions, départements, communes de plus de 30 000 habitants, communautés d'agglomération, communautés urbaines et métropoles, entre autres, seraient des entités essentielles, les communautés de communes des entités importantes. Une commune de 30 000 habitants ou moins n'y figure pas en tant que telle, mais son intercommunalité y figure le plus souvent. Pour savoir où l'on se situe, l'ANSSI propose un simulateur « Suis-je concerné ? » sur son espace MesServicesCyber.
Ce que la directive impose
Les mesures de l'article 21
L'article 21 demande des mesures techniques, opérationnelles et organisationnelles proportionnées aux risques, à la taille de l'entité et à la gravité possible des incidents. Il fixe des mesures minimales, dont : analyse des risques et politique de sécurité, gestion des incidents, continuité des activités, sécurité de la chaîne d'approvisionnement, sécurité de l'acquisition et de la maintenance des systèmes, évaluation de leur efficacité, cyberhygiène et formation, cryptographie, contrôle des accès et, selon les besoins, authentification à plusieurs facteurs. Dans une entreprise agroalimentaire de 80 salariés, le travail peut commencer par une politique de sécurité des systèmes d'information écrite et validée, qui sert de cadre au reste.
Notifier les incidents importants
Un incident est important s'il cause ou peut causer une perturbation grave du service ou des pertes financières, ou des dommages considérables à d'autres personnes. La directive prévoit alors trois étapes : une alerte précoce au plus tard 24 heures après que l'entité en a eu connaissance, une notification avec une première évaluation au plus tard 72 heures après, puis un rapport final au plus tard un mois après cette notification. Le projet de loi français reprend ce schéma. Tenir ces délais suppose d'avoir établi à l'avance qui repère l'incident, qui arbitre et qui fait la déclaration : un vendredi soir, face à un serveur chiffré par un rançongiciel, personne n'a le temps d'inventer la procédure.
Le rôle des dirigeants et les sanctions
Les dirigeants en première ligne
NIS2 ne se délègue pas entièrement au service informatique. Son article 20 demande aux organes de direction d'approuver les mesures de gestion des risques et d'en superviser la mise en œuvre, et prévoit qu'ils peuvent être tenus responsables des manquements ; leurs membres doivent suivre une formation. Pour les entités essentielles, la directive permet même, en dernier recours, d'interdire temporairement à un dirigeant d'exercer ses fonctions tant que la mise en conformité n'est pas faite ; cette mesure ne s'applique pas aux administrations publiques. Le dirigeant d'une entreprise concernée devra pouvoir montrer qu'il a validé la politique de sécurité et qu'il en suit l'application.
Des amendes, mais pas de certification
L'article 34 oblige chaque État à prévoir des amendes maximales d'au moins 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial pour les entités essentielles, et d'au moins 7 millions ou 1,4 % pour les entités importantes, le montant le plus élevé étant retenu. Ce sont des plafonds, pas des amendes automatiques, et le texte de la commission de l'Assemblée en exclut les collectivités territoriales et leurs groupements. Quant à la « certification NIS2 », elle n'existe pas : selon le projet de loi, la conformité se démontrera à partir du référentiel prévu par la loi ou d'un référentiel reconnu équivalent, et un label de confiance approuvé par l'ANSSI vaudra présomption de conformité.
Les PME hors du champ, et comment se préparer
Concernées par ricochet
La directive impose ses obligations aux entités de son champ, pas à leurs fournisseurs. Mais ces entités doivent maîtriser la sécurité de leur chaîne d'approvisionnement et sont encouragées à inscrire des mesures de cybersécurité dans leurs contrats. Une PME de vingt salariés qui maintient les machines d'une usine ou le parc informatique d'une clinique peut ainsi recevoir un questionnaire de sécurité ou des clauses l'engageant à signaler ses incidents. Le ReCyF, référentiel de l'ANSSI publié le 17 mars 2026 comme document de travail, donne une idée de ce qui devrait être attendu : 20 objectifs de sécurité, obligatoires une fois le décret d'application pris, dont les cinq derniers réservés aux entités essentielles. Son objectif 3 prévoit notamment que l'entité tienne la liste de ses prestataires informatiques et vérifie que leurs contrats respectent ses propres obligations. Pour une PME, s'y préparer revient à bâtir un plan de sécurité informatique proportionné, sans attendre le vote de la loi.
NIS2 : notre façon de faire
Chez KERIONIS, nous commençons par un diagnostic NIS2 gratuit : un questionnaire qui évalue vos obligations et définit les actions à mener en premier. Notre audit NIS2 mesure ensuite les écarts et aboutit à un rapport de conformité. Pour les collectivités, Maxime Vannier, fondateur de KERIONIS, connaît ces environnements de l'intérieur : il a assuré l'administration et l'ingénierie du système d'information d'une collectivité territoriale en Ille-et-Vilaine.
Se préparer à NIS2 avec un prestataire de terrain
Diagnostic gratuit, audit NIS2 avec rapport de conformité, puis accompagnement NIS2 dans le Pack Sérénité.
Voyez notre offre de cybersécurité.
Questions fréquentes : Directive NIS2
Qu'est-ce que la directive NIS2 ?
C'est la directive (UE) 2022/2555, qui remplace la directive NIS de 2016 et étend les obligations de cybersécurité à 18 secteurs. Elle impose aux entités concernées la gestion des risques, la notification des incidents importants et l'implication de leurs dirigeants.
Mon entreprise est-elle concernée par NIS2 ?
En règle générale, elle le sera, une fois la loi française en vigueur, si elle exerce dans l'un des 18 secteurs listés et qu'elle emploie au moins 50 personnes ou que son chiffre d'affaires et son bilan dépassent chacun 10 millions d'euros. Le simulateur « Suis-je concerné ? » de l'ANSSI, sur MesServicesCyber, permet de vérifier sa situation.
NIS2 s'applique-t-elle déjà en France ?
Pas en octobre 2026 : adopté par le Sénat en mars 2025, le projet de loi de transposition attend son examen en séance à l'Assemblée nationale, reporté le 6 octobre 2026 sans nouvelle date. Les obligations s'appliqueront une fois la loi promulguée et ses décrets et arrêtés publiés.
Existe-t-il une certification NIS2 ?
Non. Selon le projet de loi, la conformité se démontrera par le référentiel prévu par la loi ou un référentiel reconnu équivalent, et un label de confiance approuvé par l'ANSSI vaudra présomption de conformité.