PSSI : la politique de sécurité des systèmes d'information
Une PSSI, ou politique de sécurité des systèmes d'information, est le document dans lequel une organisation écrit ce qu'elle protège, qui en est responsable et quelles règles chacun applique. Validée par la direction, elle sert de référence au prestataire informatique, aux salariés, et à tout client ou assureur qui demande comment la sécurité est organisée. Aucune loi ne l'impose à la plupart des PME, mais elle deviendra obligatoire pour les structures visées par NIS2, une fois la directive transposée en France. Pour une petite entreprise, quelques pages suffisent, à condition qu'elles décrivent ce qui se fait réellement.
Votre sécurité, organisée et suivie
Un audit gratuit de 45 minutes, des mesures mises en place et suivies, et la PSSI dans l'accompagnement NIS2 du Pack Sérénité.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
Qu'est-ce qu'une PSSI ?
Les règles de sécurité, mises par écrit
Dans beaucoup de PME, la sécurité existe déjà, mais elle tient dans la tête de quelques personnes : le gérant sait que la sauvegarde part chaque nuit, le prestataire sait quels comptes ont des droits d'administrateur, la comptable sait qu'on ne change pas un RIB sur simple courriel. La PSSI met ces pratiques par écrit, les complète et les partage avec tous ceux qui doivent les appliquer. Dans son guide d'élaboration de mars 2004, la DCSSI, qui a précédé l'ANSSI, définissait la PSSI comme l'ensemble formalisé des orientations, directives, procédures et règles destinées à protéger le système d'information d'un organisme. Le guide la résumait en cinq questions : pourquoi protéger, que protéger, qui s'en charge, comment et quand. Il n'est plus diffusé, mais sa démarche reste utile.
PSSI, charte et plan de sécurité
Trois documents se croisent souvent, et il vaut mieux ne pas les confondre. La PSSI s'adresse à l'organisation : elle fixe les objectifs, les responsabilités et les règles, et c'est la direction qui la valide. La charte informatique traduit pour les salariés la part de ces règles qui les concerne. Dans son guide de sécurité, la CNIL distingue d'ailleurs la politique générale de protection des données, portée par la direction, et la charte destinée aux utilisateurs. Le plan de sécurité informatique, enfin, est la feuille de route qui dit quelles mesures mettre en place et dans quel ordre. Un prestataire cybersécurité à Rennes peut dresser l'état des lieux qui nourrit ces trois documents ; les choix qu'ils contiennent restent ceux de la direction.
Que contient une PSSI ?
Le socle : périmètre, enjeux et rôles
Une PSSI commence par situer l'organisation. Le plan type de la DCSSI ouvrait sur des éléments stratégiques : le périmètre couvert, les enjeux de l'activité, les obligations légales et réglementaires, les besoins de sécurité et les menaces à prendre en compte. Le ReCyF, référentiel que l'ANSSI prépare pour NIS2 et qui n'est encore qu'un document de travail, demande en outre que la PSSI décrive la gouvernance de la sécurité, les rôles des salariés comme des prestataires, et l'engagement du dirigeant. Pour une PME, ce socle tient souvent en une page : ce qui arrêterait l'activité, les données à préserver absolument et la personne qui tranche.
Les règles, domaine par domaine
Vient ensuite le cœur du document : des règles classées par thème. Les plus utiles à une PME portent sur les comptes et les droits, les postes et les téléphones, le travail à distance, les mises à jour, les sauvegardes, les prestataires et la conduite à tenir en cas d'incident. Le ReCyF prévoit au minimum des politiques thématiques sur le chiffrement, le contrôle des accès physiques et logiques, la gestion des comptes et la revue de l'application des mesures. Une PME hors du champ de NIS2 peut s'en servir comme d'une liste de départ.
Exemple de PSSI pour une PME de quinze personnes
Un sommaire en huit parties
Prenons un bureau d'études de quinze personnes, avec un serveur de fichiers, Microsoft 365, des portables pour les chargés d'affaires et un prestataire informatique. Sa PSSI peut tenir en six à huit pages. Voici un sommaire possible :
- objet, périmètre et date de validation par la direction ;
- enjeux : les données des clients, les plans, la messagerie et les obligations liées au RGPD ;
- organisation : qui décide, qui administre, qui alerte en cas de problème ;
- comptes et accès : création, droits d'administrateur, double authentification, départs ;
- postes, téléphones et travail à distance ;
- sauvegardes et continuité d'activité ;
- prestataires et fournisseurs : accès, engagements, réversibilité ;
- incidents, sensibilisation et révision de la politique.
Des règles que l'on peut vérifier
La valeur d'une PSSI tient à la précision de ses règles. « Les mots de passe doivent être sécurisés » ne se contrôle pas ; « la double authentification est activée sur tous les comptes de messagerie et sur l'accès à distance » se vérifie d'un coup d'œil dans la console d'administration. De même, « les comptes d'un salarié qui quitte l'entreprise sont désactivés le jour de son départ » ou « une copie des sauvegardes est conservée hors des locaux, et sa restauration est testée à date fixe » disent exactement ce qui doit être fait. Une règle qu'on ne peut pas encore appliquer, faute de moyens ou d'outil, n'a pas sa place dans le document : elle rejoint le plan de sécurité informatique.
Rédiger sa PSSI, puis la faire vivre
Partir de l'existant et des risques
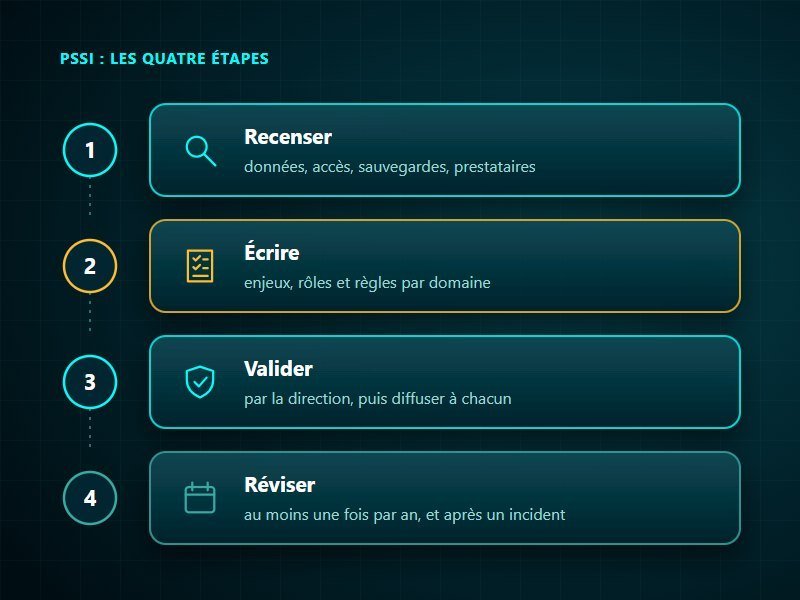
Une PSSI se construit à partir de la réalité de l'entreprise, pas d'un modèle trouvé en ligne. Le guide de la DCSSI déconseillait déjà de recopier des principes sans analyse préalable. La première étape consiste donc à recenser ce qui existe (données, logiciels, accès, sauvegardes, prestataires) et ce qui manque. Une analyse des risques, même simple, indique ensuite où porter l'effort ; un audit de sécurité fournit souvent cette matière. Le document s'écrit avec celui qui administre le système d'information, salarié ou prestataire, puis la direction le valide et le porte : la CNIL comme l'ANSSI insistent sur cet engagement.
La faire connaître et la réviser
Une fois validée, la PSSI doit être connue. Le guide de 2004 envisageait une version simplifiée pour le personnel, accompagnée d'une sensibilisation, et une diffusion aux prestataires concernés ; en pratique, c'est la charte qui porte l'essentiel des consignes destinées aux salariés. Aucun texte n'impose de fréquence de révision à toutes les entreprises. Le ReCyF de l'ANSSI prévoit une revue au moins annuelle et une mise à jour en cas d'évolution majeure de la menace ou du contexte. Un incident sérieux, un déménagement ou un changement de prestataire justifient aussi de rouvrir le document. Une PSSI restée trois ans dans un tiroir ne décrit plus l'entreprise telle qu'elle est.
PSSI obligatoire ? Les textes et notre approche
Ce que disent les textes
Pour la plupart des PME, la PSSI n'est pas une obligation légale : les guides de l'ANSSI pour les TPE et PME recommandent surtout des mesures concrètes et une charte. L'obligation existe en revanche pour les administrations de l'État, soumises depuis 2014 à la PSSIE (dix principes stratégiques, trente-quatre objectifs). Elle vaut aussi pour les opérateurs de services essentiels, dont la PSSI doit être approuvée par la direction. La directive européenne NIS2 range ces politiques parmi les mesures minimales des entités qu'elle vise ; en France, elle s'appliquera une fois la loi de transposition et ses décrets publiés. Notre guide sur l'audit NIS2 explique comment s'y préparer.
Selon un rapport du Sénat, le projet de loi initial vise près de 1 500 collectivités, groupements et organismes rattachés. Pour l'ANSSI, la PSSI est déjà le socle de la gouvernance en cybersécurité des collectivités. Dans la santé, le cadre de référence est la PGSSI-S de l'Agence du numérique en santé.
Notre accompagnement
Chez KERIONIS, la démarche commence souvent par l'audit cybersécurité gratuit de 45 minutes : un échange et un questionnaire, puis nos préconisations. Pour les structures concernées par NIS2, la rédaction de la PSSI fait partie de l'accompagnement compris dans le Pack Sérénité, avec la cartographie des obligations, la procédure de notification d'incident et le plan de continuité. Ce pack prévoit également deux points par an avec la direction, pour construire la suite. Nous aidons aussi à rédiger la charte informatique, à partir des outils réellement utilisés.
Mettre votre sécurité par écrit, puis en pratique
Une PSSI ne vaut que par les protections qui la mettent en œuvre : nous les mettons en place et en assurons le suivi.
Protection des postes, conformité NIS2, audit : voyez ce que couvre notre offre cybersécurité.
Questions fréquentes : PSSI
Qu'est-ce qu'une PSSI ?
La politique de sécurité des systèmes d'information (PSSI) est le document, validé par la direction, qui décrit ce qu'une organisation protège, qui en est responsable et quelles règles s'appliquent. Elle part des enjeux et des menaces, puis fixe des règles classées par thème.
Quelle différence entre une PSSI et une charte informatique ?
La PSSI s'adresse à l'organisation et fixe ses objectifs, ses responsabilités et ses règles de sécurité. La charte informatique traduit pour les salariés la part de ces règles qui les concerne, et peut être rendue opposable, par exemple en l'annexant au règlement intérieur.
Une PSSI est-elle obligatoire ?
Pas pour la plupart des PME : aucune loi générale ne l'impose. Elle l'est pour les administrations de l'État et les opérateurs de services essentiels, et elle le deviendra pour les entités visées par NIS2, une fois la directive transposée en droit français.
À quelle fréquence réviser une PSSI ?
Aucun texte ne fixe de fréquence pour toutes les entreprises. Le référentiel que l'ANSSI prépare pour NIS2 prévoit une revue au moins annuelle et une mise à jour en cas d'évolution majeure de la menace ou du contexte.