Sensibilisation à la cybersécurité en entreprise, à Rennes
Un matin, la personne qui règle les factures reçoit un courriel du dirigeant, qui lui demande un virement avant midi. Le ton est le sien, la signature aussi, et rien dans le message ne laisse deviner qu'un autre l'a écrit. Aucun antivirus ne s'est déclenché, parce qu'il n'y avait rien à bloquer : l'attaque ne visait pas l'ordinateur, elle visait la personne assise devant. C'est à elle que s'adresse la sensibilisation à la cybersécurité de KERIONIS : en deux heures ou en une demi-journée, vos salariés, vos élus ou vos agents apprennent à reconnaître un courriel piégé, une demande de virement frauduleuse ou un mot de passe trop fragile, et à savoir quoi faire quand le doute s'installe. Nous intervenons en entreprise et en collectivité, à Rennes, en Ille-et-Vilaine, dans toute la Bretagne et en Loire-Atlantique.
Vos équipes repéreraient-elles un faux courriel ?
Un clic sur le mauvais lien, et la porte peut s'ouvrir.
Parlons de ce que vos équipes reçoivent chaque semaine.
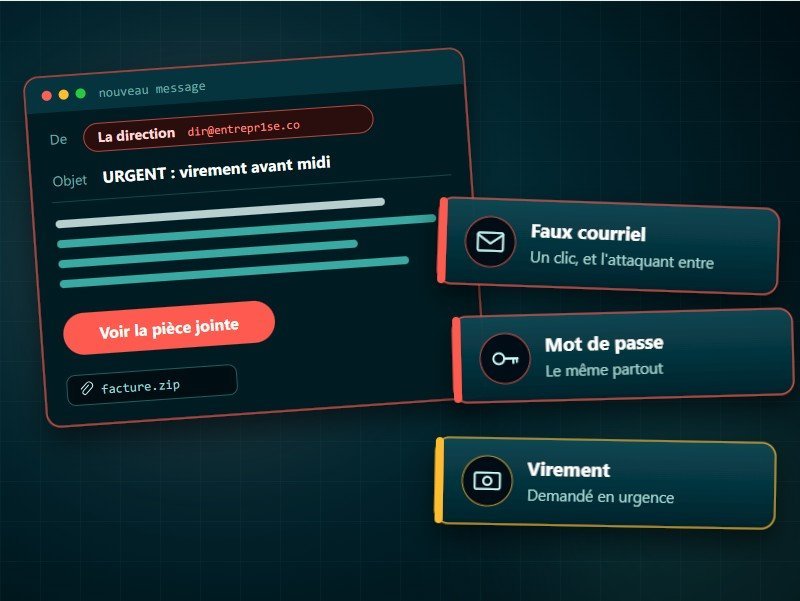
Quand l'attaque passe par un courriel ou un appel
Le courriel qui ressemble à tous les autres
Une facture en pièce jointe, un colis en attente, un message du service informatique qui demande de confirmer un mot de passe. Le faux courriel reprend le logo, le ton, parfois le nom d'un collègue. Un clic, un mot de passe saisi sur la fausse page, et l'attaquant tient un accès. L'hameçonnage est l'une des portes d'entrée des rançongiciels, d'où notre travail de protection contre les ransomwares en PME.
Le mot de passe qui sert partout
Le même mot de passe ouvre la messagerie, le logiciel de paie et un site de commande en ligne. Le jour où ce site se fait voler ses comptes, c'est toute la série qui tombe.
Le virement demandé en urgence
L'appel ou le courriel est pressant. Il vient du dirigeant, ou d'un fournisseur qui annonce un changement de RIB. La fraude au président joue sur l'urgence et sur la hiérarchie : celui qui reçoit la demande n'ose pas vérifier.
Ce que couvre la sensibilisation à la cybersécurité
La sensibilisation porte sur tout ce qui se joue entre une personne et son poste de travail.
Reconnaître un courriel piégé
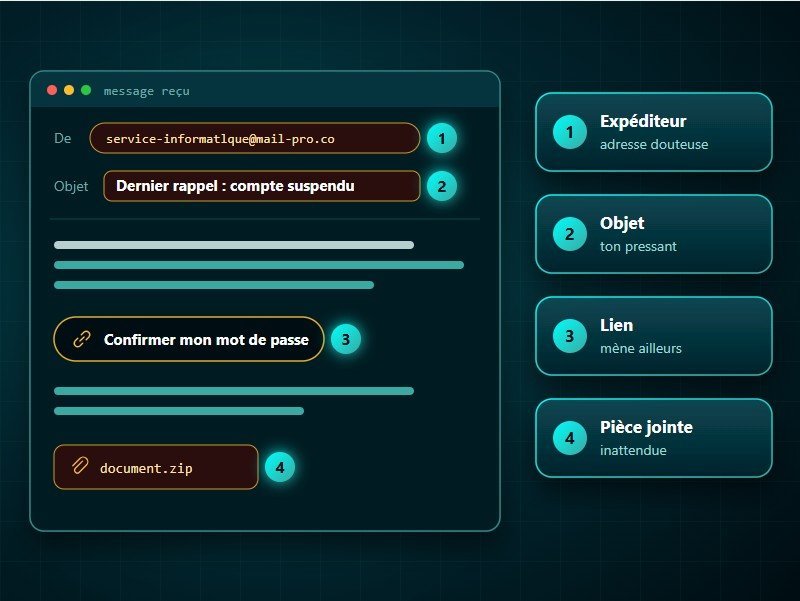
Nous montrons des exemples de courriels d'hameçonnage et ce qui les trahit : l'adresse de l'expéditeur, le lien qui ne mène pas où il le dit, la pièce jointe inattendue, le ton pressant. Nous voyons ensuite ce qu'il faut faire en cas de doute et à qui le signaler.
Des mots de passe qui tiennent
Nous donnons trois règles : un mot de passe différent par service, assez long pour résister, rangé dans un gestionnaire plutôt que sur un carnet. Nous expliquons aussi la double authentification : avec elle, un mot de passe volé ne suffit plus pour entrer.
Déjouer la fraude au virement
Fraude au président, faux fournisseur, changement de RIB : nous reprenons chaque scénario, avec le réflexe à prendre : rappeler la personne sur un numéro déjà connu, avant tout virement. La sensibilisation s'ajoute aux protections techniques que nous mettons en place en cybersécurité pour les entreprises.
Simulation de phishing : l'exercice de faux courriels
Un faux courriel envoyé à vos équipes
Si vous le souhaitez, nous organisons une simulation de phishing : un faux courriel d'hameçonnage, semblable à ceux qui circulent réellement, est envoyé à vos collaborateurs. Il ne présente aucun danger, ni pour les postes ni pour les données. L'exercice montre comment votre structure réagit devant un message piégé : qui clique sur le lien, qui le signale, qui l'ignore. C'est un test de phishing en conditions réelles, qui complète les exemples vus en séance.
Une mesure avant, une mesure après
Nous vous rendons les résultats de l'exercice. La simulation peut être menée une première fois avant la sensibilisation, pour partir de la situation de votre structure, puis une seconde fois après, pour mesurer ce qui a changé. Pendant la sensibilisation au phishing, nous repartons de ce que vos équipes viennent de vivre : un exemple vécu marque davantage qu'une présentation générale. Pour les structures sous Pack Sécurité ou Pack Sérénité, ces exercices de faux courriels sont déjà compris, avec les outils de Mailinblack ; pour les autres, ils se chiffrent sur devis.
Salariés, élus, agents : à chacun ses exemples
Les salariés d'une entreprise
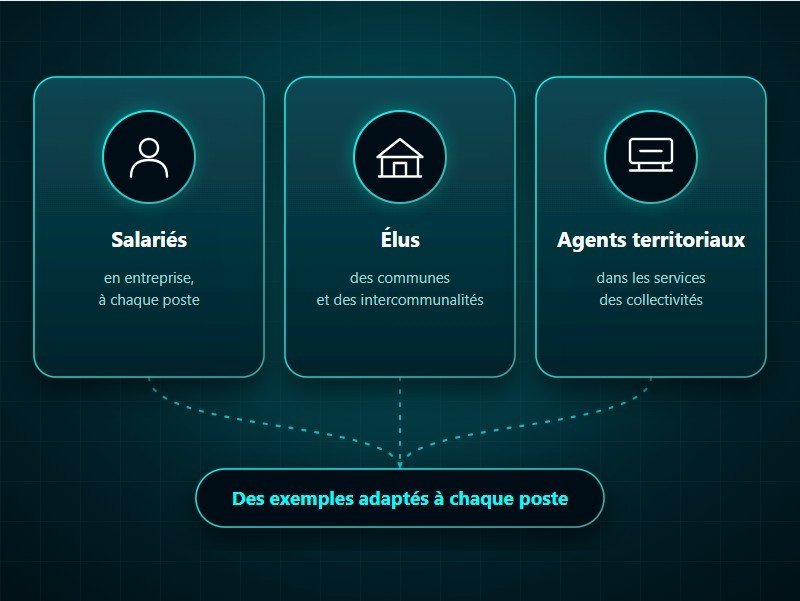
Comptabilité, accueil, direction, atelier : les exemples changent selon les postes. La personne qui paie les factures n'est pas visée par les mêmes messages que celle qui répond au téléphone.
Les élus et les agents d'une collectivité
Une mairie reçoit les mêmes faux courriels qu'une entreprise. Elle n'a pas toujours un service informatique vers qui se tourner. Ce public, Maxime Vannier le connaît : avant KERIONIS, il a assuré l'administration et l'ingénierie du système d'information d'une collectivité territoriale d'Ille-et-Vilaine, où il conseillait les mairies et menait des actions de sensibilisation. La séance s'adapte aux élus et aux agents territoriaux, comme notre travail en cybersécurité des collectivités.
Une séance de deux heures ou d'une demi-journée
Le format de la séance
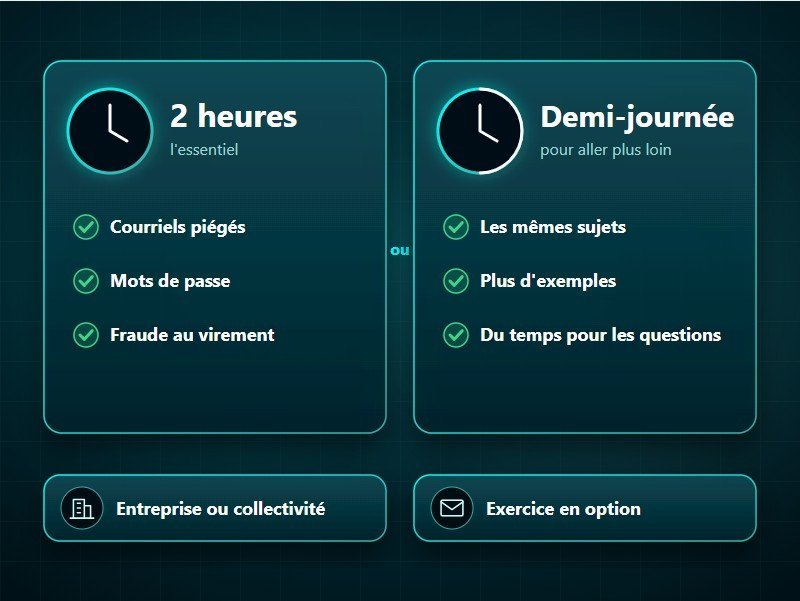
La sensibilisation dure deux heures ou une demi-journée, dans vos locaux : nous nous déplaçons chez vous. En deux heures, nous traitons l'essentiel : les courriels, les mots de passe, la fraude au virement. La demi-journée laisse plus de temps aux exemples et aux questions. Pour les outils d'IA et les données qu'on leur confie, nous proposons aussi une formation IA en entreprise.
Ce que coûte une séance
Comptez à partir de 390 € HT pour une séance de deux heures et de 590 € HT pour une demi-journée. Hors Pack Sécurité et Pack Sérénité, qui les comprennent, l'exercice de faux courriels et les mesures avant et après se chiffrent sur devis, selon le nombre de personnes.
Votre interlocuteur pour la séance
C'est Maxime Vannier, fondateur de KERIONIS, qui anime la séance. KERIONIS est référencé sur Cybermalveillance.gouv.fr.
Organiser une sensibilisation dans votre structure
Dites-nous qui participerait et sur quels postes.
Nous revenons vers vous avec un format, et un exercice si vous en voulez un.
Vos questions sur la sensibilisation à la cybersécurité
Combien de temps dure la sensibilisation ?
La sensibilisation à la cybersécurité dure deux heures ou une demi-journée, dans les locaux de votre structure.
À qui s'adresse la sensibilisation ?
Aux salariés des entreprises, aux élus et aux agents territoriaux. Les exemples sont adaptés aux postes des participants.
Quels sujets sont abordés ?
Les courriels d'hameçonnage, les mots de passe, la fraude au virement et la fraude au président : tout ce qui se joue entre une personne et son poste de travail.
Proposez-vous une simulation de phishing ?
Oui, si vous le souhaitez. Nous envoyons à vos équipes un faux courriel d'hameçonnage sans danger, puis nous vous rendons les résultats. La simulation de phishing peut être menée avant la sensibilisation, puis de nouveau après, pour comparer. Elle est comprise dans le Pack Sécurité et le Pack Sérénité ; en dehors de ces packs, elle se chiffre sur devis.
Combien coûte une sensibilisation à la cybersécurité ?
Une sensibilisation à la cybersécurité coûte à partir de 390 € HT pour une séance de deux heures et de 590 € HT pour une demi-journée. L'exercice de faux courriels se chiffre sur devis, sauf dans le Pack Sécurité et le Pack Sérénité, qui le comprennent.