Mises à jour de sécurité : corriger les failles sans tout bloquer
Le patch management, ou gestion des correctifs, consiste à repérer les mises à jour de sécurité publiées pour les logiciels et les équipements, à les classer par priorité, à les installer, puis à vérifier qu'elles sont en place. Ces correctifs referment des failles connues, dont l'exploitation reste, selon l'ANSSI, l'un des principaux moyens d'entrer dans un réseau. Windows suit un rythme mensuel ; navigateurs, pare-feu et NAS ont chacun le leur. Toute la difficulté est de corriger vite sans qu'une mise à jour défectueuse bloque l'équipe.
Des mises à jour en attente repérées à temps
Dès le Pack Sécurité, notre supervision nous signale les mises à jour en attente ou bloquées sur vos postes et vos serveurs.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
Pourquoi les mises à jour de sécurité comptent
Des failles publiques, vite exploitées
Une faille corrigée devient vite publique, et les attaquants savent où chercher. Selon le guide de l'ANSSI destiné aux TPE et PME, la majorité des attaquants, hors négligence et ingénierie sociale, exploitent des vulnérabilités publiques et documentées, surtout sur les services exposés à Internet, et de plus en plus tôt après leur publication. Le rapport DBIR 2026 de Verizon fait de l'exploitation de failles le premier point d'entrée des violations de données qu'il étudie, avec 31 % des cas. Pour une PME, le risque a souvent un visage banal : un pare-feu jamais mis à jour, dont l'interface d'administration répond depuis Internet.
Ce que recommandent l'ANSSI et la CNIL
Le guide d'hygiène informatique de l'ANSSI recommande d'appliquer les correctifs de sécurité dans le mois qui suit leur publication, et son guide pour les TPE et PME, dès que possible : le mois est un plafond, pas un délai d'attente. La CNIL demande d'installer sans délai ceux qui corrigent des failles critiques rendues publiques, après les avoir testés le cas échéant. Ce qui est accessible depuis Internet passe en premier : selon l'ANSSI, un équipement exposé et vulnérable finit toujours par être pris pour cible. Si l'informatique est confiée à un prestataire, l'agence conseille de vérifier qu'il s'en charge, au besoin en l'exigeant dans le contrat de maintenance informatique.
Le calendrier des mises à jour de Windows
Le Patch Tuesday, chaque mois
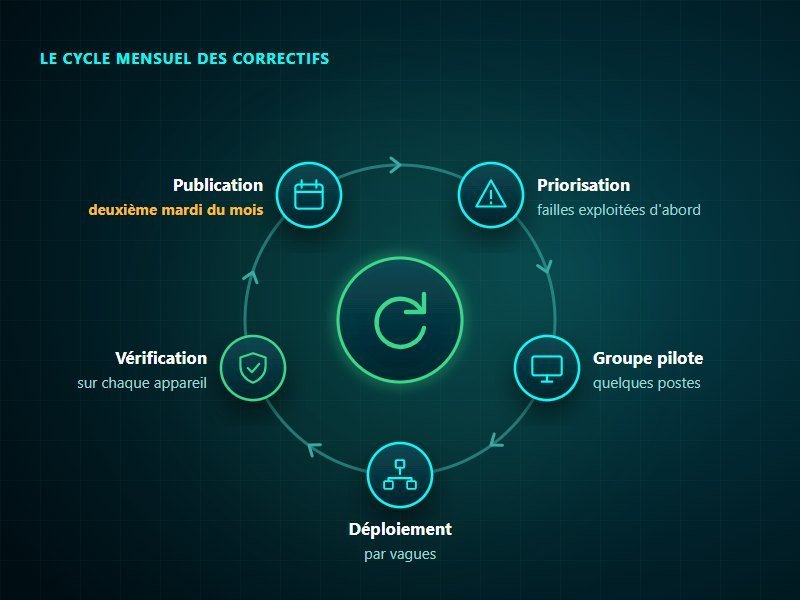
Microsoft publie les mises à jour de sécurité de Windows le deuxième mardi de chaque mois, en général en début de soirée à l'heure française : c'est le Patch Tuesday. Chacune est cumulative et reprend les correctifs des mois précédents. Les correctifs de Word, Excel et Outlook sortent le même jour, mais les applications Microsoft 365 se mettent à jour par leurs propres canaux, hors des réglages de Windows Update. Le CERT-FR relaie ces publications : son avis du 9 septembre 2026, au lendemain du Patch Tuesday, recensait de multiples vulnérabilités dans Windows, dont deux que Microsoft disait activement exploitées.
Hors calendrier, reports et redémarrages
Quand une faille ne peut pas attendre, Microsoft publie une mise à jour hors cycle, que l'ANSSI recommande d'appliquer dès que possible. Les éditions Professionnel et Entreprise de Windows permettent de reporter les mises à jour mensuelles de 30 jours au plus, ou de suspendre jusqu'à 35 jours un déploiement qui pose problème. Reste le redémarrage, souvent ce qui agace le plus les équipes. Windows l'effectue hors des heures d'activité, fixées par défaut de 8 h à 17 h ; plutôt que de l'interdire tant qu'un utilisateur est connecté, Microsoft conseille de fixer une échéance, car beaucoup ne se déconnectent jamais.
Gérer les correctifs : une méthode en cinq temps
Inventorier, puis prioriser
Le NIST, l'institut américain des normes, décrit la gestion des correctifs en cinq verbes : identifier, prioriser, obtenir, installer et vérifier ; il la range dans la maintenance préventive. Tout part d'un inventaire détaillé jusqu'à la version de chaque logiciel, socle de toute gestion de parc informatique. Pour le tri, le score CVSS mesure de 0 à 10 la sévérité d'une faille ; la CISA, l'agence américaine de cybersécurité, rappelle qu'il ne dit pas si elle est réellement exploitée. Or seules 6 % des vulnérabilités sont exploitées, selon une étude de Cyentia citée par l'ANSSI. Le catalogue des failles exploitées de la CISA et les alertes du CERT-FR aident donc à repérer celles qui pressent. Pour l'ANSSI, la priorité tient aussi à l'importance de la machine touchée pour l'activité.
Déployer par vagues, puis vérifier
Un correctif peut lui-même casser quelque chose. La mise à jour Windows du 8 septembre 2026 a pu couper des connexions de bureau à distance, jusqu'au correctif hors cycle publié six jours plus tard. Le NIST préconise un déploiement progressif, sur quelques appareils pilotes d'abord, puis sur le reste du parc ; Microsoft conseille de répartir chaque service sur plusieurs vagues, pour qu'un problème n'arrête jamais toute une activité. La panne mondiale de juillet 2024 venait, elle, d'une mise à jour du logiciel de sécurité de CrowdStrike, et non de Windows. L'éditeur a depuis annoncé un déploiement par étapes.
Il faut ensuite vérifier que chaque correctif s'est bien installé, et qu'il le reste. La CNIL préconise un contrôle automatique chaque semaine, ce que fait au quotidien la supervision informatique. Le retour arrière se prépare aussi. Pour le NIST, désinstaller un correctif ou restaurer une sauvegarde fait partie d'un déploiement normal, et Cybermalveillance.gouv.fr conseille de sauvegarder avant toute mise à jour.
Au-delà de Windows : logiciels et équipements
Navigateurs, pare-feu et NAS
Navigateurs, lecteurs PDF, logiciels métier, pare-feu, NAS et imprimantes ont leurs propres mises à jour, que Windows Update n'installe pas. Le CERT-FR publie couramment plusieurs avis par semaine sur les seuls navigateurs, et le catalogue de la CISA recense des failles exploitées dans des lecteurs PDF et dans Java. Selon le rapport d'activité 2025 de Cybermalveillance.gouv.fr, les rançongiciels qui frappent les professionnels entrent le plus souvent par un accès externe ou un service exposé, comme un bureau à distance, un VPN ou un NAS. Le NAS de sauvegarde oublié au fond d'un placard, jamais mis à jour, cumule les risques.
Quand les correctifs s'arrêtent
Quand un matériel ou un logiciel ne reçoit plus de correctifs, l'ANSSI recommande de le remplacer et, en attendant, de l'isoler du reste du réseau ; Cybermalveillance.gouv.fr conseille en outre de le priver d'Internet et d'en désactiver les services vulnérables. Ces échéances se connaissent à l'avance : après la fin de Windows 10, celle de Windows Server 2016 est fixée au 12 janvier 2027. Mieux vaut donc demander, avant l'achat, jusqu'à quand le fabricant publiera des correctifs. Le règlement européen sur la cyberrésilience obligera les fabricants à fournir des correctifs pendant au moins cinq ans, sauf durée d'usage prévue plus courte, pour les produits mis sur le marché à partir du 11 décembre 2027.
Ce que demandent les textes, et notre approche
NIS2 et les assureurs
La directive NIS2 range la maintenance des systèmes d'information, traitement des vulnérabilités compris, parmi les mesures de sécurité qu'elle impose ; le référentiel préparé par l'ANSSI pour sa transposition demande d'appliquer les correctifs sans retard injustifié sur les ressources exposées et sur les postes. En France, ces obligations ne s'imposeront aux entités concernées qu'après l'adoption de la loi de transposition. Un assureur cyber peut poser la question à la souscription : un ancien questionnaire de Hiscox demandait si logiciels et systèmes étaient mis à jour dans un délai de 30 jours après la mise à disposition des correctifs. Pour une PME, l'enjeu est de pouvoir montrer que ses correctifs sont suivis.
Notre façon de faire
Chez KERIONIS, les versions et les mises à jour figurent parmi les premiers points que nous vérifions en arrivant dans une structure. Dans le Pack Essentiel, nous suivons ensuite la console antivirus de chaque poste : une protection désactivée ou une mise à jour qui ne passe pas, nous le voyons et nous intervenons. Dès le Pack Sécurité, la supervision RG System nous signale les mises à jour en attente ou bloquées sur les postes et les serveurs, que nous réglons avant qu'elles ne laissent une faille ouverte. Les mises à jour critiques s'appliquent automatiquement dans des créneaux convenus avec vous.
Confier le suivi de vos correctifs
Notre contrat de maintenance écrit noir sur blanc ce qui est surveillé et corrigé.
Voyez ce que couvre chaque niveau de service et comment se construit le prix.
Questions fréquentes : Patch management
Qu'est-ce que le patch management ?
Le patch management est la gestion des correctifs : repérer les mises à jour de sécurité publiées pour les logiciels et les équipements, les classer par priorité, les installer, puis vérifier qu'elles sont en place. L'institut américain des normes (NIST) la range dans la maintenance préventive.
À quelle fréquence installer les mises à jour de sécurité ?
L'ANSSI recommande d'appliquer les correctifs dès que possible, au plus tard dans le mois qui suit leur publication, et la CNIL demande d'installer sans délai ceux des failles critiques rendues publiques. Windows suit un rythme mensuel, avec des mises à jour hors cycle quand une faille ne peut pas attendre.
Faut-il installer les mises à jour Windows dès leur sortie ?
Il faut installer vite les mises à jour Windows, mais d'abord sur quelques postes pilotes, puis sur le reste du parc si rien ne casse. Un correctif peut perturber un service : celui du 8 septembre 2026 a pu couper des connexions de bureau à distance. Déployer par vagues permet de repérer le problème à temps.
Que faire d'un équipement qui ne reçoit plus de mises à jour ?
L'ANSSI recommande de remplacer tout matériel privé de correctifs et, en attendant, de l'isoler du reste du réseau ; Cybermalveillance.gouv.fr conseille aussi de le priver d'accès à Internet. Avant un achat, mieux vaut demander au fabricant jusqu'à quand il publiera des correctifs.