Audit de sécurité informatique : son déroulement, étape par étape
Un audit de sécurité informatique se déroule en quatre temps : on délimite le périmètre, on recueille les informations techniques et organisationnelles, on les analyse au regard de référentiels reconnus, puis on restitue un plan d'action classé par priorité. Son but n'est pas de produire un rapport impressionnant, mais de dire à la direction ce qui l'expose le plus et par où commencer. Pour une PME, il porte aussi bien sur les machines que sur les habitudes des équipes.
À quoi sert un audit de sécurité informatique
Voir son système comme un attaquant
La plupart des PME ont un antivirus, un pare-feu et des sauvegardes, mais personne n'a jamais vérifié que ces protections tiennent réellement, ni cherché où se trouvent les trous. Un attaquant, lui, ne s'intéresse pas à ce qui fonctionne ; il cherche le compte d'un ancien salarié resté actif, l'accès à distance protégé par un simple mot de passe, le serveur qui ne reçoit plus de correctifs. L'audit fait ce travail de repérage avant lui, méthodiquement et avec l'accord de l'entreprise. Il transforme un sentiment vague, « on doit être à peu près protégés », en une liste de constats vérifiés.
Décider dans le bon ordre
Le second intérêt de l'audit est de hiérarchiser. Sans lui, beaucoup d'entreprises investissent dans le désordre, en finançant un outil de sécurité sophistiqué alors que les postes de l'accueil tournent encore sur un système que l'éditeur ne met plus à jour. L'audit classe les mesures selon ce qu'elles protègent et ce qu'elles coûtent, ce qui permet de commencer par les plus efficaces. Il fournit ainsi la matière d'un plan de sécurité informatique, qui organise ensuite ces mesures dans le temps.
Les étapes d'un audit de sécurité
Cadrer, puis recueillir
Tout audit commence par un cadrage. On délimite avec la direction ce qui sera examiné, c'est-à-dire les sites, les systèmes, les données et les logiciels métier concernés, et ce qui restera en dehors. Pour un cabinet d'architectes, le cadrage précisera par exemple si l'audit inclut l'espace de partage en ligne sur lequel les plans sont échangés avec les bureaux d'études. Vient ensuite la collecte. Elle réunit d'un côté les informations techniques, comme la cartographie du réseau, l'inventaire des postes, la configuration des protections et les journaux d'événements, et de l'autre les éléments organisationnels : règles en place, procédures, formation des équipes, prestataires qui disposent d'accès. Le personnel n'est sollicité que le temps de quelques entretiens et de l'accès aux équipements.
Analyser, puis restituer
L'analyse croise ce qui a été recueilli avec des référentiels reconnus, comme les recommandations de l'ANSSI, les exigences du RGPD et, lorsque l'entreprise y est soumise, celles de NIS2. Chaque écart est classé selon sa gravité et la probabilité qu'il soit exploité. La restitution, enfin, se fait par écrit et de vive voix avec la direction, pour que les constats soient compris et discutés, pas seulement lus. C'est la démarche que l'on est en droit d'attendre de tout audit cybersécurité PME, même pour une structure de quelques postes.
Ce qu'on examine pendant l'audit
Comptes, accès et mises à jour
Le volet technique commence presque toujours par les identités. Qui dispose de droits d'administrateur, les comptes des personnes parties ont-ils été fermés, la double authentification protège-t-elle la messagerie et les accès à distance ? On regarde ensuite l'état des mises à jour des postes, des serveurs et des équipements réseau, ainsi que la protection des postes et la façon dont ses alertes sont suivies. La messagerie fait l'objet d'un examen à part, du filtrage des courriels à la configuration du nom de domaine, car beaucoup d'attaques commencent par elle.
Sauvegardes, réseau et exposition
Les sauvegardes sont examinées sous l'angle de la reprise : existe-t-il une copie hors des locaux, hors d'atteinte d'un rançongiciel, et a-t-on déjà vérifié qu'elle se restaure ? Le réseau est observé dans sa conception, avec la séparation des usages, les règles du pare-feu et le Wi-Fi des visiteurs ; un audit d'infrastructure et de réseau va plus loin, mesures à l'appui. On recense enfin ce qui est visible depuis internet : les accès à distance, les services ouverts, ou ce vieux site de démonstration que personne n'a pensé à fermer. Pour les structures concernées par la directive européenne NIS2, ces points rejoignent ceux d'un audit NIS2, qui ajoute la gouvernance et la gestion des incidents.
Le rapport et le plan d'action
Un rapport écrit pour la direction
Le rapport d'audit doit pouvoir être lu par un dirigeant qui n'est pas informaticien. En tête, une synthèse d'une page dit l'essentiel : le niveau général, les risques majeurs, les décisions à prendre. Les constats détaillés viennent ensuite, chacun avec ce qui a été observé, pourquoi c'est un risque et comment y remédier. Une cartographie de ce qui est exposé et de qui accède à quoi complète souvent l'ensemble. Ce document appartient à l'entreprise et doit rester exploitable même si elle confie la suite à un autre prestataire.
Un plan d'action classé par priorité
La partie la plus utile du rapport est le plan d'action. Chaque mesure y est classée selon sa criticité, l'effort qu'elle demande et son coût, ce qui permet de distinguer les gestes immédiats des chantiers de plusieurs mois. Une bonne part des premières actions ne coûte presque rien : activer la double authentification, fermer les comptes inutiles, réduire les droits d'administrateur, vérifier une sauvegarde. D'autres demandent un investissement, comme le remplacement d'un pare-feu qui ne reçoit plus de mises à jour, et se planifient avec le budget.
Commencer simplement : l'audit gratuit
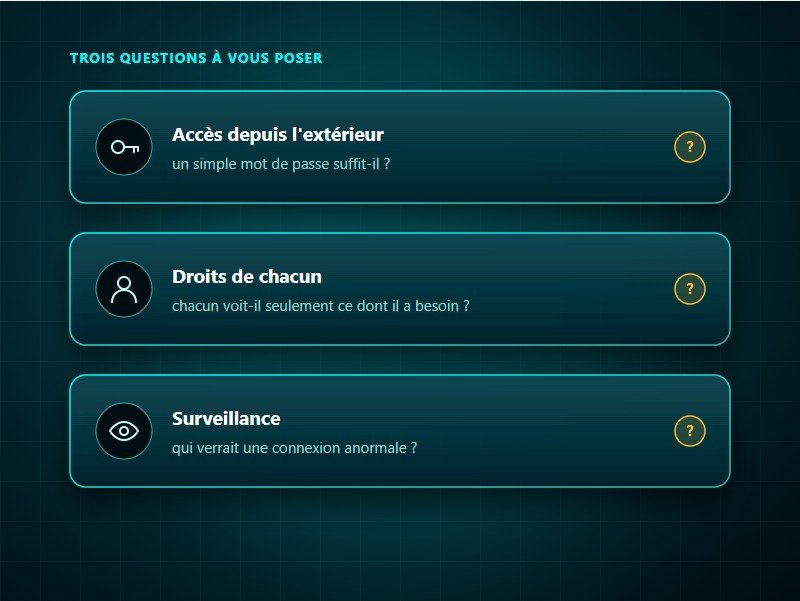
Chez KERIONIS, la démarche commence par un audit cybersécurité gratuit de 45 minutes, en présentiel ou en visioconférence. Il prend la forme d'un échange et d'un questionnaire : nous regardons avec vous les versions et les mises à jour, les accès depuis l'extérieur, les comptes et leurs droits, les sauvegardes, et ce qui est surveillé ou ne l'est pas. Vous repartez avec une synthèse écrite courte et nos préconisations, sans engagement.
Lorsque la situation le justifie, par exemple face à une exigence réglementaire ou à un donneur d'ordre qui demande un niveau de sécurité documenté, un audit approfondi suit la méthode complète décrite plus haut. Il est facturé sur devis, une fois le périmètre cadré avec vous. Si votre situation est globalement saine, nous vous le disons ; si certaines actions peuvent être menées sans nous, nous l'indiquons aussi.
Un audit à la mesure de votre PME
Notre audit cybersécurité commence par un échange gratuit de 45 minutes.
Voyez sa méthode, ses livrables et ce qu'apporte l'audit approfondi.
Questions fréquentes sur ce guide
Comment se déroule un audit de sécurité informatique ?
Il se déroule en quatre étapes : le cadrage du périmètre avec la direction, la collecte des informations techniques et organisationnelles, l'analyse au regard de référentiels reconnus, puis la restitution écrite et orale d'un plan d'action classé par priorité.
Que contient le rapport d'un audit de sécurité ?
Une synthèse destinée à la direction, les constats détaillés avec leur gravité et la façon d'y remédier, souvent une cartographie de ce qui est exposé, et un plan d'action classé selon la criticité, l'effort et le coût de chaque mesure.
Quelle différence entre audit de sécurité et test d'intrusion ?
L'audit de sécurité examine l'ensemble du dispositif, technique et organisationnel, à partir des configurations, des documents et des entretiens. Le test d'intrusion simule une attaque réelle sur une cible précise, comme un site ou un accès à distance, pour vérifier si une faille peut être exploitée ; il complète l'audit sans le remplacer.