Audit informatique : à quoi il sert et comment il se déroule
Un audit informatique est un examen méthodique, indépendant et documenté qui compare l'état réel d'un système d'information à des critères fixés à l'avance, qu'il s'agisse d'une réglementation ou d'un référentiel de bonnes pratiques. Il peut porter sur l'architecture, les configurations, le parc, le réseau, l'organisation ou la conformité, et inclure un test d'intrusion. Il se conclut par un rapport qui classe les faiblesses par gravité et hiérarchise les mesures. Aucun texte général ne l'impose à une PME, mais il donne à sa direction une vue objective de ses points faibles.
Un audit qui débouche sur un plan d'action
Nous passons en revue réseaux, postes, serveurs, applications et accès à distance, puis nous restituons nos constats à votre direction.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
Qu'est-ce qu'un audit informatique ?
Un examen méthodique et documenté
Dans le référentiel qu'elle applique aux prestataires d'audit, l'ANSSI définit l'audit comme un processus « systématique, indépendant et documenté » : on rassemble des preuves, puis on les évalue objectivement au regard de critères choisis avant de commencer. Selon ce même référentiel, l'audit sert à évaluer la conformité ou le niveau de sécurité d'un système, puis à proposer des mesures correctives. Les preuves sont des enregistrements, des faits constatés ou des informations vérifiables. Dire que « les sauvegardes fonctionnent » ne suffit donc pas : l'auditeur demande le journal des dernières sauvegardes, vérifie qu'une restauration a déjà été faite et note l'écart s'il en trouve un.
Ni un scan, ni un simple diagnostic
Deux exercices voisins passent souvent pour des audits. Le scan de vulnérabilités, d'abord, produit des alertes qu'il reste à trier et à replacer dans leur contexte : au sens du référentiel de l'ANSSI, une activité entièrement automatisée n'est pas une activité d'audit. Le simple diagnostic, ensuite, est plus court et plus général. L'État en propose un gratuitement aux structures qui débutent : MonAideCyber, conçu par l'ANSSI. Un Aidant cyber bénévole le mène en une heure environ et remet six mesures prioritaires. Utile pour démarrer, ce diagnostic ne remplace pas l'examen détaillé d'un système.
Les différents types d'audit informatique
Les cinq activités d'audit de l'ANSSI
Le référentiel de l'ANSSI distingue cinq activités. L'audit d'architecture examine l'agencement des matériels et des logiciels, et parfois les liaisons avec Internet ; l'audit de configuration, le réglage des équipements réseau, des systèmes, des applications et des produits de sécurité. L'audit de code source traque les erreurs de développement d'un logiciel. Le test d'intrusion cherche des vulnérabilités et tente de les exploiter, en boîte noire, grise ou blanche selon les informations confiées à l'auditeur ; le référentiel déconseille de le mener sans audit de configuration et d'architecture. L'audit organisationnel et physique porte sur la gouvernance, les procédures de sécurité et l'accès aux locaux. Qu'une PME commande un audit informatique à Rennes ou ailleurs, elle n'a pas besoin des cinq : le cadrage retient celles qui répondent à sa question, et un cabinet comptable qui ne développe aucun logiciel se passera de l'audit de code.
Audits de parc, de réseau et de conformité
Dans l'usage, on désigne aussi les audits par leur objet. Un audit de parc informatique recense et vérifie postes, serveurs et logiciels ; le guide d'hygiène de l'ANSSI recommande d'ailleurs, dès ses premières mesures, d'identifier les serveurs sensibles et de tenir à jour un schéma du réseau. L'audit réseau, qui n'est pas une catégorie à part pour l'ANSSI, se rattache à l'architecture et à la configuration : il devient un audit d'infrastructure et de réseau quand on examine aussi serveurs et sauvegardes, ou un audit Wi-Fi quand le sans-fil pose problème. L'audit de conformité, lui, mesure l'écart avec une réglementation comme le RGPD ou NIS2. Quel que soit l'audit, les critères peuvent venir du guide d'hygiène informatique de l'ANSSI et de ses 42 mesures, ou de la norme ISO/IEC 27002, qui en détaille 93.
Comment se déroule un audit informatique
Du cadrage à la restitution
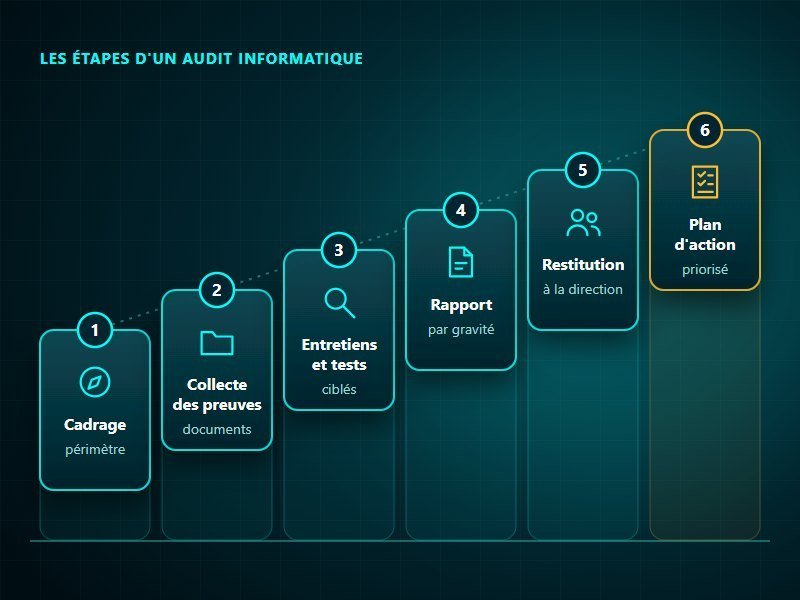
Le référentiel de l'ANSSI, que tout auditeur peut suivre, décrit un déroulé précis. Une convention écrite fixe les modalités et la confidentialité, puis une note de cadrage précise les objectifs, les critères, le périmètre, les activités, les livrables, les dates et le correspondant interne. L'auditeur choisit ensuite, en fonction des risques, les équipements à examiner, les documents à lire et les personnes à rencontrer ; ses premiers constats sont communiqués dès la fin des travaux, sans attendre le rapport. De son côté, l'entreprise est invitée à sauvegarder son système avant et pendant l'audit et à signer, pour un test d'intrusion, une autorisation précisant cibles, dates et heures. Le guide pour réaliser un audit de sécurité informatique détaille les points examinés, des comptes aux sauvegardes.
Ce que contient un bon rapport
Le rapport est ce qui reste de l'audit une fois l'auditeur parti. Le référentiel y demande une synthèse compréhensible par des non-spécialistes : appréciation générale, risques critiques, mesures recommandées et réserves, comme des accès refusés. Chaque constat s'accompagne ensuite de ses preuves, d'un niveau de gravité et d'une ou plusieurs mesures, classées par priorité selon leur complexité, leur coût et leur délai de mise en œuvre. Un mot de passe administrateur inchangé depuis l'installation du serveur est un constat grave, mais vite corrigé et sans frais : il passe en tête de liste. Une fois les mesures appliquées, le référentiel recommande un audit de contrôle, qui établit ce qui a réellement été corrigé. Selon le guide d'hygiène de l'ANSSI, un audit ne prouve jamais l'absence de vulnérabilités : il révèle des faiblesses à un moment donné.
Qualification, fréquence et aides publiques
Qualification et obligations d'audit
L'ANSSI qualifie des prestataires d'audit de la sécurité des systèmes d'information après vérification de leurs compétences, de leur impartialité et de leur méthode. La qualification compte deux niveaux, substantiel et élevé, et plusieurs dizaines de prestataires la détiennent. Elle n'est exigée que dans des cas réglementés, comme les audits des systèmes d'information d'importance vitale ou des systèmes traitant des informations classifiées : en dehors de ces cas, et sauf obligation contractuelle, une PME n'est pas tenue d'y recourir. Le RGPD, à son article 32, cite parmi les mesures de sécurité appropriées une procédure pour tester, analyser et évaluer régulièrement leur efficacité, sans imposer de format d'audit. Pour NIS2, le référentiel de l'ANSSI qui accompagne le projet de loi de transposition réserve le programme d'audit aux entités essentielles. Un audit NIS2 commence donc par établir si l'on est concerné, et à quel titre.
Fréquence et dispositifs publics
Aucune fréquence n'est imposée de façon générale. Le guide d'hygiène de l'ANSSI recommande, dans sa mesure 38, des audits au moins une fois par an, suivis d'actions correctives ; elle relève du niveau renforcé, pas du minimum attendu de tous. Côté financement, le Diag Cybersécurité de Bpifrance associe entretiens et tests techniques : huit jours d'intervention, étalés sur trois à six mois. Il coûte 8 800 euros hors taxes, dont la moitié est prise en charge pour les PME éligibles, d'après les fiches d'aides des CCI et d'Infogreffe.
Audit informatique : notre façon de faire
Commencer par un échange gratuit
Chez KERIONIS, la porte d'entrée est un audit cybersécurité gratuit de 45 minutes, en présentiel ou en visioconférence. Ce premier diagnostic, sous forme d'échange structuré, donne une vue d'ensemble de votre situation et fait ressortir les angles morts évidents. À la fin, nous vous disons si un audit approfondi se justifie. Vous repartez avec une courte synthèse écrite et des recommandations immédiates, sans engagement.
L'audit approfondi et le rapport
L'audit approfondi représente de 5 à 15 jours ouvrés de travail selon le périmètre. Il couvre les réseaux et l'infrastructure, les postes et les serveurs, les applications métiers, les accès à distance et le VPN, avec une revue documentaire et des tests techniques ciblés. Nous réalisons aussi des tests d'intrusion et proposons, avec notre partenaire Sekost, un audit de la surface d'attaque, ponctuel ou trimestriel. L'audit se conclut par un rapport écrit et une restitution orale d'environ 90 minutes avec votre direction. Le plan d'action priorisé et chiffré qui en découle reste votre propriété, même si vous ne poursuivez pas avec nous ; nous pouvons ensuite vous accompagner dans sa mise en œuvre.
Faire auditer votre informatique
Rapport écrit, restitution orale avec la direction, plan d'action priorisé et chiffré qui reste le vôtre.
Voyez notre offre d'audit informatique.
Questions fréquentes : Audit informatique
Qu'est-ce qu'un audit informatique ?
C'est un examen indépendant qui mesure, preuves à l'appui, l'écart entre un système d'information et des critères choisis à l'avance. Un scan automatique de vulnérabilités n'en est pas un.
Combien de temps dure un audit informatique ?
Tout dépend du périmètre et des activités retenues dans la note de cadrage ; le Diag Cybersécurité de Bpifrance, qui associe entretiens et tests techniques, prévoit par exemple huit jours d'intervention sur trois à six mois. Le diagnostic gratuit MonAideCyber prend environ une heure, mais ce n'est pas un audit.
Un audit informatique est-il obligatoire ?
Aucun texte général ne l'impose à une PME. Le RGPD demande d'évaluer régulièrement l'efficacité des mesures de sécurité, sans fixer de format, et le guide d'hygiène de l'ANSSI recommande au moins un audit par an, au niveau renforcé, qui n'est pas un minimum pour tous.
Quelle différence entre un audit et un test d'intrusion ?
Le test d'intrusion est l'une des cinq activités d'audit distinguées par l'ANSSI : il cherche des vulnérabilités et tente de les exploiter, comme le ferait un attaquant. L'ANSSI déconseille de le mener sans audit de configuration et d'architecture.