Les bonnes pratiques de cybersécurité à installer dans l'entreprise
Les bonnes pratiques de cybersécurité en entreprise sont des gestes simples, appliqués chaque jour par chacun : un mot de passe différent par service, la double authentification, de la méfiance devant les courriels inattendus, des mises à jour installées sans tarder et des sauvegardes vérifiées. On parle aussi d'hygiène informatique, comme on parle d'hygiène en cuisine : rien de spectaculaire, tout tient à la régularité. Ces règles protègent autant que les outils, à condition d'être connues de toute l'équipe et entretenues dans la durée.
Pourquoi les gestes comptent autant que les outils
L'attaque vise souvent la personne
Une entreprise peut avoir un pare-feu récent, un antivirus à jour et un filtrage des courriels efficace, et se faire dérober un mot de passe en une minute. Il suffit qu'une assistante, prise entre deux appels, saisisse ses identifiants sur une page qui imite celle de sa messagerie. Les outils arrêtent la plupart des menaces connues, mais ils ne peuvent pas juger à la place d'une personne si une demande de virement est légitime. Face aux risques informatiques d'une PME, les bonnes pratiques ne sont donc pas un complément de la sécurité technique : elles en sont l'autre moitié, celle qui se joue derrière chaque clavier.
Une affaire de régularité
L'ANSSI a donné ce nom à son guide d'hygiène informatique, qui rassemble ces règles de base, et le mot résume bien leur esprit. Aucune ne demande d'expertise ; c'est leur constance qui fait la différence. Une seule exception suffit pourtant à ouvrir une brèche, comme ce poste du bureau du fond, resté sans mise à jour depuis des mois parce que personne ne s'en sert vraiment. Faire de ces règles une habitude partagée, plutôt qu'une note de service vite oubliée, est tout l'objet d'une sensibilisation à la cybersécurité.
Mots de passe et double authentification
Un mot de passe par service
La règle la plus utile est aussi la plus souvent enfreinte : un mot de passe différent pour chaque service. Le jour où un site de commande en ligne se fait voler sa base de comptes, les attaquants essaient aussitôt le même couple adresse et mot de passe sur les messageries professionnelles. Un mot de passe long, fait de plusieurs mots sans lien entre eux, résiste mieux qu'une suite de caractères compliquée qu'on finit par noter sur un papier collé sous l'écran. Pour tenir cette discipline sans effort de mémoire, un gestionnaire de mots de passe range tous les identifiants dans un coffre chiffré, qu'un seul mot de passe principal permet d'ouvrir.
Activer la double authentification
La double authentification ajoute une seconde preuve au mot de passe, le plus souvent une validation sur le téléphone ou un code temporaire. Avec elle, un mot de passe dérobé ne suffit plus à entrer dans la messagerie. Elle s'active en priorité sur la messagerie, les accès à distance, la banque en ligne et les comptes d'administration. Il faut aussi prévoir le cas du téléphone perdu ou remplacé, pour ne pas laisser un commercial bloqué devant sa boîte aux lettres la veille d'un rendez-vous important.
Courriels, liens et pièces jointes
Reconnaître un message piégé
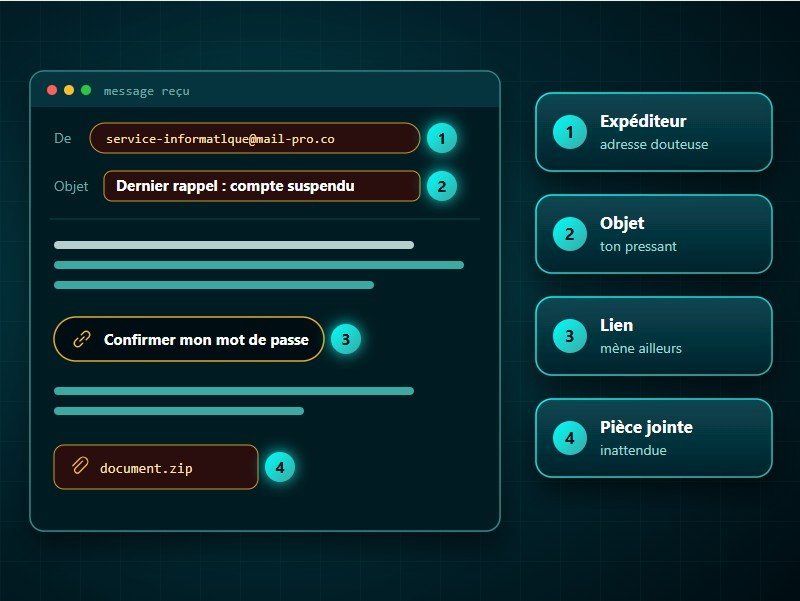
Le courriel reste l'une des principales portes d'entrée des attaquants, parce qu'il arrive directement sous les yeux de chaque salarié. Un message piégé se trahit rarement par ses fautes d'orthographe. Il se trahit plutôt par son contexte : la facture d'un fournisseur avec qui l'on ne travaille pas, une alerte qui exige d'agir dans l'heure, un lien dont l'adresse, au survol, ne correspond pas à l'expéditeur annoncé. Une pièce jointe inattendue, surtout un document qui demande d'activer des macros, mérite la même méfiance. Devant le doute, le bon réflexe consiste à ne pas cliquer, à vérifier par un autre moyen et à signaler le message à la personne qui gère l'informatique.
Usurpation d'adresse et demandes de virement
La vigilance porte aussi sur les messages qui semblent venir de l'entreprise elle-même. Sans configuration particulière, un fraudeur peut envoyer un courriel en affichant votre adresse comme expéditeur et tromper ainsi vos clients. Les enregistrements SPF, DKIM et DMARC permettent aux messageries des destinataires de reconnaître les courriels réellement envoyés en votre nom et d'écarter les autres. Pour les demandes sensibles, changement de RIB ou virement exceptionnel, la règle reste simple : on rappelle la personne sur un numéro déjà connu, jamais sur celui qui figure dans le message.
Mises à jour, sauvegardes et appareils
Ne pas repousser les mises à jour
Une mise à jour corrige souvent une faille que les attaquants connaissent, ce qui rend chaque report un peu plus risqué. La fenêtre « Redémarrer plus tard », repoussée pendant trois semaines, laisse un poste exposé à des attaques pour lesquelles le correctif existe. Les postes et les serveurs sont concernés, mais aussi le pare-feu, le routeur d'accès à internet, les logiciels métier et les extensions du navigateur. Dans une PME, le plus sûr est de centraliser ce suivi, pour savoir à tout moment quelles machines sont à jour et lesquelles décrochent.
Sauvegarder et protéger les appareils
La sauvegarde est la dernière ligne de défense, celle qui permet de repartir quand toutes les autres ont cédé. Elle doit être automatique, garder au moins une copie qu'un incendie dans les locaux ou une attaque sur le réseau ne peuvent pas atteindre, et faire l'objet de restaurations d'essai, faute de quoi personne ne sait si elle fonctionne. Les appareils mobiles demandent la même attention : un ordinateur portable chiffré et verrouillé ne livre rien à celui qui le vole sur la banquette d'une voiture. Quant à la clé USB trouvée sur le parking, elle n'a rien à faire sur un poste de l'entreprise.
Faire vivre les bonnes pratiques dans l'équipe
Expliquer, s'exercer, signaler
Une règle affichée dans la salle de pause est oubliée en quelques semaines. Pour qu'elles tiennent, les bonnes pratiques doivent être expliquées avec des exemples proches du quotidien de chacun : le service comptable ne reçoit pas les mêmes pièges que l'accueil ou l'atelier. Une séance courte et concrète suffit souvent à les installer, et des exercices de faux courriels la complètent utilement, car on retient mieux un piège dans lequel on a failli tomber qu'une série de diapositives. Il faut enfin désigner à qui signaler un doute, et accueillir ce signalement sans reproche, même quand le clic a déjà eu lieu. Ces règles trouvent ensuite leur place dans le plan de sécurité informatique de l'entreprise, à côté des mesures techniques.
Ce que nous proposons chez KERIONIS
Nous animons des séances de deux heures ou d'une demi-journée, dans vos locaux, pour les salariés d'entreprise comme pour les élus et les agents de collectivité. Elles portent sur les courriels piégés, les mots de passe, la double authentification et la fraude au virement, avec des exemples adaptés aux postes des participants. Comptez à partir de 390 € HT pour deux heures et de 590 € HT pour une demi-journée. Un exercice de faux courriels peut être mené avant puis après la séance, pour mesurer ce qui a changé : il est compris dans le Pack Sécurité et le Pack Sérénité, et chiffré sur devis en dehors de ces deux formules.
Former vos équipes aux bons réflexes
Une séance de deux heures ou d'une demi-journée, dans vos locaux.
Découvrez son contenu, ses exemples et l'exercice de faux courriels.
Questions fréquentes sur ce guide
Quelles sont les bonnes pratiques de cybersécurité en entreprise ?
Les plus utiles sont un mot de passe différent par service, rangé dans un gestionnaire, la double authentification sur la messagerie et les accès à distance, la méfiance devant les courriels inattendus et l'installation rapide des mises à jour. Il faut y ajouter des sauvegardes automatiques, dont une copie hors des locaux, et des restaurations d'essai régulières.
Comment sensibiliser ses salariés à la cybersécurité ?
Le plus efficace est une séance courte, appuyée sur des exemples proches du quotidien de chaque poste : faux courriels, mots de passe, fraude au virement. Un exercice de faux courriels mené avant puis après la séance permet de mesurer les progrès, et un interlocuteur clairement désigné encourage chacun à signaler ses doutes.
Qu'est-ce que l'hygiène informatique ?
L'hygiène informatique désigne l'ensemble des règles de base qui protègent un système d'information : mots de passe solides, mises à jour, sauvegardes, droits d'accès limités, vigilance face aux courriels. L'ANSSI en a fait le titre de son guide d'hygiène informatique ; ces mesures reposent davantage sur la régularité que sur l'expertise.