Quels risques informatiques pour une PME ?
Les risques informatiques d'une PME tiennent en quelques scénarios bien connus : le rançongiciel qui chiffre les données, le faux courriel qui dérobe un mot de passe, la fraude au virement, le compte de messagerie piraté et, plus simplement, la panne sans sauvegarde exploitable. Les PME y sont exposées non parce qu'elles intéressent particulièrement les attaquants, mais parce qu'elles sont nombreuses et souvent moins protégées que les grandes entreprises. Un petit nombre de mesures bien choisies suffit à réduire fortement ce risque.
Pourquoi les PME sont des cibles
Des attaques menées en masse
La plupart des attaques qui touchent les PME ne sont pas ciblées au sens où on l'imagine. Les attaquants envoient des milliers de faux courriels, essaient des mots de passe volés sur des milliers de comptes de messagerie, cherchent sur internet les accès à distance mal protégés, puis exploitent ce qui cède. Une entreprise de quinze personnes n'est donc pas choisie pour son chiffre d'affaires ou ses secrets de fabrication : elle est atteinte parce qu'une porte était ouverte ce jour-là. Se croire trop petit pour intéresser quelqu'un, c'est mal comprendre une logique qui repose sur le volume bien plus que sur la sélection.
Peu de moyens, des données précieuses
Une PME n'a généralement ni service informatique ni personne dont la sécurité soit le métier : les mises à jour se font quand on y pense, les comptes des anciens salariés restent ouverts, la sauvegarde repose sur un disque que personne ne vérifie. Ses données ont pourtant une grande valeur pour elle, et l'attaquant le sait. Lorsqu'un prestataire cybersécurité à Rennes examine pour la première fois le réseau d'une petite entreprise, il trouve rarement une faille spectaculaire, et bien plus souvent une accumulation de petits oublis.
Les principaux risques à connaître
Rançongiciel et hameçonnage
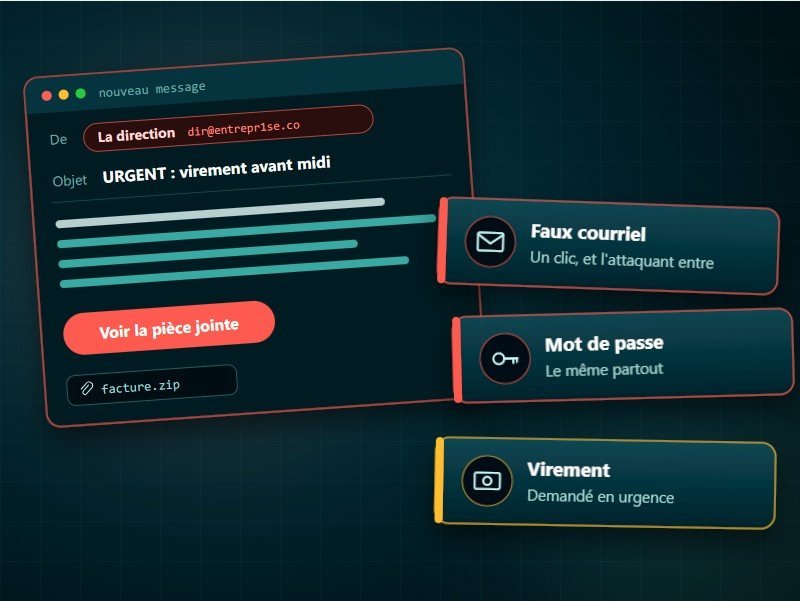
Le rançongiciel est le scénario le plus redouté, et pour cause : un logiciel malveillant chiffre les fichiers des postes, des serveurs et souvent des sauvegardes branchées en permanence, puis une rançon est exigée contre la clé de déchiffrement. Il entre le plus souvent par un courriel piégé, un accès à distance mal protégé ou un logiciel privé de ses mises à jour. L'hameçonnage, lui, vise les personnes : un avis de colis, une facture ou une alerte de sécurité soigneusement imités invitent à cliquer, puis à saisir son mot de passe sur une page copiée sur celle de la messagerie. Une protection contre les rançongiciels repose donc autant sur le filtrage des courriels que sur la qualité des sauvegardes.
Fraude au virement et vol de comptes
La fraude au virement ne demande aucune compétence technique. Par courriel ou par téléphone, l'escroc se fait passer pour le dirigeant et réclame un paiement confidentiel avant la fin de la journée, ou pour un fournisseur et annonce un changement de coordonnées bancaires. Lorsque la messagerie d'un salarié ou d'un partenaire a été piratée auparavant, le message part d'une adresse authentique, au milieu d'un échange réel, et devient presque impossible à repérer. Ce piratage préalable n'a rien d'exceptionnel : sans double authentification, un mot de passe déjà dérobé ailleurs suffit souvent à ouvrir une boîte.
Panne, erreur et perte de données
Tous les incidents ne viennent pas d'un attaquant. Un disque de serveur qui lâche, une mise à jour qui tourne mal ou un ordinateur portable oublié dans un train produisent le même effet : des données qui manquent au moment où l'on en a besoin. Une entreprise qui ne sait pas dire où se trouve sa dernière copie saine est aussi exposée à une simple panne qu'à une attaque.
Ce que coûte réellement un incident
L'arrêt, premier poste de dépense
Le coût d'un incident se mesure d'abord en jours d'arrêt. Quand les postes sont chiffrés ou que la messagerie ne répond plus, les devis ne partent pas, la facturation s'interrompt, les commandes attendent et les salariés restent payés sans pouvoir travailler. Viennent ensuite les frais de remise en état : l'analyse de ce qui s'est passé, le nettoyage des machines, la restauration des données, parfois le remplacement du matériel. Dans une fraude au virement, la perte est plus directe encore, car l'argent parti vers le compte d'un fraudeur se récupère rarement si la banque n'est pas prévenue très vite.
Données, clients et réputation
Le deuxième coût est moins visible. Si des données personnelles de clients, de patients ou de salariés ont été volées, perdues ou rendues inaccessibles, l'entreprise doit notifier la violation à la CNIL dans un délai de 72 heures après en avoir pris connaissance, sauf si elle ne présente pas de risque pour les personnes concernées, et prévenir ces personnes elles-mêmes lorsque le risque est élevé. Un client qui a reçu une fausse facture envoyée depuis votre adresse s'en souvient, et un donneur d'ordre peut douter d'un fournisseur qui a perdu ses données. Ce coût de confiance ne figure sur aucune facture, mais il pèse longtemps, surtout dans un tissu économique local où tout le monde se connaît.
Réduire le risque : les mesures qui comptent
Quelques mesures à fort effet
Réduire le risque ne commence pas par un achat. Les mesures les plus efficaces sont souvent les plus simples : activer la double authentification sur la messagerie et les accès à distance, appliquer les mises à jour sans les repousser indéfiniment, retirer les droits d'administrateur aux comptes du quotidien, fermer le compte d'une salariée le jour de son départ. La sauvegarde vient juste après, à condition qu'une copie soit conservée hors des locaux, hors de portée du réseau, et qu'on ait déjà vérifié qu'elle se restaure. Ces mesures prennent ensuite place dans un plan de sécurité informatique, qui fixe l'ordre et le rythme des actions.
Les réflexes de chacun
Aucun outil n'empêche une comptable pressée de valider un virement demandé par téléphone. Une grande part de la protection se joue donc dans les réflexes : rappeler un fournisseur sur un numéro déjà connu avant de modifier un RIB, signaler un courriel douteux plutôt que le supprimer en silence, ne pas utiliser le même mot de passe partout. Ces bonnes pratiques de cybersécurité s'apprennent et s'entretiennent. Une partie du risque restant peut enfin être transférée à une assurance cyber, qui ne dispense d'aucune de ces mesures mais aide à absorber le coût d'un sinistre.
Que faire si l'incident arrive
Les premiers gestes
Un lundi matin, les fichiers du serveur portent tous une extension inconnue et un message réclame une rançon. Le premier réflexe consiste à débrancher du réseau les machines touchées, sans les éteindre, pour arrêter la propagation tout en conservant les traces utiles à l'analyse. Il faut ensuite prévenir la personne qui gère l'informatique, changer les mots de passe depuis un poste sain et ne pas payer, comme le recommandent les autorités, puisque rien ne garantit la restitution des données. En cas de fraude au virement, la banque doit être appelée immédiatement pour tenter de bloquer les fonds. Il faut aussi déposer plainte, ce qui conditionne l'indemnisation par une assurance cyber, et prévenir l'assureur sans attendre s'il existe un contrat.
Se faire aider par un prestataire référencé
La plateforme Cybermalveillance.gouv.fr, dispositif national d'assistance aux victimes, propose un diagnostic en ligne qui aide à qualifier l'incident, puis oriente vers des prestataires de proximité référencés. Ce référencement n'est pas un label : c'est une inscription dans un annuaire public, qui donne un point de départ quand on ne sait pas vers qui se tourner. Mieux vaut d'ailleurs savoir à l'avance qui l'on appellerait, plutôt que de le chercher le jour où plus rien ne fonctionne.
Notre façon de faire chez KERIONIS
Référencés sur Cybermalveillance.gouv.fr, nous intervenons sur site auprès des entreprises et des collectivités d'Ille-et-Vilaine pour la remédiation d'incidents : diagnostic, isolement des postes et serveurs touchés, nettoyage, restauration des données et accompagnement de la reprise d'activité. Tous nos contrats prévoient des délais garantis : en cas d'incident critique, prise en charge sous 4 heures ouvrées et rétablissement sous 8 heures ouvrées (du lundi au vendredi, de 8 h 30 à 18 h 30). Ces délais peuvent être renforcés dans le Pack Sérénité.
Protéger votre entreprise au quotidien
Nous protégeons vos postes et vos courriels, et nous intervenons sur site après un incident.
Voyez comment nous sécurisons les PME et les collectivités d'Ille-et-Vilaine.
Questions fréquentes : Les risques cyber d'une PME
Quels sont les principaux risques informatiques pour une PME ?
Les principaux risques sont le rançongiciel, qui chiffre les données et exige une rançon, l'hameçonnage, qui dérobe les mots de passe, la fraude au virement et le piratage des comptes de messagerie. S'y ajoutent la panne et la perte de données, qui paralysent l'activité de la même façon lorsqu'aucune sauvegarde exploitable n'existe.
Pourquoi les cybercriminels visent-ils les PME ?
La plupart des attaques sont menées en masse : les cybercriminels exploitent les accès qui cèdent, sans choisir leur cible à l'avance. Les PME, souvent dépourvues de service informatique, laissent plus de portes ouvertes que les grandes entreprises, alors que leurs données ont une grande valeur pour leur activité.
Que faire en cas de cyberattaque ?
Il faut débrancher du réseau les machines touchées sans les éteindre, prévenir la personne chargée de l'informatique, changer les mots de passe depuis un poste sain et ne pas payer de rançon. La plateforme Cybermalveillance.gouv.fr aide à qualifier l'incident et oriente vers un prestataire référencé ; en cas de fraude au virement, il faut appeler la banque immédiatement.