Authentification multifacteur : protéger les comptes de l'entreprise
La double authentification, aussi appelée 2FA, A2F ou authentification à deux facteurs, ajoute au mot de passe une seconde preuve d'identité, souvent une notification à valider sur le téléphone. Un mot de passe volé par hameçonnage ou retrouvé dans une fuite de données ne suffit alors plus à ouvrir le compte. Pour une entreprise, la mise en place reste simple, à condition de choisir la bonne méthode et de commencer par les comptes dont le piratage ferait le plus de dégâts.
Protéger les comptes de votre entreprise
Nous mettons en place la double authentification avec Microsoft Authenticator en administrant votre Microsoft 365 et votre messagerie.
Comptes et accès administrés dans le cadre de votre contrat.
Double authentification, 2FA, MFA : de quoi parle-t-on ?
Deux preuves plutôt qu'une
S'authentifier, c'est prouver que l'on est bien la personne que l'on prétend être. Les preuves possibles se rangent en trois familles : ce que l'on sait, comme un mot de passe ou un code ; ce que l'on possède, comme un téléphone ou une clé de sécurité ; ce que l'on est, comme une empreinte digitale ou un visage. La double authentification combine deux preuves de familles différentes, par exemple un mot de passe et une validation sur le téléphone. Deux mots de passe à la suite ne comptent donc pas : ils relèvent de la même famille et se volent de la même façon. L'ANSSI et la CNIL posent cette règle pour l'authentification multifacteur, et la CNIL précise qu'un code reçu par courriel n'est pas un second facteur.
2FA, A2F, MFA : une idée, plusieurs noms
2FA vient de l'anglais two-factor authentication, que l'on traduit par authentification à deux facteurs, parfois abrégée en A2F ; le terme officiel français est « authentification à deux étapes ». MFA, pour multi-factor authentication, désigne l'authentification multifacteur, qui exige au moins deux facteurs : la double authentification en est le cas le plus répandu. Dans le langage courant, ces termes s'emploient presque indifféremment ; l'ANSSI, elle, appelle « double authentification » deux preuves de même famille. Pour l'utilisateur, peu importe le nom : après le mot de passe, une seconde étape confirme que c'est bien lui.
Pourquoi un mot de passe ne suffit plus
Volé, deviné ou réutilisé
Un mot de passe se vole de bien des façons : saisi sur une fausse page de connexion après un courriel d'hameçonnage, récupéré dans la fuite de données d'un site où il avait servi, ou deviné parce qu'il était trop simple. Les attaquants essaient ensuite automatiquement les mêmes identifiants sur la messagerie, l'espace bancaire et les outils en ligne de la victime : un seul mot de passe réutilisé ouvre alors plusieurs portes. Dans son rapport d'activité 2025, Cybermalveillance.gouv.fr place le piratage de compte au premier rang des demandes d'assistance des entreprises et associations : 21 % des parcours, en hausse de 52 % sur un an. Avec la double authentification, ce mot de passe ne suffit plus : sans le téléphone de son propriétaire, l'attaquant reste bloqué à la seconde étape.
La messagerie, puis tout le reste
Dans une PME, la messagerie est souvent le compte le plus précieux, parce qu'elle sert à réinitialiser presque tous les autres. Un fraudeur qui y entre lit les échanges en cours, repère une facture à venir et envoie lui-même un faux changement de RIB depuis une adresse authentique. Il peut même ajouter une règle qui détourne discrètement une partie des messages. La double authentification commence donc par là, et fréquemment par Microsoft 365, qui réunit Outlook, OneDrive et Teams derrière un seul compte. Les contrats d'assurance cyber peuvent aussi prévoir des obligations de sécurité : mieux vaut savoir lesquelles avant un sinistre.
SMS, application, clé : quelle méthode choisir ?
Le SMS, mieux que rien
Le code reçu par SMS est très répandu, et c'est la méthode la plus fragile. Un fraudeur peut se faire passer pour la victime auprès de son opérateur, obtenir une nouvelle carte SIM sur son numéro et recevoir les codes à sa place ; les SMS transitent en outre par des protocoles que l'ANSSI juge interceptables. L'ANSSI recommande de ne pas utiliser le SMS pour recevoir un facteur d'authentification, et la CNIL rappelle que les autorités compétentes le déconseillent. Faute d'autre méthode, il reste pourtant bien plus sûr qu'un mot de passe seul.
Application, clé de sécurité, clé d'accès
Une application d'authentification, comme Microsoft Authenticator, affiche un code temporaire ou envoie une demande de validation sur le téléphone. Pour chaque demande, Microsoft fait recopier dans l'application le nombre affiché à l'écran : c'est la correspondance de nombres. Les clés de sécurité physiques et les clés d'accès, ou passkeys, vont plus loin : Microsoft les classe parmi les méthodes résistantes à l'hameçonnage. Une application sur le téléphone de chacun constitue déjà un net progrès, et la clé physique se justifie d'abord pour les comptes d'administration, que l'ANSSI range parmi les plus sensibles.
Mettre en place la double authentification
Commencer par les comptes qui comptent
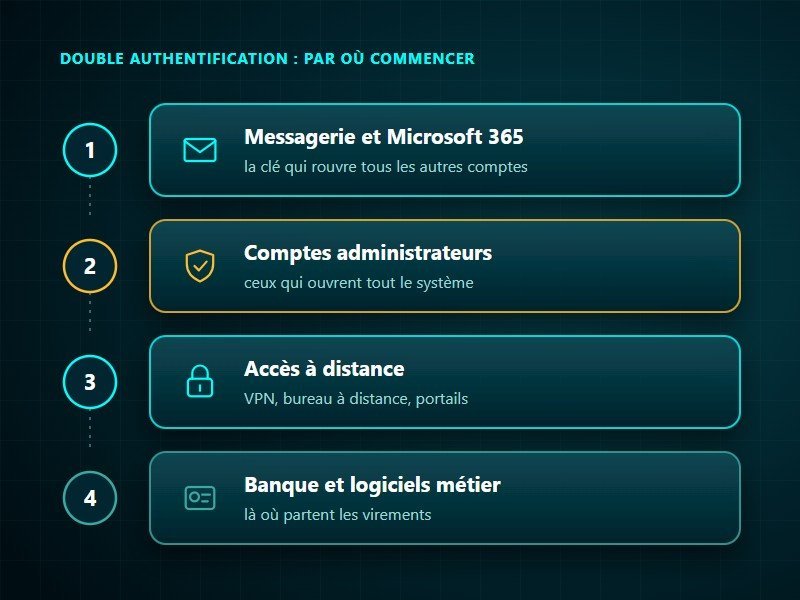
Inutile de tout traiter le même jour. La messagerie et Microsoft 365 passent en premier, tout comme les comptes administrateurs, qui ouvrent tout le système ; suivent les accès à distance : un VPN d'entreprise protégé par un simple mot de passe reste une porte mal fermée. Viennent ensuite la banque en ligne, les logiciels métier et les outils comptables, là où partent les virements. Dans Microsoft 365, les paramètres de sécurité par défaut, inclus dans tous les abonnements pour les entreprises, obligent chacun à s'inscrire ; avec Business Premium, l'accès conditionnel les remplace et module l'exigence selon le lieu ou l'appareil. Cette inscription se prépare : prévenir les équipes, expliquer pourquoi et accompagner ceux qui sont le moins à l'aise avec leur téléphone.
Prévoir la perte du téléphone
La question arrive toujours : que se passe-t-il si le téléphone est perdu, cassé ou remplacé ? Mieux vaut y répondre avant. Chaque utilisateur peut enregistrer une seconde méthode ; l'administrateur, après avoir vérifié l'identité de la personne, exige une nouvelle inscription ou délivre un accès temporaire. Pour un compte professionnel, la sauvegarde de Microsoft Authenticator ne restaure que le nom du compte : il faut se reconnecter sur le nouveau téléphone, en gardant l'ancien jusqu'à ce que tout fonctionne. Au départ d'un salarié, son compte est désactivé et ses méthodes retirées, pour qu'aucun téléphone ne garde la main.
Les limites de la double authentification
Validations à répétition et faux sites relais
La double authentification réduit fortement le risque, sans le supprimer. Un attaquant qui connaît déjà le mot de passe peut multiplier les demandes de validation jusqu'à ce que l'utilisateur, lassé ou distrait, en accepte une : c'est contre ce piège que Microsoft a imposé la correspondance de nombres. Toute demande que l'on n'a pas provoquée se refuse et se signale. D'autres attaquants montent un faux site qui relaie la connexion vers le vrai et volent, avec le mot de passe et le code, la session ainsi ouverte ; le CERT-FR rappelle qu'un jeton de session dérobé contourne la plupart des doubles authentifications. Les clés de sécurité et les clés d'accès déjouent ce faux site, mais pas le vol d'un jeton sur un poste infecté.
Notre façon de faire
Chez KERIONIS, nous mettons en place la double authentification avec Microsoft Authenticator lorsque nous administrons votre Microsoft 365 et votre messagerie. Dans le Pack Sérénité, Microsoft 365 Business Premium est administré pour vous, et le coffre-fort de mots de passe Sikker, de Mailinblack, aide chacun à garder un mot de passe différent par service. Avec Business Premium, une connexion à votre messagerie depuis un appareil que nous ne gérons pas peut être bloquée. Nos séances de sensibilisation à la cybersécurité abordent aussi la double authentification, avec des exemples tirés du quotidien des équipes.
Sécuriser votre Microsoft 365
Licences, comptes, double authentification et partages : voyez comment nous administrons Microsoft 365.
Migration en coexistence depuis Gmail, OVH ou Exchange, puis support et formation.
Questions fréquentes : Double authentification (2FA)
Qu'est-ce que la double authentification ?
C'est une méthode de connexion qui exige deux preuves d'identité de natures différentes, en général un mot de passe et une validation sur le téléphone. Un mot de passe volé ne suffit alors plus à ouvrir le compte.
2FA ou MFA : quelle différence ?
2FA, parfois A2F en français, désigne l'authentification à deux facteurs ; MFA désigne l'authentification multifacteur, qui en exige au moins deux. En pratique, les deux termes recouvrent le même usage : un mot de passe complété par une seconde preuve.
La double authentification par SMS est-elle sûre ?
Elle protège mieux qu'un mot de passe seul, mais c'est la méthode la plus fragile : un fraudeur peut détourner le numéro par un échange de carte SIM, et l'ANSSI recommande de ne pas utiliser le SMS pour recevoir un facteur d'authentification. Une application d'authentification ou une clé de sécurité est préférable.
Comment activer la double authentification sur Outlook et Microsoft 365 ?
L'administrateur l'active pour tous les comptes dans Microsoft 365, par les paramètres de sécurité par défaut ou, avec Business Premium, par l'accès conditionnel. À la connexion suivante, chaque utilisateur enregistre Microsoft Authenticator sur son téléphone, puis, quand Outlook le demande, recopie dans l'application le nombre affiché à l'écran.