Phishing en entreprise : repérer, signaler et réagir
L'hameçonnage, ou phishing, consiste à imiter un interlocuteur de confiance, par courriel, SMS, QR code ou téléphone, pour obtenir un mot de passe, des coordonnées bancaires ou un virement. Parce qu'il trompe une personne et non une machine, il réussit encore dans des entreprises bien équipées. Un mail frauduleux se repère moins à ses fautes qu'à ce qu'il réclame, souvent dans l'urgence et sans qu'on l'attende. Au moindre doute, on le signale ; et si le clic est déjà fait, quelques réflexes rapides limitent les dégâts.
Des équipes qui repèrent l'hameçonnage
Des séances dans vos locaux, à partir des faux courriels et des faux appels que reçoivent les PME.
Exercices de faux courriels compris dans les packs Sécurité et Sérénité.
Hameçonnage, phishing : de quoi parle-t-on ?
Un faux message pour une vraie demande
L'attaquant se fait passer pour quelqu'un que la victime connaît, sa banque, Microsoft, un transporteur, un fournisseur ou son propre dirigeant, et lui demande d'agir. Cliquer sur un lien qui mène à une fausse page de connexion, ouvrir une pièce jointe piégée, régler une facture sur un nouveau RIB : chaque scénario sert à obtenir des identifiants, de l'argent ou un accès au poste. Le mot anglais vient de fishing, la pêche, et son « ph » rappellerait le phreaking, le piratage des lignes téléphoniques ; l'orthographe correcte est phishing, et non fishing. En français, le terme officiel est hameçonnage, qui a remplacé « filoutage ». Le procédé relève de l'ingénierie sociale.
Ciblé, par SMS, par QR code ou par téléphone
Quand l'attaque vise une personne précise, avec son nom, sa fonction et des détails glanés sur le site de l'entreprise ou les réseaux sociaux, on parle d'hameçonnage ciblé, ou spear phishing. Le comptable qui reçoit un courriel du « directeur » au sujet d'un virement confidentiel en est l'exemple type. Le harponnage, lui, vise directement le dirigeant. Par SMS, on parle de smishing, ou d'hameçonnage par texto : faux avis de passage d'un colis ou fausse alerte bancaire. Les faux QR codes, collés sur un parcmètre ou une borne de recharge, ou glissés dans un courriel prétendument envoyé par Microsoft 365, renvoient vers un site frauduleux : c'est le quishing, ou hameçonnage par code 2D. Au téléphone, enfin, le vishing s'appuie sur une voix rassurante, celle d'un faux conseiller bancaire ou d'un faux technicien.
Reconnaître un mail frauduleux
Les signes qui doivent alerter
Un mail frauduleux se trahit souvent par son expéditeur : le nom affiché est familier, mais l'adresse réelle, visible en ouvrant le détail du message, appartient à un autre domaine, parfois à une lettre près. Le ton est pressant, qu'il s'agisse d'un compte bientôt suspendu, d'une facture impayée ou d'un colis bloqué. Survolé sans cliquer, le lien révèle souvent une adresse étrangère à l'organisme cité. Une pièce jointe inattendue, surtout une archive compressée ou un document qui demande d'activer du contenu, appelle la même prudence. Un mot de passe ou un code reçu par SMS ne se communique jamais ; un changement de RIB se vérifie toujours par un autre canal, même venant d'une adresse connue.
Des faux de plus en plus soignés
Les fautes d'orthographe ont longtemps servi d'indice ; elles se font rares. Les faux messages reprennent les logos et la mise en page des vrais, et l'ANSSI observe que l'intelligence artificielle générative sert aussi à produire ces contenus trompeurs, en plusieurs langues et en grand nombre. Certains citent même le nom, le numéro client ou l'IBAN du destinataire, issus de fuites de données, pour détourner son attention de l'expéditeur. Le bon réflexe ne consiste donc plus à chercher l'erreur, mais à interroger le contexte : est-ce que j'attendais ce message, et me demande-t-il quelque chose d'inhabituel ? Cybermalveillance.gouv.fr a ainsi relevé de faux courriels de mairies annonçant un nouveau RIB aux entreprises locales : un contre-appel au numéro habituel de la mairie suffisait à déjouer le piège. C'est ce type de réflexe que travaille une séance de sensibilisation à l'hameçonnage.
Signaler un mail ou un SMS frauduleux
Les canaux officiels
Un courriel d'hameçonnage se signale sur Signal Spam, une association qui propose un module à installer dans la messagerie. Un SMS frauduleux se transfère au 33700, la plateforme des opérateurs, qui leur transmet chaque jour les signalements. L'adresse d'un faux site peut être soumise à Phishing Initiative : après vérification, elle est bloquée par les navigateurs partenaires. Si le doute porte sur la conduite à tenir, ou si l'attaque a réussi, 17Cyber, le service en ligne de la police, de la gendarmerie et de Cybermalveillance.gouv.fr, pose un diagnostic et oriente vers les démarches utiles, à toute heure.
Prévenir en interne
Sur un poste professionnel, c'est d'abord le service informatique ou le prestataire qu'on alerte. Prévenu tôt, l'administrateur peut retirer le message des autres boîtes qui l'ont reçu, bloquer l'expéditeur et vérifier que personne n'a cliqué. Dans Microsoft 365, le bouton de signalement d'Outlook, une fois activé par l'administrateur, lui transmet directement le message. Recevoir les signalements sans reproche compte parmi les bonnes pratiques de cybersécurité : un salarié qui craint d'être jugé pour un clic se tait, et l'incident grossit.
J'ai cliqué sur un lien : que faire ?
Les premiers réflexes
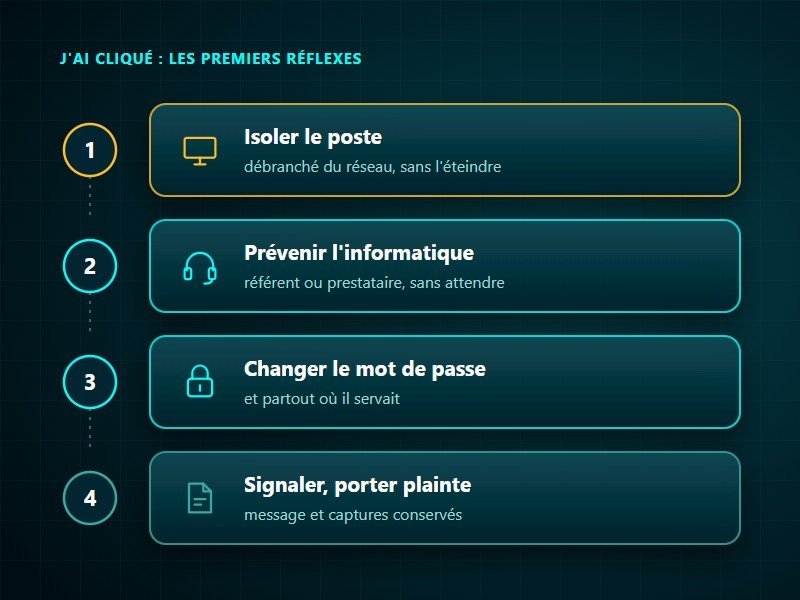
Si le clic n'a fait qu'ouvrir une page, on la ferme sans rien y saisir. Si un fichier a été téléchargé ou ouvert, on débranche le câble réseau et l'on coupe le Wi-Fi, sans éteindre l'ordinateur, puis on prévient aussitôt l'informatique : un poste éteint perd des traces utiles à l'analyse. Si des identifiants ont été saisis sur une fausse page, on change immédiatement le mot de passe, partout où il servait, puis on active la double authentification. Si des coordonnées bancaires ont été données, on appelle sa banque pour faire opposition. Dans tous les cas, le message est conservé : il servira de preuve.
Si des identifiants ou des données ont fuité
Une messagerie piratée sert souvent à piéger d'autres personnes. On vérifie donc les dernières connexions, on ferme les sessions inconnues et l'on supprime les règles de transfert ajoutées par le fraudeur, après en avoir fait une capture d'écran. Les clients et les fournisseurs qui ont pu recevoir des messages depuis cette boîte sont prévenus, surtout s'ils ont une facture à régler. Si des données personnelles ont été exposées et que la violation présente un risque pour les personnes, l'entreprise la notifie à la CNIL, comme le prévoit le RGPD, si possible dans les soixante-douze heures après en avoir pris connaissance. Une entreprise porte plainte au commissariat, à la gendarmerie ou par écrit au procureur ; le service en ligne THESEE ne concerne que les particuliers.
Protéger l'entreprise contre l'hameçonnage
Filtrer, authentifier, vérifier
Le filtrage de la messagerie analyse chaque courriel entrant et retient ceux qu'il reconnaît comme piégés ; quelques-uns passent toujours. La double authentification rend un mot de passe dérobé insuffisant à lui seul. Les enregistrements SPF, DKIM et DMARC, en politique de rejet, empêchent qu'un fraudeur envoie des courriels au nom exact de votre domaine pour tromper vos clients. Côté procédures, aucun virement inhabituel ne part sans seconde validation, et personne n'y déroge, même sur ordre du dirigeant.
Notre façon de faire
Chez KERIONIS, le filtrage des courriels par Mailinblack, dont nous sommes partenaire certifié, fait partie de tous nos packs, et la double authentification est activée sur chaque messagerie que nous mettons en place. Dans les packs Sécurité et Sérénité, le filtrage avancé s'accompagne d'exercices de faux courriels : on y voit qui clique et qui signale. Les séances de sensibilisation ont lieu dans vos locaux, avec des exemples propres à chaque poste. Référencés sur Cybermalveillance.gouv.fr, nous intervenons aussi après un hameçonnage réussi, du diagnostic à la remise en service.
Entraîner vos équipes face aux faux messages
Une séance de deux heures ou d'une demi-journée, avec des exemples adaptés à chaque poste.
Du faux courriel au changement de RIB frauduleux : les réflexes qui évitent le piège.
Questions fréquentes : Hameçonnage (phishing)
Qu'est-ce que l'hameçonnage (phishing) ?
C'est une fraude qui consiste à se faire passer pour un interlocuteur de confiance, par courriel, SMS, QR code ou téléphone, afin d'obtenir un mot de passe, des coordonnées bancaires ou un virement. Quand le message vise une personne précise, on parle d'hameçonnage ciblé, ou spear phishing.
Comment reconnaître un mail frauduleux ?
Il faut regarder l'adresse réelle de l'expéditeur, se méfier d'un ton pressant, survoler les liens sans cliquer et ne jamais répondre à une demande de mot de passe, de code ou de coordonnées bancaires. Comme les fautes se raréfient, un message inattendu qui demande d'agir vite se vérifie par un autre canal.
Comment signaler un mail frauduleux ?
Un courriel frauduleux se signale sur Signal Spam, un SMS par transfert au 33700 et l'adresse d'un faux site sur Phishing Initiative. En entreprise, on prévient d'abord le service informatique ou le prestataire, qui pourra retirer le message des autres boîtes.
Que faire après avoir cliqué sur un lien d'hameçonnage ?
Si un fichier a été téléchargé ou ouvert, on débranche le poste du réseau sans l'éteindre et l'on prévient l'informatique. Si un mot de passe a été saisi, on le change partout où il servait et l'on active la double authentification ; si des coordonnées bancaires ont été données, on fait opposition. Le message est conservé comme preuve.