Ingénierie sociale : comment les attaquants manipulent vos équipes
L'ingénierie sociale désigne l'ensemble des techniques qui consistent à manipuler une personne pour obtenir un accès, une information ou un paiement, plutôt que d'exploiter une faille informatique ; en anglais, on parle de social engineering. Un faux courriel du dirigeant, l'appel d'un prétendu technicien ou un SMS urgent suffisent souvent, parce qu'ils jouent sur l'autorité et l'urgence. Une PME s'en protège moins par la méfiance de chacun que par des procédures simples, et par des équipes entraînées à les appliquer.
Entraîner vos équipes face aux manipulations
Des séances de sensibilisation dans vos locaux, à partir des courriels piégés et des demandes de virement frauduleuses que reçoivent les PME.
Des exercices de faux courriels sont compris dans les packs Sécurité et Sérénité.
Qu'est-ce que l'ingénierie sociale ?
Manipuler plutôt que pirater
Forcer un pare-feu à jour ou deviner un mot de passe robuste demande du temps et des moyens. Convaincre quelqu'un de cliquer, de donner un code ou de valider un virement en demande beaucoup moins. L'ingénierie sociale part de ce constat : l'attaquant ne cherche pas une faille dans le logiciel, il en cherche une dans les habitudes de travail. Il prépare souvent son approche avec ce que l'entreprise publie elle-même, sur son site ou sur les réseaux sociaux. Le jour venu, son message ou son appel paraît d'autant plus crédible qu'il cite le nom d'un collègue ou une commande en cours.
Les leviers qui font céder
Les attaques d'ingénierie sociale reposent presque toujours sur les mêmes ressorts. L'autorité d'abord : une demande qui semble venir du dirigeant, de l'expert-comptable ou d'une administration est rarement discutée. L'urgence ensuite, qui empêche de prendre le temps de vérifier, et la peur, quand le message annonce un compte bloqué ou une pénalité. La serviabilité joue aussi : rendre service à un collègue ou à un fournisseur est un réflexe normal, que l'attaquant détourne. Ces leviers fonctionnent sur tout le monde, y compris sur les personnes averties, et c'est pourquoi la sensibilisation à la cybersécurité doit s'accompagner de règles claires.
Les techniques d'ingénierie sociale
Par courriel, SMS et téléphone
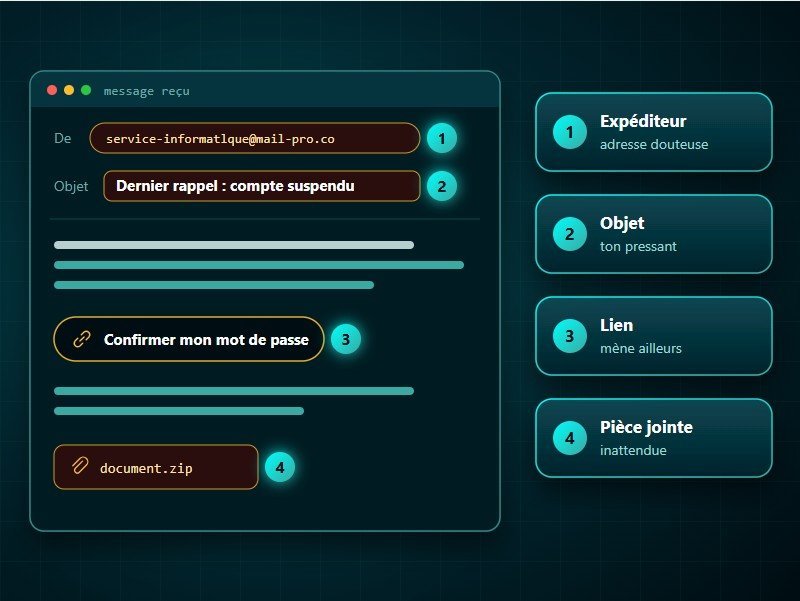
L'hameçonnage reste l'une des portes d'entrée les plus courantes : un courriel imite une banque, Microsoft ou un fournisseur et renvoie vers une fausse page de connexion. Quand il vise une personne précise, avec son nom et son contexte, on parle d'hameçonnage ciblé, bien plus difficile à repérer. Le même scénario passe par SMS, ou par un QR code imprimé sur un courrier. Au téléphone, ou par une fausse alerte à l'écran, le faux support technique demande d'installer un logiciel de prise en main à distance. La fraude au président, enfin, mêle souvent courriel et appel pour obtenir un virement urgent et confidentiel ; une voix imitée par un outil d'IA peut la rendre plus convaincante.
Sur le terrain et en ligne
L'ingénierie sociale ne passe pas toujours par un écran. Une clé USB abandonnée sur le parking, ou envoyée en cadeau, compte sur la curiosité de celui qui la branchera. Une personne en tenue de livreur ou de technicien entre dans les locaux en suivant un salarié qui lui tient la porte, puis repart avec un ordinateur ou des informations. En ligne, un faux recruteur ou un faux partenaire noue le contact sur un réseau professionnel avant de demander un document ou d'envoyer une pièce jointe piégée. Dans tous les cas, l'attaquant raconte une histoire plausible : c'est ce qu'on appelle le prétexte.
Exemples d'ingénierie sociale dans une PME
Le faux fournisseur
Une entreprise de quinze personnes reçoit un courriel de son fournisseur habituel : il annonce un changement de banque et joint un nouveau RIB. Le message part bien de l'adresse du fournisseur, dont la boîte a été piratée quelques jours plus tôt, et reprend une vraie facture en attente. La comptable met à jour les coordonnées et règle cette facture sur le compte de l'escroc. Rien de technique n'a été forcé dans l'entreprise : il manquait seulement une procédure, le contre-appel au numéro habituel avant tout changement de RIB. Cybermalveillance.gouv.fr consacre d'ailleurs une fiche réflexe à ce scénario du faux RIB.
Le faux technicien
Un mardi matin, une assistante reçoit l'appel d'un « technicien Microsoft » qui signale des erreurs graves sur son poste. Il paraît compétent, cite le nom de l'entreprise et propose de régler le problème à distance si elle installe un petit logiciel. Une fois connecté, il ouvre la messagerie, récupère les mots de passe enregistrés dans le navigateur et laisse de quoi revenir plus tard. Microsoft n'appelle pourtant jamais spontanément un utilisateur pour ce genre d'alerte. Le bon réflexe aurait été de raccrocher et de rappeler le support habituel de l'entreprise, à un numéro déjà connu.
Se protéger de l'ingénierie sociale
Des procédures plutôt que de la méfiance
Demander à chacun de « faire attention » ne suffit pas : l'attaque réussie est justement celle qui ne paraît pas suspecte. La protection la plus solide tient à quelques procédures que personne ne contourne, même sous la pression. Un virement imprévu ou un changement de coordonnées bancaires se vérifie par un contre-appel au numéro habituel, puis se valide à deux. Le support informatique ne demande jamais de mot de passe ni de code, et une demande de prise en main à distance non sollicitée se refuse. Écrites dans la charte informatique, ces règles donnent à chacun un appui face à un interlocuteur insistant.
Des barrières techniques en renfort
La technique ne remplace pas ces réflexes, mais elle réduit les conséquences d'une erreur. La double authentification rend inutilisable, dans la plupart des cas, un mot de passe saisi sur une fausse page. Le filtrage des courriels écarte une bonne partie des messages frauduleux avant qu'ils n'arrivent, et les réglages SPF, DKIM et DMARC limitent l'usurpation du nom de domaine de l'entreprise. Publier moins, par exemple ne pas mettre en ligne le nom des personnes qui valident les paiements, rend aussi les attaques ciblées plus difficiles à préparer. Ces mesures font partie des bonnes pratiques de cybersécurité à mettre en place en priorité.
Former les équipes et tester les réflexes
S'entraîner sur des cas concrets
Une bonne sensibilisation part de vrais messages et de vrais appels, et montre les signes qui auraient dû alerter. Chacun repart avec quelques réflexes simples, comme vérifier par un autre canal et signaler sans attendre. Le signalement compte autant que la vigilance : un salarié qui prévient tout de suite après avoir cliqué permet de limiter les dégâts, encore faut-il qu'il ne craigne pas d'être blâmé. Comme les risques cyber d'une PME évoluent, ces séances gagnent à être renouvelées et à intégrer les nouveaux arrivants.
Notre façon de faire
Chez KERIONIS, nous animons des séances de sensibilisation dans vos locaux, à partir des situations que rencontrent les PME : courriels piégés, demandes de virement frauduleuses. Dans les packs Sécurité et Sérénité, des exercices de faux courriels sont compris : des messages d'hameçonnage simulés, envoyés avec la solution Mailinblack, mesurent les réflexes de l'équipe et orientent la formation. Menés avant puis après la séance, ces exercices font voir ce qui a changé. Le filtrage des courriels et la double authentification font partie de la protection de la messagerie que nous mettons en place.
Préparer vos équipes aux manipulations
Une séance de sensibilisation sur les situations que vos équipes rencontrent vraiment.
Des exemples adaptés à chaque poste, du courriel piégé au faux changement de RIB.
Questions fréquentes : Ingénierie sociale
Qu'est-ce que l'ingénierie sociale ?
C'est l'ensemble des techniques qui consistent à manipuler une personne pour obtenir un accès, une information ou un paiement, plutôt que d'exploiter une faille informatique. Elle joue sur l'autorité, l'urgence, la peur et la serviabilité.
Quelles sont les techniques d'ingénierie sociale les plus courantes ?
Les plus courantes sont l'hameçonnage par courriel ou par SMS, le faux support technique, la fraude au président ou au faux fournisseur, la clé USB piégée et l'intrusion dans les locaux. Toutes reposent sur un scénario plausible, le prétexte.
Quel est un exemple d'ingénierie sociale ?
Un courriel qui semble venir d'un fournisseur habituel annonce un changement de RIB et reprend une vraie facture. Sans contre-appel au numéro connu, cette facture est réglée sur le compte de l'escroc.
Comment se protéger de l'ingénierie sociale en entreprise ?
Par des procédures que personne ne contourne, comme le contre-appel et la validation à deux des paiements, par la double authentification et le filtrage des courriels, et par des séances de sensibilisation régulières qui entraînent les équipes à vérifier et à signaler.