Hébergement de données de santé : ce qu'impose la certification HDS
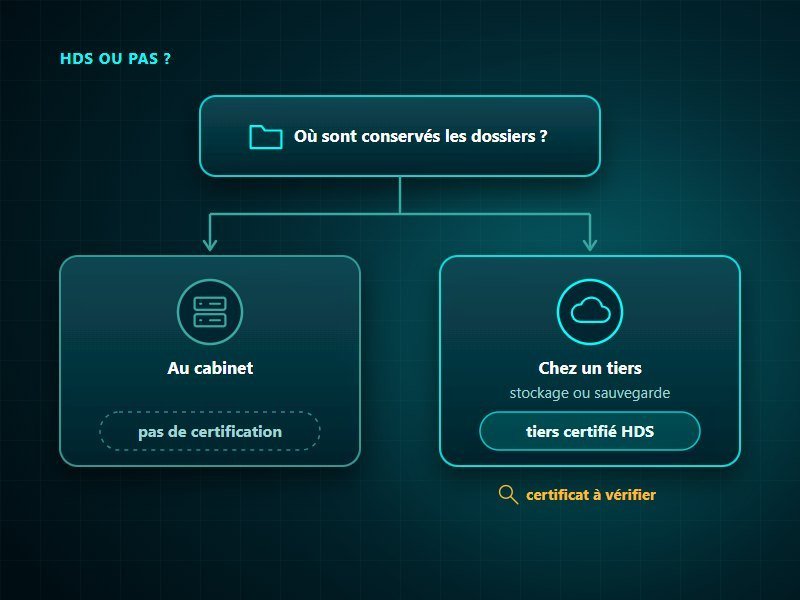
La certification HDS (hébergement de données de santé) s'impose à toute personne qui héberge des données de santé sur support numérique pour le compte d'un professionnel, d'un établissement ou d'un patient (article L. 1111-8 du code de la santé publique). Un cabinet qui conserve ses dossiers sur son propre serveur n'a pas à être certifié ; s'il externalise leur stockage ou leur sauvegarde, celui qui les conserve doit l'être. Le certificat couvre une ou plusieurs des six activités d'hébergement prévues par le code. Depuis le 26 septembre 2026, les données hébergées doivent aussi être stockées dans l'Union européenne ou l'Espace économique européen.
Protéger les données de santé du cabinet
Nous sécurisons les postes, les serveurs et les accès, et confions les sauvegardes de données de santé à un hébergeur certifié HDS.
Pour les cabinets médicaux et paramédicaux de Bretagne et de Loire-Atlantique.
Qu'est-ce que l'hébergement de données de santé ?
Héberger pour le compte d'un autre
Le code de la santé publique vise celui qui héberge des données de santé pour le compte d'un autre. Son article L. 1111-8 parle des données recueillies lors d'activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, conservées pour le professionnel ou l'établissement qui les a produites, ou pour le patient. L'hébergeur qui les garde sur support numérique doit détenir un certificat de conformité, délivré par un organisme accrédité par le COFRAC ou par son homologue d'un autre État membre. En revanche, recevoir des données pour une courte période, le temps de les saisir ou de les numériser, ne constitue pas un hébergement (article R. 1111-8-8).
Le cabinet qui garde ses propres dossiers
Un médecin qui conserve ses dossiers sur le serveur de son cabinet n'héberge rien pour personne. Une note du ministère de la Santé du 16 mai 2019 le confirme : manipuler des données de santé ne suffit pas à relever de ce régime. Tout change dès qu'il externalise. Le référentiel de la CNIL pour les cabinets médicaux et paramédicaux vise aussi bien l'éditeur qui héberge à distance le logiciel de dossiers patients que le prestataire de sauvegarde qui stocke les données sur ses serveurs : l'un et l'autre doivent être certifiés. Le disque de sauvegarde rangé au cabinet n'impose donc aucune certification, contrairement à la copie envoyée chaque nuit chez un prestataire. Le RGPD et le secret professionnel s'appliquent dans les deux cas, et un hébergeur certifié ne remplace pas la cybersécurité des cabinets médicaux.
Six activités et un référentiel de certification
Des locaux techniques à la sauvegarde
L'article R. 1111-9 du même code découpe l'hébergement en six activités. Les quatre premières consistent à fournir et à maintenir en état de marche les sites physiques, le matériel, l'infrastructure virtuelle et la plateforme qui fait tourner les applications. La cinquième vise l'administration et l'exploitation du système d'information qui contient les données ; le ministère avait envisagé dès 2019 de la retirer, mais le décret du 24 mars 2026 la maintient. La sixième couvre la sauvegarde, archivage électronique compris : elle vise le prestataire chez qui un plan de sauvegarde informatique dépose ses copies. Un certificat ne vaut que pour les activités qu'il mentionne, d'où le conseil de la CNIL, dans son guide de sécurité, d'en vérifier le périmètre.
Le référentiel de 2024 et sa transition
Le certificat est délivré au regard d'un référentiel de l'Agence du numérique en santé, approuvé par arrêté. Sa version dite V2, issue d'un arrêté du 26 avril 2024 publié au Journal officiel le 16 mai suivant, s'applique aux demandes de certification et de renouvellement présentées depuis le 16 novembre 2024. Selon son projet notifié à la Commission européenne, elle suppose la certification ISO/IEC 27001 et prévoit un certificat valable trois ans. Une réponse ministérielle du 12 décembre 2023 précise que le référentiel révisé ajoute quatre exigences de souveraineté. L'ancienne version, dite V1.1, a fait l'objet d'une période de transition : le plus sûr est de demander à l'hébergeur sur quelle version repose son certificat.
Où les données de santé doivent être stockées
Dans l'UE ou l'EEE, pas forcément en France
Depuis le 26 septembre 2026, l'article R. 1111-9-1 du code de la santé publique impose de stocker les données de santé hébergées exclusivement dans un État de l'Union européenne ou de l'Espace économique européen. La loi n'exige pas un hébergement en France : un hébergeur certifié qui stocke en Allemagne convient, alors qu'un serveur en France ne suffit pas sans certificat. Le texte vise aussi les accès. Une connexion depuis un pays tiers est traitée comme un transfert, permis seulement avec une décision d'adéquation (article 45 du RGPD) ou, à défaut, avec des garanties appropriées (article 46), que le contrat doit décrire.
Ce que doit prévoir le contrat
L'article R. 1111-11 fixe le contenu du contrat d'hébergement, qui compte au moins quinze clauses, notamment : périmètre et dates du certificat, prestations et indicateurs, lieux d'hébergement, sous-traitants, accès depuis un pays tiers, réversibilité, restitution et destruction des données. L'hébergeur doit aussi indiquer s'il est soumis au droit d'un pays tiers et publier une cartographie de ses transferts. En fin de contrat, par exemple quand le cabinet change de logiciel, l'hébergeur restitue les données sans en garder de copie (article L. 1111-8). HDS et SecNumCloud restent deux dispositifs distincts : selon la même réponse ministérielle, un seul des 270 hébergeurs certifiés HDS en juin 2023 était qualifié SecNumCloud.
Choisir et vérifier un hébergeur certifié
Vérifier le certificat avant de signer
Le code fait peser la vérification sur le client : celui qui confie l'hébergement à un tiers s'assure qu'il est certifié (article R. 1111-8-8). L'Agence du numérique en santé publie la liste des hébergeurs certifiés, et la CNIL recommande d'exiger du prestataire ses certifications. Contrôlez le nom exact de la société certifiée, qui n'est pas toujours celle qui vous facture, puis les activités couvertes, la version du référentiel et la date de fin. Quand un éditeur ou un prestataire de sauvegarde s'appuie lui-même sur un hébergeur certifié, il doit reprendre dans son contrat avec vous les clauses obligatoires (article R. 1111-11). Fournir une prestation d'hébergement de données de santé sans certificat est puni de trois ans d'emprisonnement et de 45 000 euros d'amende (article L. 1115-1).
Le cas de l'administration à distance
Reste un cas courant : le serveur est au cabinet, et un prestataire l'administre à distance. Dans son référentiel pour les cabinets, la CNIL n'exige pas la certification pour la maintenance ; elle demande un contrat de sous-traitance conforme à l'article 28 du RGPD et des données protégées, par exemple chiffrées, que le prestataire ne puisse pas lire. Son guide de sécurité ajoute que la télémaintenance doit s'ouvrir à la demande, pour une durée définie, sans accès permanent. Mais l'activité 5, que le ministère, dans sa note de 2019, plaçait à la limite de l'hébergement, pourrait englober ce cas : le code ne le tranche pas expressément, et les lectures divergent. Dans le doute, demandez à votre prestataire s'il s'estime concerné par la certification, et faites protéger chaque accès distant par une double authentification.
Données de santé : notre façon de faire
Nous ne sommes pas hébergeur
Chez KERIONIS, nous ne disposons pas de la certification HDS et nous n'avons pas vocation à devenir hébergeur de données de santé. Quand un cabinet a besoin d'un hébergement conforme, nous nous appuyons sur des hébergeurs certifiés. Pour les données de santé, nous proposons N-able, dont les copies sont conservées chez un hébergeur certifié HDS, en plus d'une sauvegarde locale ; nos autres sauvegardes externalisées reposent sur RG System, avec des copies en France. Nous testons régulièrement la restauration.
Postes, serveurs et accès du cabinet
Notre travail porte sur l'environnement du logiciel patient : postes, serveurs, réseau et accès du cabinet. Nous n'accédons jamais au contenu des dossiers patients. Comme tous nos contrats, celui du cabinet comprend un volet de sous-traitance des données au sens du RGPD, et nous n'intervenons à distance sur un poste qu'avec l'accord de son utilisateur. Nous segmentons le réseau pour isoler les équipements médicaux connectés du reste du système. Les données techniques du cabinet que nous conservons, comme ses configurations, restent en France : sur notre serveur de stockage interne et sur notre portail de support, hébergé chez OVH.
Sécuriser l'informatique de votre cabinet
Sauvegardes, accès à distance, protection des postes et du réseau, à la mesure du cabinet.
Voyez notre offre de cybersécurité pour les cabinets médicaux.
Questions fréquentes : HDS
Qu'est-ce que la certification HDS ?
C'est le certificat que doit détenir quiconque héberge des données de santé sur support numérique pour le compte d'un professionnel, d'un établissement ou d'un patient (article L. 1111-8 du code de la santé publique). Délivré par un organisme accrédité, il couvre une ou plusieurs des six activités d'hébergement.
Un cabinet médical doit-il être certifié HDS ?
Non, s'il conserve ses dossiers sur son propre serveur : il n'héberge pas de données pour le compte d'un autre. S'il externalise le stockage ou la sauvegarde, celui qui conserve les données doit en revanche être certifié, et il revient au cabinet de s'en assurer.
Les données de santé doivent-elles être hébergées en France ?
Non. Depuis le 26 septembre 2026, elles doivent être stockées dans un État de l'Union européenne ou de l'Espace économique européen (article R. 1111-9-1 du code de la santé publique). Un hébergement en France reste possible, mais il ne dispense pas du certificat.
Comment vérifier qu'un hébergeur est certifié HDS ?
L'Agence du numérique en santé publie la liste des hébergeurs certifiés. On y cherche le nom exact de la société, puis on demande le certificat pour vérifier les activités couvertes, la version du référentiel et la date de fin.