MDM : sécuriser et gérer la flotte mobile d'une entreprise
Un MDM, ou mobile device management, est un outil qui gère à distance les smartphones, les tablettes et les ordinateurs portables de l'entreprise : il les inscrit, leur applique des règles de sécurité, installe les applications et peut les effacer en cas de perte ou de vol. Le MAM, plus léger, ne gère que les applications et les données professionnelles, ce qui convient aux téléphones personnels. Chez Microsoft, l'outil s'appelle Intune ; il est compris dans l'abonnement Microsoft 365 Business Premium. Intune ne donne à l'employeur accès ni aux messages ni aux photos de l'utilisateur.
Des appareils gérés, effaçables à distance
Ordinateurs portables, smartphones et tablettes de l'entreprise : nous les administrons avec Intune ou TinyMDM.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
MDM, MAM, UEM : de quoi parle-t-on ?
Gérer l'appareil ou ses seules applications
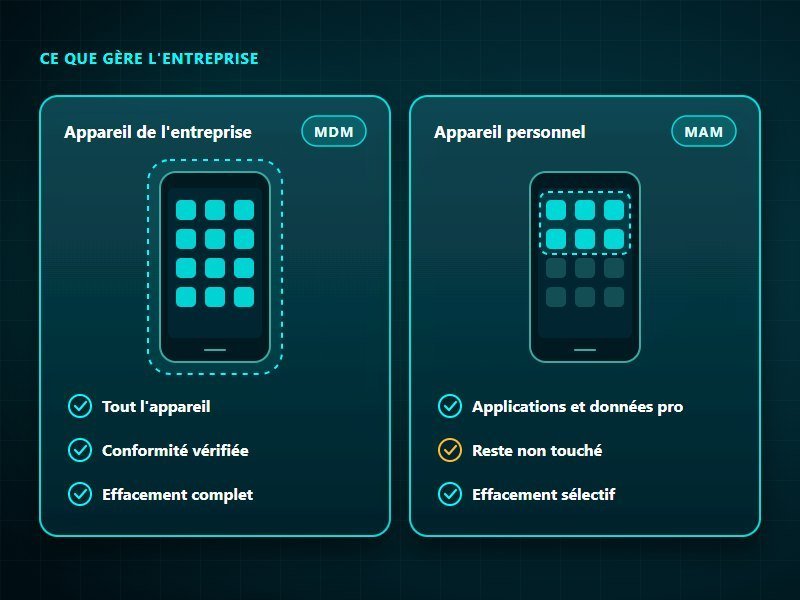
Derrière ces sigles, une PME n'a besoin de retenir qu'une distinction. Le MDM, gestion des appareils mobiles, prend en charge l'appareil entier : ses réglages, sa sécurité, ses applications. Le MAM, gestion des applications mobiles, ne gère que les applications professionnelles et leurs données, sans toucher au reste du téléphone. Le NIST, l'institut américain des normes et de la technologie, relève que les utilisateurs préfèrent cette approche quand l'appareil leur appartient. Les deux se combinent, et Microsoft recommande systématiquement le MDM pour les appareils fournis par l'entreprise. L'EMM, parfois appelé UEM, désigne enfin selon le NIST une suite plus large, qui peut réunir ces fonctions, une défense contre les menaces mobiles et d'autres outils.
Ce que fait un MDM au quotidien
L'appareil est d'abord inscrit, par l'utilisateur lui-même ou automatiquement dès sa première mise en route. L'outil lui pousse ensuite les réglages de l'entreprise : compte de messagerie, Wi-Fi, accès VPN, applications. Il vérifie aussi des règles de conformité, que Microsoft illustre par un code de déverrouillage et le chiffrement sur un téléphone, ou par BitLocker, le pare-feu et l'antivirus sur un PC Windows. Un appareil qui ne les respecte pas peut alors se voir refuser l'accès à la messagerie ou aux fichiers partagés. Et si un commercial perd son téléphone entre deux rendez-vous, l'administrateur peut l'effacer à distance, courriels et fichiers de l'entreprise compris.
Intune, la solution MDM de Microsoft
Plateformes et licences d'Intune
Microsoft Intune est un service de gestion entièrement en ligne, qui prend en charge Windows, macOS, les iPhone et les iPad, Android et même Linux. Selon la documentation de Microsoft, l'abonnement Microsoft 365 Business Premium inclut Intune Plan 1, la version de base ; les fonctions avancées, comme l'assistance à distance, relèvent du Plan 2 ou de la suite Intune. Business Premium exige aussi, par défaut, la double authentification avec une application dédiée : un mot de passe volé ne suffit plus pour se connecter. Business Premium est l'édition de Microsoft 365 comprise dans notre Pack Sérénité.
Préparer un appareil sans le manipuler
Le gain se voit aussi à l'arrivée d'un salarié. Avec Windows Autopilot, un PC neuf se prépare sans réinstaller Windows : l'utilisateur se connecte au réseau, saisit ses identifiants, et le poste rejoint l'annuaire de l'entreprise, s'inscrit dans Intune et reçoit ses réglages et ses applications. Le même outil remet un poste à zéro avant de le confier à quelqu'un d'autre. Pour les iPhone et les iPad, l'inscription automatisée suppose qu'ils soient enregistrés dans le programme d'Apple pour les entreprises, ou son équivalent pour les écoles, en principe dès l'achat. Ils peuvent alors être « supervisés », ce qui ouvre davantage d'options, et l'inscription peut être verrouillée pour que l'utilisateur ne retire pas le profil de gestion.
Téléphones personnels : ce qui est permis
Ce que l'employeur voit et ne voit pas
Demandez à un salarié d'installer le Portail d'entreprise, l'application d'Intune, et la question arrive vite : son employeur pourra-t-il lire ses messages ? Pour Intune, la documentation de Microsoft est nette : l'entreprise ne voit jamais l'historique d'appels et de navigation, les courriels et les SMS, les contacts, le calendrier, les mots de passe ni les photos. Elle voit le propriétaire, le modèle, le numéro de série, le système et l'IMEI de l'appareil. Sur un téléphone personnel, elle ne voit que les quatre derniers chiffres de son numéro, ne peut pas localiser l'appareil et, sauf réglage contraire, ne connaît que les applications qu'elle gère. Sur un téléphone Android personnel, Intune crée en outre un profil professionnel : les applications et les données de travail y sont isolées, et le reste du téléphone n'est pas touché.
BYOD : la CNIL et l'ANSSI divergent
Faut-il pour autant laisser chacun travailler sur son propre téléphone, ce qu'on appelle le BYOD ? Pour la CNIL, c'est un choix de l'employeur, qui peut l'interdire ou l'autoriser sous conditions : cloisonner la partie professionnelle, chiffrer les échanges, exiger une authentification robuste et encadrer le tout dans une charte informatique. La fiche de la CNIL sur l'informatique mobile conseille même un MDM pour les appareils personnels autorisés, mais l'employeur ne peut ni consulter leur espace personnel ni en entraver l'usage privé. L'ANSSI, dans ses recommandations sur le nomadisme numérique, est plus stricte : seuls des appareils gérés par l'entreprise ou par un prestataire mandaté devraient accéder au système d'information, et l'usage d'équipements personnels est à proscrire. Sa note plus ancienne sur les ordiphones recommandait déjà une solution de gestion des terminaux mobiles et, sauf cloisonnement vérifié, des téléphones professionnels dédiés.
Perte ou vol : les bons réflexes
Effacement sélectif ou complet
Quand un téléphone disparaît, le salarié prévient aussitôt l'administrateur, qui a le choix entre deux effacements. L'effacement complet remet l'appareil en configuration d'usine et supprime toutes les données, personnelles comme professionnelles ; c'est la réponse adaptée à un appareil de l'entreprise. Le retrait, ou effacement sélectif, sort l'appareil de la gestion et supprime les applications, les réglages et les profils déployés par l'entreprise, en laissant les données personnelles en place ; sous Android, tout le profil professionnel disparaît. Microsoft le conseille pour un appareil personnel ou au départ d'un salarié. Sur un téléphone personnel, la CNIL limite d'ailleurs l'effacement aux seules données professionnelles, et demande que ses modalités soient écrites dans la charte.
Le registre, la CNIL et le numéro IMEI
Effacer ne suffit pas. Au sens du RGPD, la perte d'un appareil contenant des données personnelles est une violation de données : elle s'inscrit toujours au registre interne et, si elle présente un risque pour les personnes, se notifie à la CNIL dans un délai maximal de 72 heures. En cas de risque élevé, il faut en outre informer les personnes concernées, sauf si les données étaient chiffrées et incompréhensibles pour un tiers. Sur le plan technique, il faut couper les accès, changer le mot de passe du compte et vérifier les journaux de connexion, comme pour une boîte mail piratée. Cybermalveillance.gouv.fr conseille enfin de noter à l'avance l'IMEI de chaque téléphone, obtenu en composant *#06#, pour pouvoir le faire bloquer sur les réseaux.
Gestion des appareils : notre façon de faire
Les appareils que nous gérons
Chez KERIONIS, la gestion des appareils fait partie du Pack Sérénité, avec Microsoft 365 Business Premium, et c'est nous qui l'administrons. Nous gérons les ordinateurs portables, les smartphones et les tablettes de votre entreprise, avec Microsoft Intune ou TinyMDM, une autre solution MDM. Si un appareil est perdu, nous avons la main pour l'effacer à distance ; votre messagerie peut aussi être fermée aux appareils absents de notre gestion. Au départ d'un salarié, nous coupons ses accès depuis un seul endroit. Hors du Pack Sérénité, la gestion des appareils reste possible dans un contrat sur mesure.
Et les téléphones personnels ?
Nous n'inscrivons pas les téléphones personnels des salariés dans notre gestion des appareils. Reste à décider si ces téléphones peuvent accéder aux outils de travail : c'est un choix de l'employeur, à faire selon les données à protéger et les usages réels. Ce choix s'écrit dans la charte informatique. Nous aidons à la rédiger, en partant des outils que vous utilisez, postes nomades compris.
Confiez-nous la gestion de vos appareils
Le Pack Sérénité comprend Microsoft 365 Business Premium et la gestion des appareils, que nous administrons.
Avec le support de tout votre système d'information et un rapport mensuel.
Questions fréquentes : MDM
Qu'est-ce qu'un MDM ?
Un MDM, ou mobile device management, est un outil qui gère à distance les appareils de l'entreprise : inscription, réglages de sécurité, applications, contrôle de conformité et effacement en cas de perte ou de vol. Microsoft Intune en est un exemple, compris dans Microsoft 365 Business Premium.
Quelle différence entre MDM et MAM ?
Le MDM gère l'appareil entier ; le MAM ne gère que les applications professionnelles et leurs données, sans toucher au reste. Le MAM convient surtout aux appareils personnels, et les deux approches peuvent se combiner.
L'employeur peut-il voir le contenu d'un téléphone géré ?
Avec Intune, non : selon la documentation de Microsoft, l'entreprise ne voit ni les messages, ni les photos, ni l'historique d'appels ou de navigation. Elle voit en revanche le modèle, le système, le numéro de série et l'IMEI de l'appareil. Sur un appareil personnel, la CNIL interdit de consulter l'espace privé.
Que faire si un téléphone professionnel est perdu ?
Prévenir aussitôt l'administrateur, qui coupe les accès et efface l'appareil à distance, puis le faire bloquer sur les réseaux grâce à son IMEI. La perte d'un téléphone contenant des données personnelles s'inscrit au registre des violations, et se notifie à la CNIL dans un délai maximal de 72 heures si elle présente un risque pour les personnes.