Compte piraté en entreprise : reprendre la main et éviter la suite
Une boîte mail piratée se repère souvent par hasard : un client reçoit un message que vous n'avez pas écrit, une règle de transfert apparaît, une connexion vient d'un pays inhabituel. Il faut alors reprendre le compte, mais aussi fermer les portes que le pirate a laissées ouvertes, car changer le mot de passe ne suffit pas. En entreprise, la boîte piratée peut servir à annoncer un faux changement de RIB aux clients et aux fournisseurs. Viennent ensuite les démarches : la plainte, et la notification à la CNIL si des données personnelles sont touchées.
Une messagerie plus difficile à pirater
Filtrage Mailinblack, double authentification par Microsoft Authenticator, SPF, DKIM et DMARC.
Référencés sur Cybermalveillance.gouv.fr, nous intervenons aussi après un piratage.
Comment savoir si sa boîte mail est piratée
Les indices à surveiller
Cybermalveillance.gouv.fr relève des signes récurrents : des messages que vous n'avez pas écrits dans les éléments envoyés, des réponses à des courriels jamais partis, des contacts qui s'étonnent d'une demande d'argent ou d'un nouveau RIB. Dans les paramètres, une règle de transfert ou de filtrage créée à votre insu, un numéro de récupération modifié ou un appareil inconnu dans l'historique des connexions doivent aussi inquiéter. Sur un compte Microsoft 365, l'activité récente affiche chaque connexion avec son lieu approximatif, son système et son navigateur. En amont, le mot de passe a pu être deviné, obtenu par hameçonnage, récupéré sur un autre site piraté où il servait aussi, ou volé par un logiciel espion.
Vérifier si son adresse a fuité
Une adresse qui apparaît dans une fuite de données n'est pas forcément piratée, mais elle devient une cible : si le mot de passe en faisait partie, il circule et sert à tenter des connexions ailleurs. Le service gratuit Have I Been Pwned, créé et exploité par Troy Hunt, indique dans quelles fuites connues figure une adresse, sans jamais afficher de mot de passe. Aucune autorité française ne le recommande nommément, et une absence de résultat ne prouve rien : le service ne connaît que les fuites qu'il a intégrées. Le navigateur Edge et le trousseau d'Apple signalent les mots de passe enregistrés qui figurent dans une fuite. Dans tous les cas, un mot de passe exposé se change partout où il servait.
Boîte mail piratée : les premiers gestes
Reprendre la main sur le compte
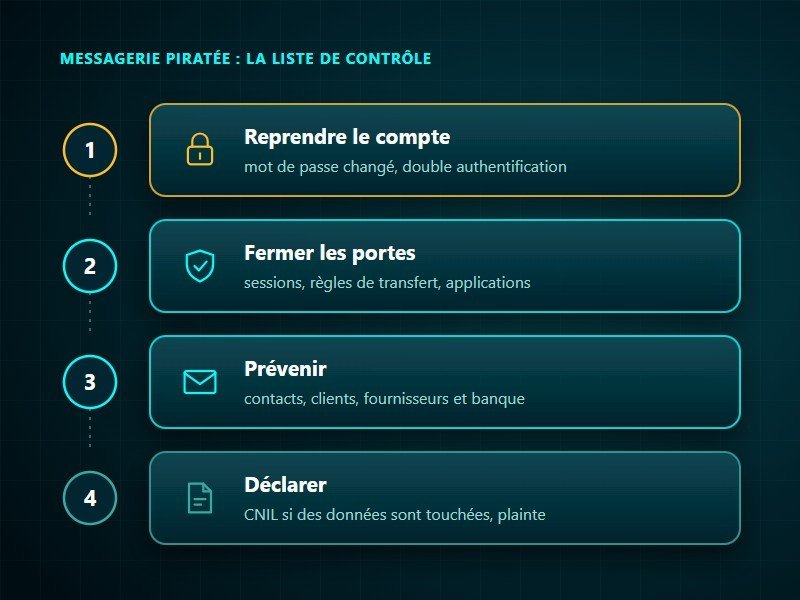
Si vous ne pouvez plus vous connecter, le fournisseur de la messagerie, ou l'administrateur de l'entreprise, est le premier interlocuteur. Une fois connecté, suivez cet ordre : relevez par des captures d'écran les règles de transfert et l'adresse ou le numéro de récupération ajoutés, puis supprimez-les. Changez ensuite le mot de passe pour un nouveau, long et unique, ainsi que celui de chaque site où l'ancien servait, et activez la double authentification. Après une capture de l'historique des connexions, retirez enfin les appareils inconnus et déconnectez toutes les sessions, sans quoi le pirate peut rester connecté malgré le nouveau mot de passe.
Prévenir sans attendre
Le pirate a peut-être déjà écrit à vos contacts, ou s'apprête à le faire. Prévenez-les qu'ils ont pu recevoir des messages frauduleux en votre nom, et qu'aucune demande d'argent ni aucun changement de coordonnées bancaires ne doit être suivi sans vérification. Alertez aussi votre banque et surveillez les comptes. Comme la messagerie permet de réinitialiser le mot de passe des autres comptes, contrôlez ceux qui y sont rattachés, à commencer par la banque, les impôts et les outils en ligne de l'entreprise. Une messagerie professionnelle sécurisée, avec double authentification et filtrage des courriels, réduit le risque que tout recommence.
Piratage d'une boîte mail en entreprise
Ce que fait l'administrateur
Le CERT-FR le résume dans sa fiche sur la compromission d'un compte de messagerie : la remédiation ne doit pas se limiter à un simple changement de mot de passe. L'administrateur bloque le compte le temps de lever le doute, révoque les sessions, force la réinitialisation du mot de passe et le réenregistrement de la double authentification, en supprimant les méthodes ajoutées par le pirate. Il retire ensuite les délégations et les règles de transfert illégitimes, y compris celles que Microsoft qualifie de masquées, et les applications auxquelles l'utilisateur a donné accès. Il vérifie enfin le poste, puis les autres comptes de la personne, accès à distance et services en ligne compris. Les journaux d'audit standard de Microsoft 365 ne gardent que 180 jours de traces : passé ce délai, le début d'un piratage n'y figure plus.
Le risque du faux RIB
C'est là que le piratage se chiffre : une facture réglée deux fois, ou jamais. Selon le rapport d'activité 2025 de Cybermalveillance.gouv.fr, la fraude au virement suit le plus souvent le piratage de la messagerie d'un client ou d'un fournisseur : le pirate repère une facture en attente et annonce un changement de coordonnées bancaires. Le même rapport place cette fraude au troisième rang des demandes d'assistance des entreprises et associations, en hausse de 93 %. Si un virement est parti, le payeur en demande aussitôt le retour à sa banque. Rappelez aux clients et fournisseurs que tout changement de RIB se confirme par téléphone au numéro habituel, et faites vérifier par la comptabilité les paiements en cours ou programmés.
Données personnelles, plainte et preuves
Notifier la CNIL si des données sont touchées
Une boîte professionnelle contient presque toujours des données personnelles : coordonnées de clients, éléments de paie, copies de pièces d'identité. Si le pirate a pu y accéder et que la violation présente un risque pour les personnes, l'entreprise la notifie à la CNIL dans les meilleurs délais, si possible dans les soixante-douze heures après en avoir acquis une certitude raisonnable ; en cas de doute, la CNIL conseille de notifier quand même. Lorsque le risque est élevé, les personnes concernées sont aussi informées. Le comité européen de la protection des données cite le cas d'une enseigne dont des règles de messagerie détournaient les courriels de paiement : l'entreprise n'avait prévenu que dix salariés, alors que les quatre-vingt-dix-neuf dont le salaire avait fuité devaient l'être. Notifié ou non, l'incident est consigné dans le registre des violations.
Porter plainte et garder les preuves
THESEE, le service de plainte en ligne, n'est ouvert qu'aux particuliers : une entreprise se déplace au commissariat ou à la gendarmerie, ou écrit au procureur de la République, de préférence en recommandé. Le code des assurances fixe un délai : pour être indemnisé par son assureur, un professionnel victime d'une cyberattaque doit porter plainte dans les soixante-douze heures après en avoir eu connaissance. Le dirigeant peut se faire remplacer : la personne envoyée apporte un mandat daté et signé, un extrait Kbis et la copie de la pièce d'identité du représentant légal. Les captures d'écran, la chronologie des actions et les journaux de connexion servent aux enquêteurs, d'où l'intérêt de les conserver avant de tout nettoyer.
Éviter que le piratage recommence
Fermer les portes durablement
Le CERT-FR présente la double authentification comme la seule mesure générale vraiment efficace contre l'usurpation de compte, à imposer d'abord aux administrateurs, puis à tous. Un gestionnaire de mots de passe supprime la réutilisation, qui transforme une fuite ancienne en porte d'entrée. Dans Microsoft 365, le transfert automatique vers l'extérieur gagne à être bloqué explicitement, car le réglage par défaut ne l'interdit pas dans toutes les organisations. Séparer messagerie personnelle et professionnelle évite enfin qu'un compte privé piraté ne donne accès à l'entreprise.
Notre façon de faire
Chez KERIONIS, la messagerie que nous mettons en place s'appuie sur le filtrage Mailinblack, la double authentification par Microsoft Authenticator et les enregistrements SPF, DKIM et DMARC. Référencés sur Cybermalveillance.gouv.fr, nous intervenons aussi sur une messagerie compromise, du diagnostic à la remise en service. Avec le Pack Sérénité, chaque utilisateur dispose en outre du coffre-fort de mots de passe Sikker, et Microsoft 365 Business Premium est administré pour vous. Nos séances de sensibilisation apprennent aux équipes à reconnaître un faux courriel avant de livrer leurs identifiants.
Sécuriser votre messagerie professionnelle
Découvrez comment nous protégeons et maintenons votre messagerie au quotidien.
Microsoft 365, filtrage des courriels et sauvegarde des boîtes selon la formule.
Questions fréquentes : Boîte mail piratée
Comment savoir si ma boîte mail est piratée ?
Les principaux signes sont des messages envoyés que vous n'avez pas écrits, des contacts qui reçoivent des demandes étranges, une règle de transfert inconnue ou une connexion depuis un appareil ou un lieu inhabituel. L'historique des connexions de la messagerie permet de le vérifier.
Que faire si mon compte est piraté ?
Relevez les preuves par des captures, supprimez les règles de transfert, changez le mot de passe partout où il servait, activez la double authentification, retirez enfin les appareils inconnus et déconnectez toutes les sessions. Prévenez ensuite vos contacts et votre banque, puis portez plainte.
Comment vérifier si mon adresse mail a fuité ?
Le service gratuit Have I Been Pwned indique dans quelles fuites connues figure une adresse, sans afficher de mot de passe ; aucune autorité française ne le recommande nommément, et une absence de résultat ne prouve rien. Dans le doute, changez les mots de passe concernés et activez la double authentification.
Faut-il porter plainte après un piratage de compte ?
Oui. Une entreprise porte plainte au commissariat, à la gendarmerie ou par courrier au procureur, et doit le faire dans les soixante-douze heures suivant sa découverte pour être indemnisée par son assureur. Si des données personnelles sont touchées, la notification à la CNIL est une démarche distincte.