Pare-feu d'entreprise : protéger le réseau d'une PME
Un pare-feu informatique d'entreprise, ou firewall, est un équipement placé entre le réseau interne et internet, qui laisse passer ou bloque chaque connexion selon des règles définies à l'avance. Il couvre l'ensemble des postes, des serveurs et des appareils connectés, là où le pare-feu de Windows ne protège que l'ordinateur sur lequel il tourne. Il sert aussi à séparer le réseau en zones et à sécuriser les accès à distance ; les modèles dits de nouvelle génération inspectent en plus le contenu du trafic. Encore faut-il le choisir à la bonne taille, le régler et l'entretenir.
Un pare-feu réglé pour votre réseau
Nous déployons et administrons des pare-feu Zyxel de nouvelle génération, avec un réseau séparé en zones.
Accès à distance par VPN ou Tailscale et administration centralisée depuis la console Nebula.
Qu'est-ce qu'un pare-feu informatique ?
Un filtre entre l'entreprise et internet
Chaque fois qu'un poste consulte un site, qu'un serveur reçoit un courriel ou qu'un collaborateur se connecte depuis chez lui, des connexions traversent la frontière du réseau. Le pare-feu se tient à cette frontière et applique des règles : telle connexion vers internet est autorisée, telle tentative d'accès depuis l'extérieur est refusée, tel service n'est ouvert qu'à certaines adresses. Tout ce qui n'est pas explicitement permis peut ainsi être bloqué par défaut. C'est le premier barrage contre les balayages automatiques qui cherchent en permanence des ports ouverts et des services mal protégés.
Ni Windows ni la box ne suffisent
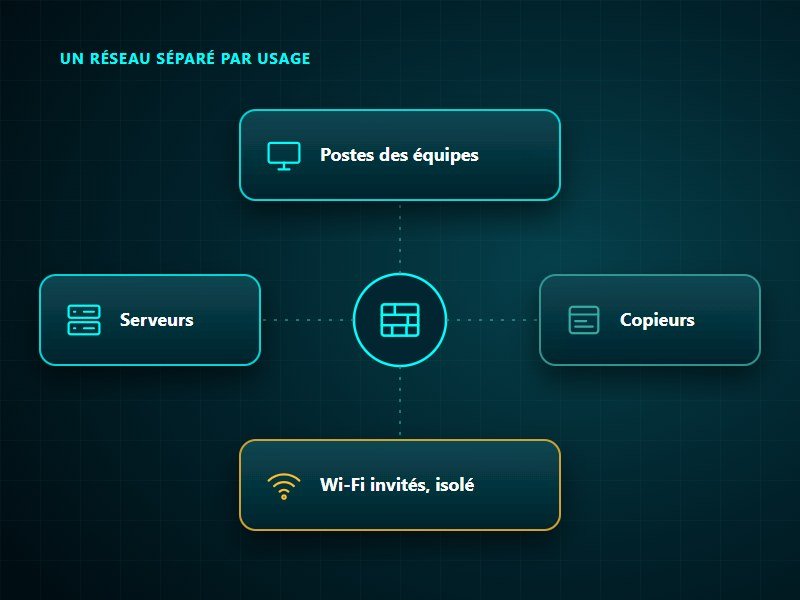
Le pare-feu intégré à Windows est utile, mais il ne protège que le poste sur lequel il est activé, pas les imprimantes, les caméras ni le NAS qui partagent son réseau. La box de l'opérateur, de son côté, isole le réseau local d'internet, ce qui est déjà une protection. Elle ne permet pourtant pas, en général, de séparer le réseau en zones, de contrôler finement les flux sortants ni de garder des journaux exploitables. Dans un cabinet de huit personnes où le copieur, le Wi-Fi des visiteurs et le poste de comptabilité partagent le même réseau, un appareil compromis voit tous les autres. Un audit d'infrastructure informatique repère vite ce réseau sans cloisons, qu'un pare-feu d'entreprise permet justement de découper en zones.
Les différents types de pare-feu
Logiciel ou boîtier matériel
Un pare-feu logiciel, comme celui de Windows, s'installe sur un poste ou un serveur et ne protège que cette machine. Un pare-feu matériel, ou firewall physique, est un boîtier dédié, branché entre la connexion internet et le reste du réseau, qui protège tout ce qui se trouve derrière lui. Pour une entreprise, les deux ne s'opposent pas : le boîtier filtre ce qui entre et sort du réseau, et le pare-feu de chaque poste reste activé pour limiter les dégâts si une machine du réseau est compromise. Administré en un seul endroit, avec les mêmes règles pour tous, ce boîtier est la base d'une infrastructure informatique saine, au même titre que le câblage ou le Wi-Fi.
Les pare-feu de nouvelle génération
Les premiers pare-feu se contentaient de regarder d'où venait une connexion, où elle allait et par quel port. Les modèles de nouvelle génération examinent aussi le contenu du trafic : ils reconnaissent les applications, filtrent les sites par catégorie, repèrent les tentatives d'intrusion connues et bloquent certains fichiers malveillants au passage. Ces fonctions reposent sur des bases de signatures que le constructeur met à jour en continu, le plus souvent dans le cadre d'un abonnement. Comme la plupart des connexions sont chiffrées, cette inspection reste partielle tant que le pare-feu ne les déchiffre pas, et ce déchiffrement est délicat à mettre en place.
Ce qu'un pare-feu d'entreprise doit faire
Segmentation, VPN et journaux
Au-delà du filtrage, trois fonctions comptent particulièrement dans une PME. La première est la segmentation : les postes, les serveurs, les imprimantes et les appareils des visiteurs sont placés dans des zones séparées, et le pare-feu décide de ce qui peut circuler entre elles ; c'est ce qui permet d'offrir un Wi-Fi invités en entreprise sans exposer le réseau interne. La deuxième est l'accès à distance par VPN, qui chiffre la connexion des collaborateurs en déplacement ou en télétravail plutôt que d'ouvrir le serveur sur internet ; le VPN, lui-même exposé, doit être protégé par la double authentification. La troisième, ce sont les journaux : savoir ce qui a traversé le pare-feu, ce qui a été bloqué et à quel moment. Le jour d'un incident, ces traces aident à comprendre par où l'attaque est entrée.
Ce qu'il ne fait pas
Un pare-feu n'est pas une protection complète à lui seul. Il ne remplace pas l'antivirus des postes, qui reste indispensable contre ce qui arrive par une clé USB ou une pièce jointe ouverte. Il ne suffit pas non plus à empêcher un collaborateur de saisir son mot de passe sur une fausse page de connexion, ni un courriel frauduleux d'arriver dans une boîte. Enfin, il ne voit rien d'un ordinateur portable utilisé hors des locaux, sauf si son trafic repasse en totalité par le VPN de l'entreprise.
Comment choisir un pare-feu pour une PME
Le bon dimensionnement
Le premier critère est le débit réel, une fois les protections activées. Les fiches des constructeurs affichent souvent un débit maximal mesuré sans inspection du trafic, bien supérieur à celui qu'on obtient quand le filtrage et la détection d'intrusion travaillent. Une PME de quinze personnes passée à la fibre, qui enchaîne les visioconférences et envoie chaque nuit ses sauvegardes hors site, doit choisir un modèle dont le débit, protections activées, suit celui de sa connexion. Le nombre de tunnels VPN simultanés compte aussi, tout comme la possibilité de brancher une seconde connexion, par exemple un routeur 4G ou 5G qui prend le relais si la fibre tombe. Un pare-feu trop juste ralentit tout le monde ; un modèle surdimensionné coûte cher sans rien apporter.
Abonnements et administration
Les fonctions de nouvelle génération sont généralement vendues sous forme d'abonnement d'un an ou plus, à ajouter au prix du boîtier. Un pare-feu dont l'abonnement a expiré continue d'appliquer ses règles, mais ses bases de menaces ne se mettent plus à jour et, selon les modèles, certaines fonctions comme le filtrage des sites s'arrêtent. Il faut aussi regarder comment il s'administre : une console dans le cloud permet de modifier une règle, de consulter les journaux ou d'appliquer une mise à jour sans se déplacer, et de gérer plusieurs sites au même endroit. Elle évite de laisser la page de gestion du boîtier accessible depuis internet, où elle serait la cible des balayages automatiques.
Un pare-feu s'entretient
Mises à jour, règles et sauvegarde
Un pare-feu installé puis oublié perd vite de sa valeur. Son micrologiciel doit être mis à jour, car les pare-feu ont eux aussi leurs failles, et leur position en bordure d'internet en fait une cible de choix. Chaque règle se relit en vérifiant qui l'a réclamée et si elle sert encore ; la configuration s'exporte après toute modification, pour qu'un boîtier de remplacement reparte du même état en cas de panne. Les journaux et les alertes gagnent à être suivis, plutôt que consultés seulement après un incident. Ces tâches font partie de la maintenance du réseau, avec celles des commutateurs et des bornes Wi-Fi.
Notre façon de faire
Chez KERIONIS, nous sommes partenaire de Zyxel et déployons ses pare-feu de nouvelle génération USG FLEX H. Nous les administrons à distance depuis la console cloud Nebula, qui centralise aussi les commutateurs et les bornes Wi-Fi. Nous séparons le réseau en zones et mettons en place les accès à distance, par un VPN classique ou par Tailscale, compatible avec ces pare-feu. À partir du Pack Sécurité, nous les supervisons en continu avec RG System. Si l'activité ne supporte pas une coupure d'internet, un routeur 5G Zyxel prend automatiquement le relais de l'accès principal. La gestion du pare-feu, des commutateurs, du Wi-Fi et des accès distants peut être intégrée à un contrat d'infogérance, selon le périmètre retenu.
Sécuriser le réseau de votre entreprise
Voyez comment nous construisons et suivons votre infrastructure : pare-feu, commutateurs, Wi-Fi d'entreprise et accès distants.
Du diagnostic de l'existant au réseau documenté, testé et administré à distance.
Questions fréquentes : Pare-feu informatique
Qu'est-ce qu'un pare-feu informatique ?
Un pare-feu, ou firewall, est un équipement ou un logiciel qui filtre les connexions entrantes et sortantes, en les autorisant ou en les bloquant selon des règles. Un pare-feu d'entreprise protège tout le réseau, alors que celui de Windows ne protège que le poste sur lequel il est activé.
La box internet suffit-elle à protéger une entreprise ?
La box isole le réseau local d'internet, ce qui est une première protection. Elle ne permet généralement pas de séparer le réseau en zones, de contrôler finement les flux ni de garder des journaux exploitables, ce qu'un pare-feu d'entreprise sait faire.
Pare-feu matériel ou logiciel : que choisir ?
Les deux se complètent. Le boîtier matériel protège l'ensemble du réseau et s'administre en un seul endroit, tandis que le pare-feu de chaque poste reste activé pour limiter les dégâts si une machine est compromise.
Quel pare-feu pour une PME ?
Une PME a besoin d'un pare-feu de nouvelle génération dimensionné sur le débit réel avec les protections activées, le nombre d'utilisateurs et les accès à distance nécessaires. Il faut aussi prévoir le renouvellement des abonnements de sécurité et une administration à distance.