Wi-Fi invités : offrir l'accès sans ouvrir le réseau de l'entreprise
Un Wi-Fi invités permet d'offrir internet aux visiteurs, aux prestataires et aux appareils personnels sans leur ouvrir le réseau de l'entreprise. Il repose sur un réseau séparé, cloisonné par un VLAN et des règles de pare-feu, où chaque appareil n'accède qu'à internet et ne voit ni les serveurs, ni les postes, ni les autres invités. Un portail d'accueil complète l'ensemble en présentant les conditions d'utilisation et en limitant la durée des connexions. Les salariés ne voient aucune différence ; un appareil infecté connecté au réseau des visiteurs, lui, n'a plus accès à ce qui se trouve à l'intérieur de l'entreprise.
Le risque d'un Wi-Fi unique pour tout le monde
Le mot de passe affiché à l'accueil
Dans beaucoup de PME, il n'existe qu'un seul Wi-Fi, et son mot de passe circule librement : écrit sur un papier à l'accueil, donné au livreur qui attend une signature, au stagiaire, au technicien du copieur, au commercial d'un fournisseur venu présenter sa gamme. Il reste enregistré dans le téléphone de chacun, y compris des salariés partis depuis longtemps, et personne ne le change, parce qu'il faudrait reconnecter toutes les imprimantes et tous les postes. Au fil des années, des dizaines d'appareils inconnus ont ainsi eu accès au même réseau que le serveur de fichiers. Personne n'a cherché à nuire, mais personne ne sait non plus ce qui s'est connecté.
Ce qu'un appareil de passage peut atteindre
Sur un réseau unique, le téléphone d'un visiteur se trouve sur le même plan que les ordinateurs de la comptabilité. S'il est infecté, le logiciel malveillant peut explorer le réseau et repérer un partage de fichiers mal protégé, l'interface d'administration du copieur ou un NAS dont le mot de passe n'a jamais été changé. C'est par ce genre de chemin qu'un rançongiciel passe d'une machine à l'autre. Reste la question de l'usage : si quelqu'un se sert de la connexion pour une activité illicite, c'est l'adresse internet de l'entreprise qui apparaît. Le premier risque se traite en séparant les réseaux ; le second, en encadrant l'accès des visiteurs, ce que permet le portail d'accueil.
Réseau invités, VLAN et isolation
Le VLAN, une cloison logique
Un VLAN, ou réseau local virtuel, découpe un même réseau physique en plusieurs réseaux logiques étanches. Les mêmes bornes et les mêmes câbles transportent alors deux Wi-Fi distincts : celui des salariés, rattaché au réseau interne, et celui des invités, relié à un VLAN qui ne mène qu'à internet. Le pare-feu applique la règle qui fait toute la différence : depuis le réseau invités, aucune adresse interne n'est joignable, qu'il s'agisse d'un serveur, d'un poste ou d'une imprimante. Cette séparation ne demande pas de doubler le matériel ; elle se construit dans la configuration de l'infrastructure informatique existante, à condition que les bornes, les commutateurs et le pare-feu sachent gérer les VLAN.
Créer un réseau Wi-Fi invité, pas à pas
Sur du matériel professionnel, créer un réseau Wi-Fi invité se fait en quelques étapes. On crée d'abord sur le pare-feu un VLAN dédié, avec sa propre plage d'adresses, et on le fait passer par les commutateurs jusqu'aux bornes. On y déclare ensuite un nouveau nom de réseau, protégé par sa propre clé et rattaché à ce VLAN. On écrit alors sur le pare-feu la règle qui ne laisse à ce VLAN que l'accès à internet, puis on active le portail d'accueil. Reste la vérification la plus parlante : depuis un téléphone connecté en invité, ni le serveur de fichiers ni l'imprimante ne doivent répondre.
Isolation, débit et chiffrement
Séparer les invités du réseau interne ne suffit pas tout à fait : il faut aussi les séparer entre eux. L'isolation des clients, réglée sur les bornes, empêche deux appareils connectés au Wi-Fi invités de communiquer directement, si bien qu'un ordinateur infecté dans la salle d'attente ne peut pas atteindre la tablette posée à côté. On limite également le débit accordé aux invités, pour qu'un visiteur qui télécharge une mise à jour volumineuse ne ralentisse pas toute l'entreprise. Le chiffrement reste nécessaire, de préférence en WPA3 lorsque les appareils le permettent, pour que les échanges ne circulent pas en clair sur les ondes.
Le portail d'accueil des visiteurs
Ce que voit le visiteur
Le portail d'accueil, que l'on appelle aussi portail captif, est la page qui s'affiche à la première connexion au Wi-Fi invités, avant tout accès à internet. Le visiteur y lit les conditions d'utilisation, les accepte, puis saisit éventuellement un code remis à l'accueil. La page peut porter le nom et le logo de l'entreprise, ce qui donne au service un aspect soigné et rassure la personne qui se connecte. Dans la salle d'attente d'un cabinet ou à l'accueil d'une mairie, c'est un service apprécié de ceux qui patientent. Un Wi-Fi invités doté d'un tel portail est souvent appelé hotspot Wi-Fi professionnel : le principe est le même que dans un hôtel ou une gare, à l'échelle d'une entreprise.
Codes, durée et traçabilité
Le portail permet de choisir la façon dont on accorde l'accès. Un code du jour affiché à l'accueil convient à un commerce ; des codes individuels, remis à chaque visiteur pour une durée limitée, conviennent mieux à une entreprise qui reçoit des prestataires sur plusieurs jours. Une fois la durée écoulée, la connexion se coupe d'elle-même, sans que personne ait à changer un mot de passe. Selon la solution retenue, le portail garde aussi une trace des connexions, utile pour savoir quel appareil était présent sur le réseau à un moment donné. Ces choix se font avec la direction, en fonction du public reçu et du contrôle souhaité.
Protéger aussi les équipements internes
Copieurs, caméras et objets connectés
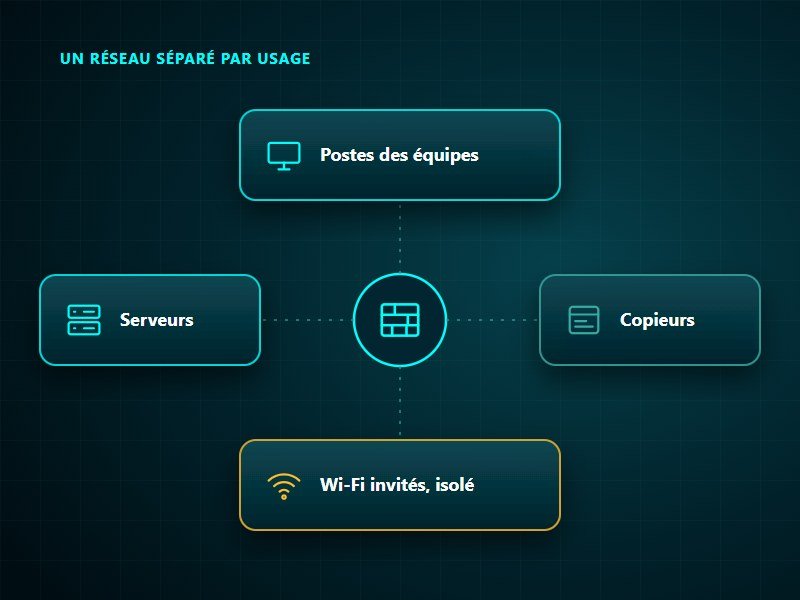
Le même raisonnement s'applique à l'intérieur de l'entreprise. Les copieurs, les caméras de surveillance, les écrans de salle de réunion ou la centrale d'alarme sont des appareils rarement mis à jour, dont l'interface d'administration reste parfois protégée par le mot de passe d'usine. Les placer dans un VLAN à part, qui ne communique avec les postes que pour le strict nécessaire, comme l'impression, limite les dégâts si l'un d'eux est compromis. Les téléphones personnels des salariés ont eux aussi leur place sur le réseau invités plutôt qu'au milieu des postes de travail : ils n'ont besoin que d'internet, et l'entreprise ne maîtrise ni leur contenu ni leurs mises à jour.
Les postes qui traitent des données sensibles
Certains postes méritent une protection supplémentaire : celui qui sert à la paie, celui depuis lequel on passe les virements, ou les serveurs qui hébergent les dossiers des clients. Un découpage du réseau par usage permet de restreindre qui peut les joindre et de repérer plus vite une tentative de connexion anormale. Ce découpage s'entretient, car chaque nouvel équipement doit trouver sa place dans le bon VLAN ; c'est l'un des points suivis dans la maintenance du réseau informatique. La technique ne fait pas tout : les bonnes pratiques de cybersécurité, comme ne jamais donner le mot de passe du Wi-Fi interne à un visiteur, complètent la séparation des réseaux.
Comment nous mettons en place le Wi-Fi invités
Chez KERIONIS, nous créons le réseau invités sur des bornes Zyxel administrées à distance, séparé de vos postes et de vos serveurs, avec un portail d'accueil pour les personnes de passage. Nous isolons aussi les équipements sensibles, pour limiter ce qu'un appareil compromis pourrait atteindre. Le projet se construit sur mesure, selon votre façon de recevoir : un cabinet qui accueille des patients toute la journée n'a pas les mêmes besoins qu'une entreprise qui reçoit des prestataires pendant plusieurs jours. Il part d'une étude de la couverture sur le plan de vos locaux, sur un ou plusieurs bâtiments ; le guide consacré à l'audit Wi-Fi en entreprise explique ce qu'elle examine.
Ouvrir le Wi-Fi sans ouvrir votre réseau
Voyez comment nous séparons les usages : réseau invités, portail d'accueil, isolation des équipements sensibles.
La page présente aussi notre étude Wi-Fi sur plan et le câblage de vos locaux.
Questions fréquentes : Wi-Fi invités en entreprise
Pourquoi séparer le Wi-Fi des invités ?
Sur un Wi-Fi unique, l'appareil d'un visiteur se trouve sur le même réseau que les serveurs, les postes et les imprimantes de l'entreprise. S'il est infecté, il peut les atteindre. Un réseau invités séparé ne donne accès qu'à internet, et le mot de passe interne n'a plus besoin de circuler.
Comment sécuriser le Wi-Fi d'une entreprise ?
On sépare les usages en plusieurs réseaux (salariés, invités, équipements comme les copieurs ou les caméras), cloisonnés par des VLAN et des règles de pare-feu. On active ensuite l'isolation entre appareils sur le réseau invités, un chiffrement à jour et des mots de passe d'administration personnalisés. On applique enfin régulièrement les mises à jour des bornes et du pare-feu.
Qu'est-ce qu'un portail captif ?
Un portail captif est la page qui s'affiche à la première connexion au Wi-Fi invités, avant tout accès à internet. Le visiteur y accepte les conditions d'utilisation et saisit, le cas échéant, un code remis à l'accueil. Le portail permet aussi de limiter la durée des connexions.