IMAP, POP et SMTP : comment circulent vos courriels
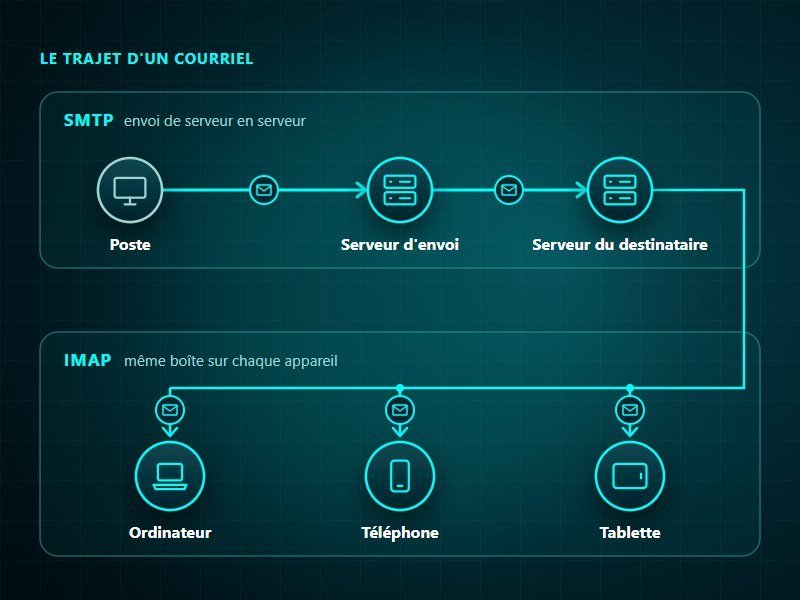
Trois protocoles de messagerie se partagent le trajet d'un courriel : SMTP, pour Simple Mail Transfer Protocol, l'achemine de serveur en serveur jusqu'à la boîte du destinataire, et IMAP ou POP servent à le lire. Avec IMAP, les messages restent sur le serveur et chaque appareil voit la même boîte ; avec POP, ils sont en général téléchargés sur un poste puis effacés du serveur. Ces choix comptent dès que l'on consulte ses courriels sur plusieurs appareils, que l'on change d'ordinateur ou qu'un copieur doit envoyer ses numérisations.
Une messagerie à jour sur tous vos appareils
Nous mettons en place Microsoft 365 et configurons Outlook sur vos ordinateurs et vos téléphones.
Migration sans coupure depuis Gmail, OVH ou Exchange, avec vos contacts et vos calendriers.
Envoyer et relever : deux familles de protocoles
SMTP, le protocole d'envoi des courriers
On lit souvent « Simple Mail Transport Protocol », mais la norme de SMTP, la RFC 5321, s'intitule bien Simple Mail Transfer Protocol. Quand une assistante envoie un devis, le serveur d'envoi de l'entreprise cherche dans le DNS l'enregistrement MX du domaine destinataire, celui que l'on publie en créant une adresse mail professionnelle, puis transmet le message, parfois par plusieurs relais. Si le serveur destinataire ne répond pas, le message attend dans une file : la norme conseille d'espacer les tentatives d'au moins trente minutes et de n'abandonner, en général, qu'après quatre ou cinq jours. D'où ces courriels qui arrivent en retard au lieu d'échouer aussitôt.
Envoi depuis le poste, réception en IMAP ou POP
Le dépôt d'un message neuf par le logiciel de l'utilisateur s'appelle la soumission. La RFC 6409 lui réserve le port 587 et demande au serveur de refuser, par défaut, tout envoi dont l'auteur ne s'est pas identifié ; le port 25 reste celui des serveurs entre eux. IMAP, pour Internet Message Access Protocol, et POP, pour Post Office Protocol (POP3 dans sa version 3), servent seulement à lire le courrier arrivé. Un logiciel configuré en IMAP ou en POP s'appuie donc sur SMTP pour expédier, précise Microsoft : ses réglages demandent un serveur de réception et un serveur d'envoi.
IMAP ou POP : ce qui change au quotidien
Une boîte synchronisée ou téléchargée
Prenons une gérante qui lit ses courriels au bureau, sur son ordinateur portable et sur son téléphone. En IMAP, les messages restent sur le serveur, dans des dossiers que chaque appareil affiche comme les siens, et chacun est averti de ce qui a changé ailleurs : un message classé sur le téléphone apparaît classé sur l'ordinateur. Avec POP, décrit par la RFC 1939, le poste télécharge au contraire le courrier et, le plus souvent, l'efface du serveur. Le premier appareil qui relève la boîte emporte les messages ; Microsoft note que l'accès depuis plusieurs ordinateurs en devient difficile. Pour une messagerie professionnelle consultée à plusieurs endroits, POP montre vite ses limites.
Suppressions, sauvegarde et changement de poste
La synchronisation a son revers : un message effacé par erreur sur le téléphone disparaît aussi de l'ordinateur. IMAP ne remplace donc pas une copie de secours, sujet du guide consacré à la sauvegarde de Microsoft 365. En POP, l'option qui laisse une copie sur le serveur ne garantit rien : l'opérateur peut imposer sa propre durée de conservation, rappelle la RFC 1939. Sans copie, l'historique n'existe que sur le poste, et Microsoft indique qu'Outlook range celui d'un compte POP dans un fichier .pst. On en déduit qu'il faut récupérer ce fichier avant de changer de machine, qu'une panne ou un vol emporte tout, et que passer de POP à IMAP ne fait pas revenir les anciens messages.
Chiffrer les échanges de messagerie
SSL/TLS ou STARTTLS dans les réglages
Sans chiffrement, tout circule en clair, mot de passe compris. Dans les réglages d'un logiciel ou d'un copieur, « SSL/TLS » chiffre dès la connexion, sur un port dédié : 993 pour IMAP, 995 pour POP et 465 pour l'envoi, d'après le registre des ports de l'IANA. « STARTTLS » ouvre la connexion en clair puis bascule vers le chiffrement, sur le port 143 pour IMAP ou 587 pour l'envoi. La RFC 8314 préfère le chiffrement immédiat, mais juge les deux méthodes équivalentes pour l'envoi quand chaque côté exige TLS. Le mot SSL, lui, désigne un protocole obsolète : la CNIL note que TLS est parfois appelé SSL à tort.
Ce que recommandent l'ANSSI et la CNIL
Dans son guide d'hygiène informatique, l'ANSSI demande d'utiliser les protocoles sécurisés, IMAPS, SMTPS ou POP3S, et de chiffrer en TLS les échanges entre postes et serveurs comme entre serveurs. Son guide sur TLS privilégie la version 1.3 et accepte la 1.2, hiérarchie que reprend la CNIL. Entre serveurs, STARTTLS reste opportuniste : si le serveur d'en face ne le gère pas, l'échange continue en clair. L'ANSSI voit donc dans STARTTLS une condition « nécessaire mais non suffisante ». Avec MTA-STS, un domaine peut demander aux serveurs expéditeurs de ne lui remettre ses courriels qu'en TLS, avec un certificat valide. Le chiffrement ne prouve pas l'identité de l'expéditeur : c'est le rôle de SPF, DKIM et DMARC.
Microsoft 365, Google et les appareils qui envoient
La fin du mot de passe seul
L'authentification de base envoie à chaque requête le nom d'utilisateur et le mot de passe. Dans Microsoft 365, elle est désactivée partout pour POP, IMAP et Exchange ActiveSync, souvent utilisé par les téléphones, car elle facilite le vol des identifiants et rend la double authentification difficile, voire impossible. Microsoft conseille de passer à OAuth 2.0 quand le logiciel le permet ; Outlook pour Windows n'utilise d'ailleurs pas IMAP pour se connecter à Microsoft 365. L'envoi authentifié, SMTP AUTH, a conservé le simple mot de passe là où il servait : Microsoft a annoncé que cette possibilité serait désactivée par défaut à partir de fin décembre 2026, l'administrateur pouvant la réactiver. Google Workspace refuse les connexions par simple mot de passe depuis le printemps 2025 ; restent OAuth ou les mots de passe d'application, « non recommandés » selon Google lui-même.
Le copieur qui n'envoie plus ses numérisations
Copieurs, scanners et logiciels de rendez-vous envoient eux aussi des courriels. Un copieur réglé à l'installation avec l'adresse et le mot de passe d'une boîte cesse d'envoyer ses numérisations le jour où cet accès est coupé. Selon Microsoft, un appareil qui ne gère pas TLS 1.2, ou qui propose d'office le port 465, ne peut pas non plus utiliser l'envoi authentifié, attendu de préférence sur le port 587. Microsoft documente plusieurs solutions. L'envoi authentifié, de préférence en OAuth, et le relais par connecteur, qui reconnaît l'appareil à un certificat ou à une adresse IP fixe, permettent d'écrire à des destinataires extérieurs. L'envoi direct, sans authentification, et le service d'envoi à volume élevé, payant, ne servent qu'aux destinataires internes.
Changer de messagerie : ce qu'il faut prévoir
Ce qu'une migration IMAP ne reprend pas
Pour quitter une messagerie consultée en IMAP, la migration par ce même protocole semble la solution la plus simple. Microsoft en fixe pourtant les limites : elle ne copie que les dossiers de courrier, sans contacts, calendrier ni tâches, et s'arrête à 500 000 éléments par boîte. Depuis Google Workspace ou un serveur Exchange, d'autres méthodes reprennent aussi calendriers et contacts. Pour une boîte relevée en POP, la migration ne retrouve que ce qui reste sur le serveur ; l'historique des postes ne revient que par l'importation des fichiers .pst. Enfin, une fois la synchronisation arrêtée, ce qui arrive encore sur l'ancienne messagerie n'est plus copié.
Notre façon de faire
Chez KERIONIS, nous mettons en place la messagerie sur Microsoft 365, configurons Outlook sur les ordinateurs et les téléphones, puis administrons les comptes, les accès et la synchronisation des appareils. Depuis Gmail, OVH ou un serveur Exchange, la migration vers Microsoft 365 se fait en coexistence : votre équipe continue de travailler pendant que nous reprenons courriels, contacts, calendriers et pièces jointes. Chaque compte est protégé par le filtrage Mailinblack et la double authentification avec Microsoft Authenticator, et nous configurons SPF, DKIM et DMARC sur le domaine. Le support de la messagerie est illimité dans nos trois packs.
Une messagerie professionnelle bien tenue
Filtrage Mailinblack, double authentification, SPF, DKIM et DMARC, et suivi des comptes au quotidien.
Voyez comment nous installons, protégeons et suivons votre messagerie.
Questions fréquentes : IMAP, POP, SMTP
Que veut dire SMTP ?
SMTP signifie Simple Mail Transfer Protocol, souvent écrit à tort Simple Mail Transport Protocol. C'est le protocole d'envoi des courriels : il les achemine de serveur en serveur jusqu'à celui du destinataire, désigné par l'enregistrement MX de son domaine.
Quelle différence entre IMAP et POP ?
Avec IMAP, les messages restent sur le serveur et chaque appareil voit la même boîte, suppressions comprises. Avec POP, ils sont en général téléchargés sur un poste puis effacés du serveur, ce qui complique la consultation sur plusieurs appareils. Aucun des deux ne sert à envoyer : l'envoi passe par SMTP.
Quels ports utiliser pour IMAP, POP et SMTP ?
D'après le registre de l'IANA, les ports de référence sont 993 pour IMAP, 995 pour POP et 587 ou 465 pour l'envoi, le port 25 servant aux échanges entre serveurs. Microsoft 365 attend l'envoi authentifié sur le port 587, avec STARTTLS.
Pourquoi un copieur n'envoie-t-il plus les numérisations par courriel ?
Quand un copieur n'envoie plus ses numérisations, plusieurs causes sont possibles : l'envoi par simple mot de passe, que Google Workspace refuse depuis le printemps 2025 et que Microsoft désactive par défaut à partir de fin décembre 2026, un appareil qui ne gère pas TLS 1.2 ou un port inadapté. Microsoft documente d'autres méthodes d'envoi, comme le relais par connecteur.