Réseau informatique d'entreprise : composants, zones et sécurité
Un réseau informatique d'entreprise relie les postes, les serveurs, les imprimantes et les téléphones par des switchs et des points d'accès Wi-Fi, et les raccorde à internet au travers d'un routeur protégé par un pare-feu. Le réseau local couvre un site ; le réseau étendu relie les différents sites d'une même structure. Bien organisé, l'ensemble est découpé en zones séparées, surveillé et décrit par un schéma tenu à jour. Dans un réseau « à plat », au contraire, un seul poste compromis peut servir de tremplin vers les serveurs.
Un réseau conçu, découpé et documenté
Nous concevons votre réseau à partir de vos usages, avec des zones séparées et une documentation complète.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
Qu'est-ce qu'un réseau d'entreprise ?
Réseau local, réseau étendu, Wi-Fi
FranceTerme définit le réseau informatique comme l'ensemble des moyens matériels et logiciels qui assurent les communications entre ordinateurs, postes de travail et terminaux. Le réseau local, ou LAN, est celui d'un site restreint : les bureaux d'une PME, une mairie et ses services. Le Wi-Fi n'est qu'une autre porte d'entrée, sans fil, dans ce même réseau local. Quand une structure a plusieurs sites, par exemple une agence ou un dépôt, les liaisons qui les relient forment un réseau étendu, ou WAN. Une entreprise de vingt personnes avec un dépôt à trente kilomètres a donc deux réseaux locaux, reliés par une liaison sécurisée, souvent un VPN d'entreprise à travers internet.
Architecture et composants d'un réseau de PME
Reprenons cette entreprise au moment où elle installe son réseau informatique à Rennes, dans ses nouveaux bureaux. La fibre de l'opérateur arrive dans un local technique, où la baie de brassage reçoit la box, le pare-feu et un ou deux switchs. Des câbles partent de là vers les prises des bureaux et vers les bornes Wi-Fi fixées au plafond ; un serveur ou un NAS, boîtier de stockage en réseau, garde les fichiers partagés, et le copieur se branche comme un poste. Pour l'ANSSI, la passerelle vers internet comprend au minimum un pare-feu placé au plus près de l'accès et un serveur mandataire, ou proxy, qui relaie et journalise la navigation. L'agence recommande aussi de n'admettre sur le réseau que les équipements maîtrisés par l'entreprise, en filaire comme en Wi-Fi.
Adresses IP, DHCP et IPv6
Plan d'adressage et DHCP
Chaque appareil du réseau a une adresse IP. En interne, on utilise les plages que la RFC 1918, texte de référence d'internet, réserve aux réseaux privés : 10.x.x.x, 172.16.x.x à 172.31.x.x et 192.168.x.x. Ces adresses ne sont pas routées sur internet, ce qui ne dispense ni d'un pare-feu ni des mises à jour. Le bloc 100.64.x.x à 100.127.x.x, souvent confondu avec une plage privée, relève en fait de l'espace que la RFC 6598 réserve aux opérateurs qui partagent une adresse IPv4 entre plusieurs clients. Le service DHCP distribue les adresses, prêtées pour une durée limitée ou fixées par l'administrateur. Les adresses fixes vont aux imprimantes et aux serveurs, faute de quoi le copieur peut en changer après une coupure de courant, et les postes ne le trouvent plus.
IPv6 est déjà là
IPv4, version historique du protocole IP, n'offre qu'environ 4,3 milliards d'adresses, et le registre européen en manque depuis le 25 novembre 2019, rappelle l'Arcep dans son baromètre annuel sur IPv6. IPv6 prend le relais : fin 2025, il était activé pour 94 % des abonnés grand public au fixe, selon le même baromètre. Avec lui, chaque appareil reçoit une adresse publique. Derrière une box grand public, c'est alors le pare-feu IPv6 intégré qui le protège, et son réglage par défaut varie d'un opérateur à l'autre, selon l'Arcep. Avec un pare-feu d'entreprise, mieux vaut vérifier que ses règles filtrent IPv6 aussi strictement qu'IPv4.
Cloisonner le réseau en zones
Le danger d'un réseau à plat
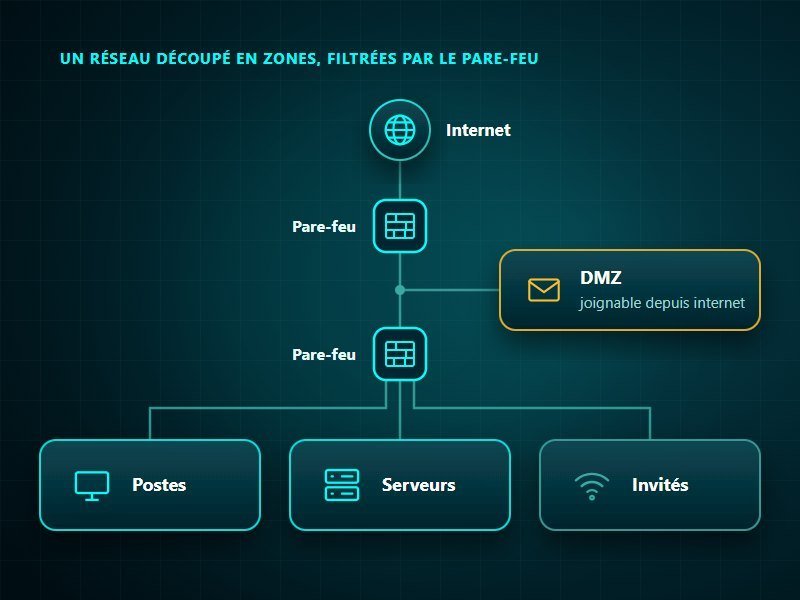
Dans une petite structure, il arrive que tout soit branché sur le même réseau : postes, serveurs, copieur, caméras, téléphones des visiteurs. L'ANSSI, dans son guide d'hygiène informatique, en décrit le risque : dans un réseau « à plat », un attaquant qui a compromis un poste peut rebondir jusqu'aux serveurs critiques. Un courriel piégé ouvert à l'accueil peut alors suffire pour qu'un rançongiciel atteigne le serveur de fichiers. L'agence recommande de raisonner en zones aux besoins de sécurité homogènes : serveurs d'infrastructure, serveurs métiers, postes des utilisateurs, postes d'administration, téléphonie. Les imprimantes, les caméras et les objets connectés gagnent aussi à être placés à part ; pour ces derniers, « souvent plus vulnérables », l'ANSSI donne en exemple un Wi-Fi distinct.
VLAN, pare-feu et DMZ
Chaque zone reçoit sa plage d'adresses et son VLAN, ou réseau local virtuel, cloison logique tracée dans les mêmes switchs ; le pare-feu d'entreprise filtre ensuite les échanges de l'une à l'autre, comme le prévoit l'ANSSI. Pour l'administration des équipements, elle préfère une séparation physique, le VLAN n'étant qu'un minimum. Ce qui doit être joignable depuis internet va dans une DMZ, ou zone démilitarisée : un sas, filtré par un pare-feu côté internet et par un autre côté réseau interne, que l'ANSSI veut « neutre et perdable ». On y place par exemple un relais de messagerie, dont la compromission ne doit pas atteindre durablement le reste du réseau. À une structure qui n'a pas d'administrateur disponible, l'ANSSI conseille plutôt de confier ses services exposés à un hébergeur.
Documenter et surveiller le réseau
Un schéma tenu à jour
L'ANSSI recommande de tenir à jour un schéma du réseau : zones et plan d'adressage, équipements de routage et de sécurité, liaisons avec internet et les partenaires, emplacement des serveurs sensibles. Pour chaque sous-réseau, son guide de cartographie prévoit de noter l'adresse et le masque, la passerelle, la plage d'adresses, le mode d'attribution (fixe ou dynamique) et la présence d'un accès sans fil. Ce guide, utilisable par tout organisme, propose de commencer par quelques vues centrées sur les systèmes critiques ; chaque schéma porte un titre, une date, un numéro de version et une légende. Le jour où la box est remplacée ou qu'un prestataire reprend le dossier, ce schéma évite de redécouvrir le réseau à tâtons.
Superviser et garder les journaux
Le guide d'hygiène de l'ANSSI conseille de journaliser d'abord les composants critiques, dont les équipements réseau et de sécurité, et de conserver les événements de sécurité au moins un an. Pour un pare-feu, on garde la trace des connexions bloquées ; partout, les équipements suivent la même horloge, sans quoi les journaux ne se recoupent plus. La supervision complète ce suivi en signalant l'équipement qui ne répond plus. Sans supervision ni journaux, on découvre la panne d'une borne par les plaintes des salariés, et une intrusion par ses dégâts.
Faire évoluer le réseau sans tout refaire
Cloisonner au fil des renouvellements
Personne ne refait un réseau en un week-end, et l'ANSSI en tient compte : quand le cloisonnement est difficile à introduire après coup, elle recommande de l'intégrer à chaque extension du réseau ou renouvellement d'équipements. Le remplacement d'un switch, l'arrivée de bornes Wi-Fi ou un déménagement sont autant d'occasions de créer les zones qui manquent. Pour le Wi-Fi, l'ANSSI préconise le chiffrement WPA3 dans sa fiche « Les Essentiels » datée d'août 2026. Son guide d'hygiène conseille enfin de suivre les dates de fin de support des équipements et de choisir des solutions dont le support couvre leur durée d'usage.
Notre façon de faire
Chez KERIONIS, nous concevons le réseau à partir de vos usages : découpage en VLAN, priorité donnée au trafic qui compte, réseau invités séparé et équipements sensibles isolés. Nous installons surtout du matériel Zyxel et Ubiquiti. Nous administrons à distance les pare-feu, switchs et bornes Zyxel depuis la console Nebula, et la supervision continue du réseau avec RG System est comprise dès notre Pack Sécurité. Pour relier plusieurs sites, nous mettons en place un VPN, ou nous nous appuyons sur une liaison MPLS d'opérateur ou sur du SD-WAN. Chaque installation est testée, et sa documentation reste consultable sur notre portail de support, puis vous est remise en fin de contrat.
Organiser le réseau de votre entreprise
Nous découpons votre réseau en VLAN, séparons les invités et administrons vos équipements à distance.
Voyez notre offre d'infrastructure informatique.
Questions fréquentes : Réseau informatique
Qu'est-ce qu'un réseau informatique d'entreprise ?
C'est l'ensemble des équipements et des logiciels qui font communiquer les postes, les serveurs, les imprimantes et les téléphones d'une structure : câblage, switchs, points d'accès Wi-Fi, routeur et pare-feu. Il relie aussi l'entreprise à internet et, le cas échéant, à ses autres sites.
Quelle différence entre un réseau local et un réseau étendu ?
Le réseau local, ou LAN, couvre un site restreint : les bureaux d'une entreprise, une mairie. Le réseau étendu, ou WAN, relie entre eux les sites d'une même structure, par exemple par un VPN à travers internet ou par une liaison fournie par un opérateur.
Pourquoi cloisonner un réseau d'entreprise ?
Dans un réseau à plat, un attaquant qui compromet un seul poste peut rebondir jusqu'aux serveurs, explique l'ANSSI. En séparant postes, serveurs, administration, téléphonie et invités en zones filtrées par un pare-feu, on limite ce qu'un appareil compromis peut atteindre.
Qu'est-ce qu'une DMZ ?
Une DMZ, ou zone démilitarisée, est un sas filtré par un pare-feu côté internet et par un autre côté réseau interne. Elle accueille ce qui doit être joignable de l'extérieur, comme un relais de messagerie, et sa compromission ne doit pas atteindre durablement le réseau interne, selon l'ANSSI.