RGPD : ce que le règlement impose concrètement à une PME
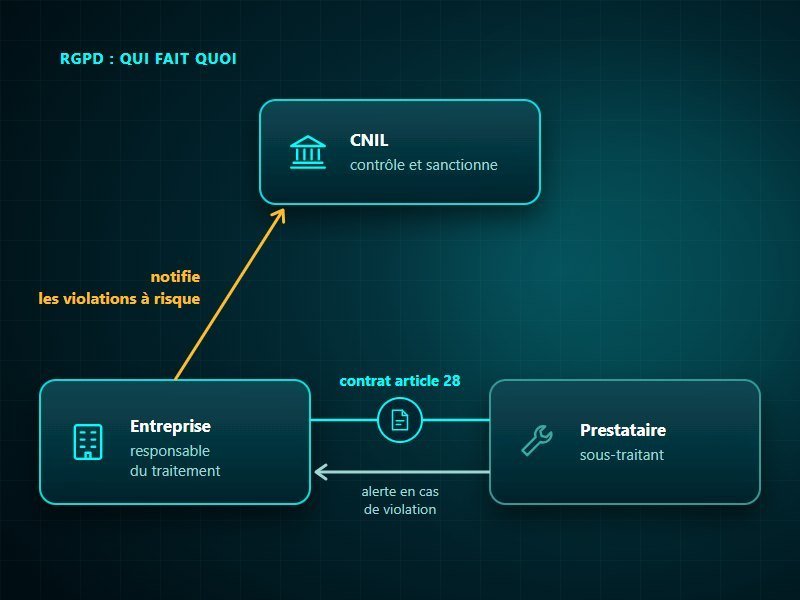
Le RGPD, ou règlement général sur la protection des données, est le règlement européen n° 2016/679 qui encadre, depuis le 25 mai 2018, l'utilisation des données personnelles par toute organisation, quelle que soit sa taille. Pour une PME, il impose de traiter ces données pour des finalités précises, de les protéger par une sécurité adaptée, de tenir un registre de ses traitements et de signaler à la CNIL les violations qui présentent un risque. Le prestataire informatique qui accède aux données devient en général sous-traitant, avec ses propres obligations. En France, la CNIL contrôle l'application du texte et prononce les sanctions.
Faire le point sur votre conformité RGPD
Un premier échange, sans engagement, pour qualifier votre situation face au RGPD.
Pour les PME, les collectivités et les professions libérales de Bretagne et de Loire-Atlantique.
Le RGPD en quelques mots
Un règlement européen de 2016
Adopté le 27 avril 2016, le règlement (UE) 2016/679 s'applique depuis le 25 mai 2018 et a abrogé la directive 95/46/CE. En France, il se combine avec la loi Informatique et libertés du 6 janvier 1978, réécrite pour l'accompagner, qui fixe notamment la procédure de la CNIL. La Commission européenne a proposé d'alléger le registre et la notification des violations ; ces propositions n'ont aucun effet tant qu'elles ne sont pas adoptées.
Cinq notions à connaître
L'article 4 du règlement définit la donnée personnelle comme toute information se rapportant à une personne physique identifiée ou identifiable, directement ou non : un nom, un numéro d'identification, une localisation, un identifiant en ligne. Le traitement désigne toute opération sur ces données, de la collecte à l'effacement, simple consultation comprise. Le responsable du traitement en détermine les finalités et les moyens : c'est l'entreprise elle-même pour sa paie ou son fichier clients. Le sous-traitant traite les données pour le compte du responsable, comme le prestataire qui assure la maintenance. La violation de données, enfin, est un incident de sécurité qui entraîne leur perte, leur altération, leur divulgation ou un accès non autorisé. En matière de RGPD informatique, une question se pose très vite : où sont stockées les données ?
Les principes et le registre des traitements
Les principes de l'article 5
Le règlement pose six principes. Les données sont traitées de façon licite, loyale et transparente, pour des finalités déterminées, sans en collecter plus que nécessaire ; elles restent exactes, ne sont gardées que le temps utile et sont protégées contre la perte ou l'accès non autorisé. Le fichier de prospects gardé dix ans sur un poste, ou le tableur de candidatures envoyé à toute l'entreprise, en contredisent déjà deux. L'article 5 ajoute une exigence souvent oubliée : le responsable du traitement doit être en mesure de démontrer qu'il respecte ces règles. Cette preuve passe par des documents tenus à jour, du registre des traitements à la charte informatique qui fixe les règles d'usage des outils.
Un registre, même sous 250 salariés
L'article 30 exige un registre des activités de traitement : finalités, catégories de personnes et de données, destinataires, durées de conservation, mesures de sécurité. Le texte prévoit une exception pour les organisations de moins de 250 salariés, mais elle tombe dès que le traitement n'est pas occasionnel, présente un risque ou porte sur des données sensibles. La CNIL en tire la conséquence : une PME inscrit au minimum la paie, la gestion des clients, des prospects et des fournisseurs, et tout dispositif à risque comme la vidéosurveillance. Dans ses questions-réponses pour les TPE, elle répond qu'un registre est nécessaire dès lors que des données personnelles sont traitées.
Ce que le RGPD demande à l'informatique
Une sécurité adaptée au risque
L'article 32 n'impose aucune liste d'outils. Il demande une protection adaptée au risque, compte tenu de l'état des connaissances et des coûts : le chiffrement si besoin, des moyens de garantir la confidentialité et la disponibilité des systèmes, la capacité à rétablir rapidement les données après un incident, et des tests réguliers de l'efficacité de ces mesures. Pour les TPE et PME, la CNIL retient notamment la double authentification sur la messagerie et les comptes d'administration, les mises à jour automatiques et des sauvegardes dont une copie déconnectée, avec des restaurations testées. Ces règles gagnent à être réunies dans une politique de sécurité des systèmes d'information, même courte.
Fuites et violations de données
Une boîte de messagerie piratée qui envoie des courriels frauduleux, un ordinateur portable volé non chiffré, un serveur rendu illisible par un rançongiciel : ce sont des violations de données au sens du RGPD. L'article 33 oblige à les notifier à la CNIL dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si elles ne présentent pas de risque pour les personnes. Toutes, même non notifiées, sont documentées en interne. Si le risque est élevé, les personnes concernées sont aussi informées, sauf par exemple si les données étaient chiffrées. Face à une boîte mail piratée, il faut donc aussi chercher quelles données personnelles ont pu être exposées.
Le prestataire informatique, sous-traitant
Le contrat de l'article 28
Selon le guide de la CNIL consacré aux sous-traitants, un prestataire informatique qui a accès aux données de ses clients, pour l'hébergement ou la maintenance par exemple, est en général leur sous-traitant ; l'éditeur d'un logiciel qui n'y accède pas ne l'est pas. Le client ne doit choisir qu'un prestataire présentant des garanties suffisantes, et un contrat encadre la relation. L'article 28 en fixe le contenu : le prestataire agit sur instruction documentée, impose la confidentialité à son personnel, sécurise les données, aide son client en cas de violation, puis les supprime ou les restitue en fin de contrat. Il ne fait pas appel à un autre sous-traitant sans autorisation écrite préalable, et il accepte les audits.
Des obligations propres au prestataire
Être sous-traitant ne revient pas à se mettre à l'abri derrière le client. Le prestataire tient son propre registre des traitements effectués pour le compte de ses clients et doit les alerter de toute violation dans les meilleurs délais. Il répond du dommage s'il manque à ses propres obligations ou sort des instructions reçues, et le guide de la CNIL rappelle qu'il s'expose aux amendes du règlement. Dans son guide de sécurité, la CNIL range parmi les pratiques à éviter l'accès complet ou permanent du prestataire pour la télémaintenance : elle recommande de l'ouvrir à la demande, pour une durée définie, et de consigner chaque intervention.
DPO, CNIL, sanctions et notre audit RGPD
Le DPO, la CNIL et les sanctions
Le délégué à la protection des données (DPO) n'est obligatoire que dans les cas de l'article 37 : autorités et organismes publics, structures dont l'activité de base exige, à grande échelle, un suivi régulier et systématique de personnes ou un traitement de données sensibles. Selon la CNIL, l'obligation est rare dans une TPE dont le traitement de données n'est pas l'activité principale, et le DPO peut être externe. La CNIL, seule autorité de contrôle désignée en France, prononce les sanctions : son rapport annuel 2025 en recense 83. Les amendes de l'article 83 peuvent atteindre 10 ou 20 millions d'euros, ou 2 % ou 4 % du chiffre d'affaires mondial selon le manquement, le montant le plus élevé étant retenu. En procédure simplifiée, l'article 22-1 de la loi Informatique et libertés plafonne l'amende à 20 000 euros pour la plupart des entreprises.
RGPD : notre façon de faire
Chez KERIONIS, notre audit RGPD évalue la conformité de vos traitements, identifie les risques et contrôle la sécurité en place. Il débouche sur un registre des traitements, la liste des écarts et la documentation de mise en conformité. Nous pouvons ensuite appliquer les mesures retenues, comme la double authentification ou des sauvegardes dont la restauration est testée. Nos contrats comportent toujours un volet consacré à la sous-traitance des données au sens du RGPD, et nous ne prenons jamais la main sur un poste sans l'accord de son utilisateur. Ce que nous conservons des informations recueillies pendant l'audit reste en France, sur notre serveur de stockage interne et sur notre portail de support, hébergé chez OVH.
Conformité et souveraineté de vos données
Registre, sécurité, localisation des données : nous traduisons les obligations en actions concrètes.
Vous repartez avec une lecture honnête de l'état de votre conformité.
Questions fréquentes : RGPD
Que veut dire RGPD ?
RGPD signifie règlement général sur la protection des données. C'est le règlement européen n° 2016/679, applicable depuis le 25 mai 2018, qui encadre l'utilisation des données personnelles par les entreprises, les associations et les administrations.
Quelles autorités protègent les données personnelles en France ?
La CNIL, autorité administrative indépendante, est la seule autorité de contrôle désignée en France par la loi Informatique et libertés ; elle siège au Comité européen de la protection des données avec ses homologues des autres États membres. L'ANSSI et Cybermalveillance.gouv.fr agissent pour la cybersécurité, mais ne sont pas des autorités de protection des données.
Une PME doit-elle tenir un registre ?
Oui, en pratique : l'exception prévue sous 250 salariés ne joue pas pour les traitements réguliers, à risque ou portant sur des données sensibles. Selon la CNIL, la paie et la gestion des clients, des prospects et des fournisseurs doivent donc y figurer.
Mon prestataire informatique est-il concerné par le RGPD ?
Oui, s'il accède à vos données : il est alors en général votre sous-traitant, selon le guide de la CNIL. Il doit signer avec vous un contrat conforme à l'article 28, tenir son propre registre et vous alerter en cas de violation ; il peut être sanctionné s'il manque à ses obligations.