Cybersécurité managée : quand quelqu'un surveille et réagit pour vous
Les services managés de cybersécurité confient à un prestataire la surveillance des protections d'une entreprise : il lit les alertes, les qualifie et réagit quand une menace se confirme. Leur intérêt tient en une idée simple, car un antivirus qui détecte une attaque ne sert pas à grand-chose si personne ne regarde ce qu'il signale. Pour une PME sans informaticien, c'est le moyen d'avoir quelqu'un derrière les écrans sans monter une cellule de sécurité.
Un antivirus installé ne suffit pas
L'alerte que personne ne lit
Dans la plupart des petites structures, la protection des postes a été installée en même temps que les ordinateurs, puis plus personne n'y a touché. Elle remonte ses alertes vers une console que personne n'ouvre. Le jour où le poste de l'accueil se met à chiffrer des fichiers ou à se connecter à une adresse inconnue au milieu de la nuit, l'outil le voit peut-être, mais l'information reste sans suite. Le problème n'est donc pas l'absence d'outil : c'est l'absence de quelqu'un pour en tirer les conséquences.
Les attaques prennent leur temps
Un rançongiciel ne frappe presque jamais dès la première minute. L'attaquant entre souvent par un compte de messagerie dont le mot de passe a fuité, explore le réseau, cherche les sauvegardes et les comptes d'administration, puis déclenche le chiffrement au moment qui l'arrange, la veille d'un long week-end ou en pleine période de congés. Chacune de ces étapes laisse des traces. Une connexion depuis un pays où l'entreprise n'a aucun contact, un outil d'administration lancé sur le poste de la comptabilité, des droits élevés accordés sans raison : repérés tôt, ces signaux permettent de couper l'accès avant les dégâts. Encore faut-il que quelqu'un les examine au fil de l'eau et sache distinguer un signal inquiétant d'une fausse alerte.
Supervision, MDR, SOC : ce que recouvrent ces mots
De la supervision à l'EDR
La supervision surveille l'état des machines : l'espace disque, les mises à jour en attente, les services arrêtés, les sauvegardes qui échouent. Elle ne cherche pas les attaques en tant que telles, mais elle signale les faiblesses par lesquelles elles passent, comme un serveur privé de correctifs depuis des mois. L'EDR, de l'anglais Endpoint Detection and Response, va plus loin qu'un antivirus classique : au lieu de comparer les fichiers à une liste de menaces connues, il observe le comportement des programmes et réagit seul quand l'un d'eux se conduit comme un logiciel malveillant, en stoppant le processus ou en isolant le poste. C'est déjà une protection active, mais elle produit des alertes que quelqu'un doit encore interpréter.
MDR et SOC : l'humain derrière l'outil
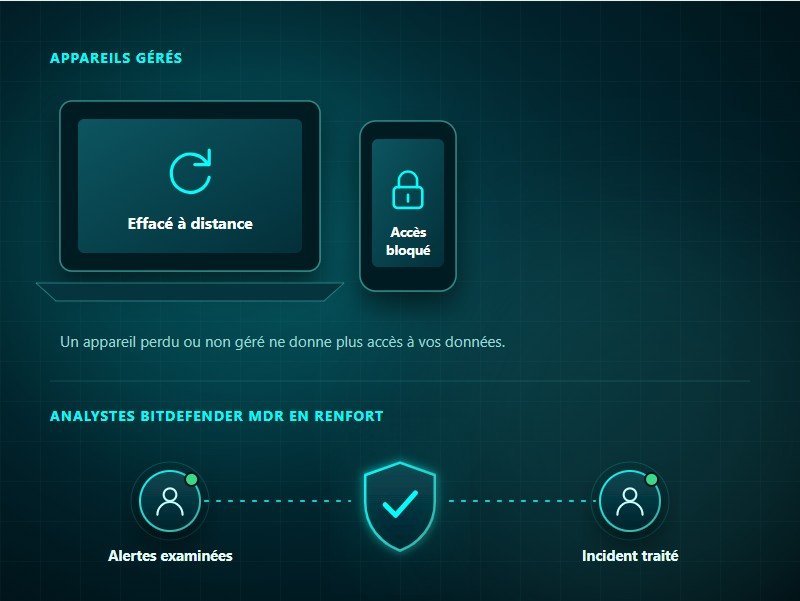
Le MDR, pour Managed Detection and Response, ajoute à l'EDR des analystes qui examinent les alertes, écartent les fausses pistes et interviennent quand un incident se confirme. Un analyste qui voit le compte de l'assistante de direction copier en pleine nuit des milliers de fichiers vers un stockage en ligne comprend vite qu'il ne s'agit pas d'une habitude de travail, là où un logiciel seul ne verrait qu'une action autorisée. Le SOC, ou centre des opérations de sécurité, désigne l'équipe et les outils chargés de cette surveillance. Les grandes organisations en montent souvent un en interne, ou le confient à un prestataire spécialisé, avec des analystes qui se relaient, parfois jour et nuit. Pour une PME, un tel dispositif est hors de portée, et ce n'est pas son métier : elle peut en obtenir l'essentiel par un service managé, qu'il s'agisse du MDR proposé par l'éditeur de sa protection ou du SOC externalisé d'un prestataire spécialisé, souvent par l'intermédiaire de son prestataire informatique. Notre Pack Sérénité repose sur la première formule : les analystes de Bitdefender surveillent, et nous restons l'interlocuteur de l'entreprise.
Ce qu'apporte une surveillance managée
Détecter tôt, réagir vite
Le premier apport est la détection. Une alerte lue à temps n'a pas la même valeur qu'une alerte découverte trois semaines plus tard. Le second est la réaction : isoler un poste du réseau, bloquer un compte dont le mot de passe circule, supprimer un fichier piégé avant qu'il ne se propage. Dans un cabinet d'une dizaine de personnes, ces gestes évitent souvent qu'un incident limité à une machine ne devienne un arrêt de toute l'activité. Comme tout service managé, la cybersécurité managée fonctionne en continu, et c'est ce qui permet de réagir pendant que l'attaque est encore en cours, et non à la prochaine visite d'un technicien.
Rendre compte et faire progresser
Un service managé sérieux ne se contente pas d'éteindre les incendies : il rend compte de ce qu'il a vu. Ce retour régulier transforme un sujet abstrait en constats concrets pour la direction, comme ce poste qui télécharge des logiciels douteux ou cette boîte aux lettres visée chaque semaine par de faux courriels. Il dit aussi ce qui a été bloqué et ce qui reste à corriger, ce qui permet à la direction de voir la sécurité progresser d'une période à l'autre. C'est sur ces constats que se construit un plan de sécurité informatique réaliste, qui traite d'abord ce qui expose le plus.
Infogérance ou externalisation de la sécurité
Les deux expressions se recouvrent largement. L'externalisation de la sécurité informatique peut ne porter que sur un service, comme la surveillance des postes confiée à un service MDR, ou sur l'ensemble du dispositif. On parle plutôt d'infogérance de la cybersécurité lorsque la sécurité est prise en charge avec le reste du système d'information, par le prestataire qui gère déjà les postes et les serveurs. Celui-ci sait alors qu'une alerte vient du portable qu'il a réinstallé la semaine précédente, ce qui évite bien des fausses pistes.
Ce que nous mettons en place selon le niveau
Chez KERIONIS, la surveillance monte d'un cran à chaque pack. Dans le Pack Essentiel, chaque poste est protégé par ESET, dont nous suivons la console d'administration : si une protection se désactive, si une menace est détectée ou si une mise à jour échoue, l'information nous parvient et nous intervenons. Le Pack Sécurité remplace ESET par Bitdefender, qui bloque de lui-même les comportements suspects, et ajoute la supervision continue des postes, des serveurs et du réseau par RG System ; les alertes qui en remontent sont traitées par nos soins du lundi au vendredi, de 8 h 30 à 18 h 30. Le Pack Sérénité y ajoute le service MDR de Bitdefender : ses analystes examinent les alertes de vos postes et de vos serveurs et réagissent quand un incident se confirme, puis nous prenons le relais chez vous pour la suite.
Un cabinet de quatre personnes qui travaille surtout dans Microsoft 365 n'a pas les mêmes besoins qu'une PME dont la production dépend d'un serveur, ou qu'une collectivité qui conserve des données d'état civil. Le choix se fait après un audit cybersécurité gratuit de 45 minutes, à partir de votre parc réel. Et si votre structure grandit, le contrat peut évoluer avec elle.
Ce qui reste à la charge de l'entreprise
Les outils ne remplacent pas les gestes
Aucun service managé ne peut empêcher un collaborateur de saisir son mot de passe sur une fausse page de connexion, ni de valider un virement demandé par un faux fournisseur. Former les équipes à reconnaître un courriel piégé, organiser des exercices de faux hameçonnage, rappeler qu'un changement de coordonnées bancaires se vérifie par téléphone auprès d'un interlocuteur connu : ces gestes complètent la surveillance. La plupart des incidents décrits dans le guide sur les risques cyber d'une PME commencent justement par une personne trompée.
Des règles d'usage fixées par la direction
Certaines décisions ne se délèguent pas non plus. Qui a le droit d'installer un logiciel, qui accède aux dossiers de la comptabilité, peut-on lire sa messagerie professionnelle sur un téléphone personnel ? Ces règles relèvent de la direction, même si le prestataire les met ensuite en œuvre. Il en va de même face à un incident grave, où il faut savoir qui prévient les clients, qui décide de couper l'activité et qui déclare l'incident à la CNIL si des données personnelles sont touchées. Le prestataire prépare ces décisions et les applique ; il ne peut pas les prendre à la place de l'entreprise.
Des analystes en renfort de votre protection
Le Pack Sérénité ajoute le service MDR de Bitdefender à la supervision de votre parc.
Voyez ce qu'il couvre et comment il s'ajuste à votre structure.
Questions fréquentes : Services managés de cybersécurité
Qu'est-ce qu'un service managé de cybersécurité ?
Un service managé de cybersécurité confie à un prestataire la surveillance des protections d'une entreprise : il lit les alertes, les qualifie et réagit quand une menace se confirme. Il fonctionne en continu, sur abonnement, et rend compte régulièrement de ce qu'il a observé.
Quelle différence entre EDR et MDR ?
L'EDR est un logiciel installé sur les postes et les serveurs, qui observe le comportement des programmes et bloque de lui-même ce qui ressemble à une attaque. Le MDR ajoute des analystes qui examinent les alertes de l'EDR, écartent les fausses pistes et interviennent quand un incident se confirme.
Une PME a-t-elle besoin d'un SOC ?
Une PME n'a généralement ni les moyens ni le besoin de monter son propre SOC. Elle peut en obtenir l'essentiel par un service managé, comme le MDR proposé par l'éditeur de sa protection ou le SOC externalisé d'un prestataire spécialisé, souscrit le plus souvent par l'intermédiaire de son prestataire informatique.