Qu'est-ce qu'un SOC ? Le centre de supervision de la sécurité
Un SOC, pour Security Operations Center, est le centre de supervision de la sécurité d'une organisation : des analystes, des méthodes et des outils qui détectent les incidents, les qualifient et déclenchent la réaction. Il ne se confond ni avec un logiciel comme le SIEM ou l'EDR, dont il exploite les alertes, ni avec le CSIRT, chargé de répondre aux incidents. Pour une PME, la voie réaliste est un service externalisé, une fois son hygiène informatique en ordre.
Des analystes qui lisent vos alertes
Le Pack Sérénité ajoute à la protection Bitdefender le service MDR de l'éditeur, dont les analystes examinent les alertes de vos postes et serveurs.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
Qu'est-ce qu'un SOC en cybersécurité ?
La supervision de la sécurité
L'ANSSI définit moins un objet qu'une fonction : la supervision de la sécurité, c'est-à-dire l'ensemble des moyens humains, organisationnels et techniques qui permettent de détecter et de qualifier un incident sur un périmètre donné, puis de choisir la réaction appropriée. Le SOC en est le centre. La définition insiste sur un point souvent oublié : détecter ne suffit pas, il faut encore établir si l'alerte correspond à une attaque réelle et décider de la suite.
La supervision de sécurité ne se confond pas avec la supervision informatique, qui guette les disques pleins, les services arrêtés ou les sauvegardes en échec. Elle cherche des actions volontaires et dissimulées : un attaquant qui exploite une faille, s'installe sans bruit ou fait sortir des données. Sur le terrain, relève l'ANSSI, les deux restent souvent liées, car une saturation inexpliquée peut trahir une compromission.
Ce qu'il fait au quotidien
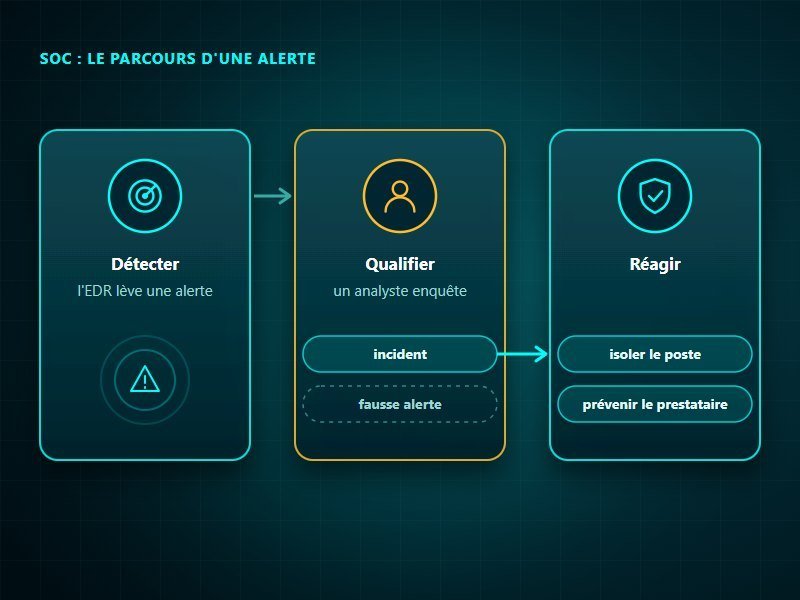
Le travail d'un SOC se déroule en deux temps. Des outils analysent d'abord en continu les journaux des serveurs, des postes et du pare-feu, ainsi que le trafic réseau, et en extraient des événements significatifs : les alertes. Des analystes les vérifient ensuite, les recoupent, enquêtent et décident s'il s'agit d'un incident. Quand un poste interroge des dizaines de machines du réseau en quelques minutes, il peut s'agir aussi bien d'un inventaire lancé par le prestataire que d'un attaquant en reconnaissance : seul ce travail de qualification permet de trancher. L'ANSSI distingue d'ailleurs les fausses alertes, qui surchargent l'équipe mais se voient, des attaques manquées, bien plus difficiles à repérer.
SOC, SIEM, EDR, MDR, CSIRT : qui fait quoi
Des outils et une équipe
Le SIEM (Security Information and Event Management) est un logiciel qui centralise les journaux de nombreux équipements et les met en relation pour faire ressortir des événements de sécurité. Un EDR, installé sur chaque poste et chaque serveur, observe le comportement des programmes et peut isoler une machine ; le XDR (Extended Detection and Response) étend cette détection aux identités, à la messagerie, au cloud et au réseau. Le SOC, lui, est l'équipe qui exploite les alertes de ces outils. Le MDR (Managed Detection and Response), enfin, est un service : les analystes d'un éditeur ou d'un prestataire surveillent à distance les alertes de l'EDR ou du XDR installé chez le client, enquêtent et endiguent l'attaque. C'est, en pratique, un SOC externalisé centré sur ce que voient ces outils. Le service MDR de Bitdefender, inclus dans notre Pack Sérénité, en est un exemple.
Détecter, puis répondre
Le SOC détecte, qualifie et déclenche la réaction : il peut faire isoler un serveur compromis, mais ce n'est pas lui qui le réinstalle ni qui restaure les données. Le référentiel de l'ANSSI pour les prestataires de détection exclut la réaction et la remédiation de leur service, qui relèvent des prestataires de réponse aux incidents. Les centres de réponse aux incidents s'appellent CERT ou CSIRT, deux noms pour une même fonction. En Bretagne, Breizh Cyber, centre régional de réponse aux incidents créé par la Région et soutenu par l'État, assiste gratuitement, en premier niveau, les structures victimes d'une cyberattaque et les oriente vers des prestataires ; en Pays de la Loire, ce rôle revient à Cyber Assistance.
SOC interne, externalisé ou MDR
Interne ou confié à un prestataire
Une organisation peut bâtir son propre SOC. L'ANSSI y voit une forte plus-value, car l'équipe interne connaît la maison, mais rappelle qu'une telle capacité se construit sur plusieurs années. L'organisation peut aussi confier la supervision à un prestataire dont le centre surveille plusieurs clients : cette mutualisation permet de partager la connaissance de la menace et les règles de détection, mais tout centre qui concentre les moyens de détection devient « une cible de choix », à protéger avec soin. Beaucoup de SOC répartissent le travail en niveaux, du tri des alertes à l'enquête approfondie ; ce découpage en N1, N2 et N3 est un usage courant, pas une norme. Pour une PME, l'externalisation passe par des services managés de cybersécurité, que son prestataire informatique peut lui proposer.
Qualification et horaires
En France, l'ANSSI qualifie les prestataires de détection des incidents de sécurité, ou PDIS, selon un référentiel qui couvre la collecte des événements, la qualification des incidents et l'information du client. Son catalogue de septembre 2026 en compte sept ; les services MDR des éditeurs de protection, comme Bitdefender ou ESET, n'y figurent pas. Contrairement à une idée répandue, un SOC n'a pas besoin d'être ouvert jour et nuit. L'ANSSI cite l'exemple d'un SOC limité aux heures ouvrées, et son référentiel ne fait des astreintes qu'une recommandation. D'autres organisations gardent un premier niveau en interne et confient les nuits et les week-ends à un prestataire.
Une PME a-t-elle besoin d'un SOC ?
L'hygiène avant la supervision
L'ANSSI pose des prérequis à toute supervision : maîtriser techniquement son système d'information, connaître ses risques, disposer de moyens humains et d'une organisation. Superviser un système qui n'atteint pas le niveau standard de son guide d'hygiène « met en péril » les objectifs de la supervision, écrit-elle. Prenons une PME de trente salariés dont les postes ne sont plus mis à jour et où tout le monde partage le même compte administrateur : un SOC y croulerait sous les alertes, sans même pouvoir dire qui a fait quoi. Mieux vaut commencer par les fondamentaux (mises à jour, comptes nominatifs, sauvegardes isolées, double authentification), puis superviser ce qui a été remis d'aplomb.
Externaliser, le choix réaliste
Pour une petite structure, externaliser la supervision est, selon l'ANSSI, « le plus réaliste », à condition d'organiser les échanges avec le prestataire. Les analystes extérieurs ont besoin de quelqu'un qui connaisse le système pour lever un doute ou agir sur place : l'infogérant, quand il y en a un, tient ce rôle. Dans les petites entreprises, le SOC reste rare : selon le baromètre 2025 de Cybermalveillance.gouv.fr, 12 % seulement des TPE et PME équipées de dispositifs de sécurité déclarent une supervision de ce type. Quant à NIS2, le projet de référentiel de l'ANSSI ne fixe d'objectif de supervision de la sécurité qu'aux entités essentielles. Une PME n'est donc généralement pas tenue d'avoir un SOC, mais elle a tout intérêt à ce que quelqu'un lise ses alertes.
Supervision de sécurité : notre façon de faire
Superviser et protéger le parc
Chez KERIONIS, nous ne nous présentons pas comme un SOC. Dans nos trois packs, chaque poste et chaque serveur est protégé par un EDR dont nous suivons la console : ESET dans le Pack Essentiel, Bitdefender dans les deux autres. À partir du Pack Sécurité, nous y ajoutons avec RG System une supervision informatique continue des postes, des serveurs et du réseau, dont les alertes arrivent chez nous. Elle surveille l'état des machines et non les attaques, mais une mise à jour bloquée ou une sauvegarde en échec ne passe plus inaperçue.
Les analystes de l'éditeur en renfort
Le Pack Sérénité comprend en plus le service MDR de Bitdefender. Ses analystes examinent jour et nuit, week-ends compris, les alertes remontées par vos postes et vos serveurs. Quand un incident se confirme, ils peuvent isoler eux-mêmes le poste en cause et nous préviennent ; nous traitons la suite avec vous, du lundi au vendredi, de 8 h 30 à 18 h 30. Le MDR n'est pas imposé : chaque pack s'adapte sur mesure, et vous pouvez vous en tenir à l'EDR. Le bon niveau se décide après un audit cybersécurité gratuit de 45 minutes, selon ce que vous avez réellement à protéger.
Une surveillance humaine de vos postes
Supervision continue, protection Bitdefender et analystes du service MDR, avec un rapport chaque mois.
Pour les structures qui n'ont pas de service informatique.
Questions fréquentes : SOC en cybersécurité
Qu'est-ce qu'un SOC en cybersécurité ?
Un SOC, ou centre de supervision de la sécurité, réunit des personnes, des processus et des outils chargés de détecter et de qualifier les incidents de sécurité, puis de déclencher la bonne réaction. C'est une équipe qui travaille avec des outils, pas un logiciel.
Quelle différence entre un SOC et un SIEM ?
Le SIEM est un logiciel qui centralise et met en relation les journaux d'événements de nombreux équipements. Le SOC est l'équipe, avec ses méthodes, qui exploite les alertes du SIEM, de l'EDR ou du XDR pour qualifier les incidents et déclencher la réponse.
Une PME a-t-elle besoin d'un SOC ?
Une PME a rarement besoin d'un SOC qui lui soit propre. L'ANSSI fait de l'hygiène informatique un prérequis à la supervision et juge l'externalisation le choix le plus réaliste pour les petites structures.
Un SOC fonctionne-t-il 24 heures sur 24 ?
Pas forcément. L'ANSSI cite l'exemple d'un SOC limité aux heures ouvrées, et le référentiel de qualification des prestataires de détection ne fait des astreintes qu'une recommandation. D'autres organisations gardent un premier niveau en interne et confient les nuits et les week-ends à un prestataire.