Protection des postes : ce que l'EDR ajoute à l'antivirus
Un EDR, pour Endpoint Detection and Response, est un logiciel qui, installé sur chaque poste et chaque serveur, enregistre ce qui s'y passe, repère les comportements suspects et permet de réagir à distance : arrêter un programme, isoler la machine du réseau. Là où l'antivirus reconnaît surtout des menaces connues, l'EDR s'intéresse à ce que font les programmes, y compris quand l'attaquant se sert d'outils parfaitement légitimes. Il ne remplace pas l'antivirus, il s'y ajoute. Encore faut-il que quelqu'un lise ses alertes.
Un EDR dans chacun de nos packs
ESET dans le Pack Essentiel, Bitdefender dans les packs Sécurité et Sérénité, avec le service MDR dans le Pack Sérénité.
Chaque pack s'adapte sur mesure à votre parc.
Qu'est-ce qu'un EDR ?
Ce que l'EDR observe sur chaque machine
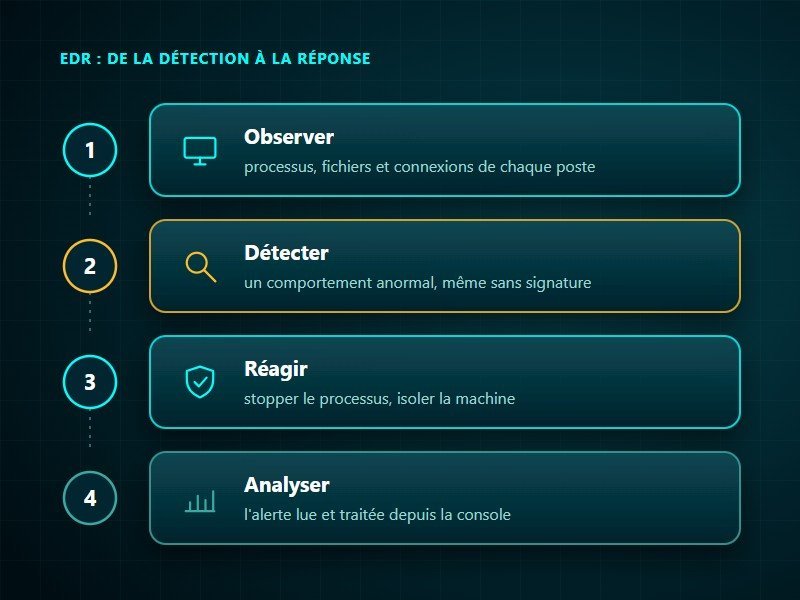
Dans un rapport de certification, l'ANSSI décrit l'EDR comme un ensemble d'agents installés sur les postes à surveiller, reliés à une console centrale qui conserve les événements et les alertes. Chaque agent observe en permanence les fichiers créés ou modifiés, les programmes lancés, les connexions réseau et les journaux du système. Ces traces, reliées entre elles, permettent de repérer un enchaînement anormal, puis de remonter à son origine. Le terme vient du cabinet d'analyse Gartner, qui parlait d'abord d'« endpoint threat detection and response » ; le sigle EDR s'est imposé ensuite.
Détecter, enquêter, réagir
Une alerte seule dit peu de chose. Quand le portable d'un commercial se met à contacter une adresse inconnue, l'EDR reconstitue la chronologie : la pièce jointe ouverte le matin, le script qu'elle a lancé, puis la connexion vers l'extérieur. Il permet surtout d'agir à distance : arrêter un processus, mettre un fichier en quarantaine, couper la machine du réseau tout en gardant la main dessus. Si un EDR est en place, le CERT-FR recommande d'ailleurs d'isoler un poste compromis par son intermédiaire plutôt qu'en le débranchant, et d'agir depuis la console sans ouvrir de session sur la machine.
EDR ou antivirus : quelle différence ?
Reconnaître une menace ou un comportement
L'antivirus classique compare les fichiers à une base de menaces connues ; l'ANSSI le présente comme une première ligne de défense, efficace contre ce qui a déjà été repéré. Les protections récentes vont plus loin, avec l'apprentissage automatique ou l'analyse en bac à sable, mais leur rôle reste de bloquer. L'EDR, lui, enregistre et relie les événements, ce qui donne les moyens de comprendre une attaque et d'y répondre : selon le CERT Santé de l'Agence du numérique en santé, il agit en complément de l'antivirus, et non en remplacement. Dans les petites entreprises, l'antivirus reste bien plus répandu que l'EDR : d'après le baromètre 2025 de Cybermalveillance.gouv.fr, parmi les TPE-PME qui déclarent au moins un dispositif de sécurité, 84 % citent un antivirus, mais seulement 16 % une solution de détection d'attaque (EDR, NDR ou MDR). Chez nous, l'EDR est compris dès le Pack Essentiel, notre formule la plus légère.
Deux attaques que les signatures ne voient pas
Premier cas : l'attaquant n'apporte aucun logiciel malveillant et se sert d'outils légitimes, PowerShell ou un logiciel de prise en main à distance comme AnyDesk. Dans son Panorama de la cybermenace 2025, l'ANSSI constate la montée de ces détournements, difficiles à distinguer d'une administration normale. Second cas : un rançongiciel encore inconnu qui se met à chiffrer les fichiers d'un serveur à toute vitesse. Ni l'un ni l'autre ne figure dans une liste de menaces ; c'est le comportement qui trahit l'attaque : un outil d'accès à distance que personne n'a demandé, ou une rafale de fichiers modifiés en quelques secondes.
EDR, XDR, MDR : s'y retrouver
Le XDR élargit le champ
Le XDR, pour Extended Detection and Response (détection et réponse étendues), applique la même logique au-delà des postes : il rassemble aussi les signaux de la messagerie, des identités, du réseau ou des applications en ligne, pour relier un courriel piégé, une connexion suspecte et l'exécution d'un programme. Cybermalveillance.gouv.fr le cite, sans le définir, parmi les protections à déployer, et les éditeurs n'emploient pas tous ce mot de la même façon : ESET appelle XDR le module que d'autres nommeraient EDR, quand Bitdefender vend ses extensions XDR en option. Pour une PME, peu importe l'étiquette : la question utile est de savoir quelles machines et quels services sont réellement surveillés.
Le MDR ajoute des analystes
Le MDR, pour Managed Detection and Response, n'est pas un logiciel mais un service : des analystes surveillent en continu les alertes de l'EDR, écartent les fausses, enquêtent et endiguent l'attaque. Il comble le principal point faible d'un EDR laissé seul : l'outil stoppe de lui-même ce que ses règles prévoient, mais pour tout le reste, il faut qu'un humain tranche. Le CERT Santé le rappelle : un EDR n'est vraiment efficace qu'avec une intervention humaine rapide. Notre guide sur les services managés de cybersécurité détaille ce que recouvrent le MDR et le SOC pour une PME.
Mettre en place un EDR dans une PME
Équiper toutes les machines
Un EDR ne voit que les machines où son agent est installé et relié à la console : le vieux poste de l'atelier, oublié au moment du déploiement, reste un angle mort. Cybermalveillance.gouv.fr recommande une protection sur l'ensemble des postes et des serveurs, et le CERT-FR considère la désactivation de l'antivirus ou de l'EDR sur une partie significative du parc comme un signe possible d'attaque par rançongiciel. L'état des agents se surveille donc lui aussi, ce que permet une supervision informatique. Selon le rapport d'activité 2025 de Cybermalveillance.gouv.fr, les rançongiciels entrent également par des accès à distance, des NAS ou des pare-feu exposés sur internet : un EDR sur les postes ne dispense pas de tenir ces équipements à jour.
Régler la réponse et lire les alertes
Le CERT Santé conseille de ne jamais déployer un EDR à la hâte en plein incident, et de prévoir une période d'apprentissage et de réglage, car il signale aussi des actions légitimes qu'il faut examiner une à une. Il faut ensuite décider de ce que l'outil fait seul, comme stopper un processus qui chiffre des fichiers, et de ce qui attend une décision humaine. La console, qui a la main sur toutes les machines, doit elle-même être protégée par la double authentification et des droits limités. Reste l'essentiel : quelqu'un doit lire les alertes et y répondre, en interne, chez le prestataire ou par un service MDR.
Les limites d'un EDR, et notre approche
Un outil que les attaquants connaissent
L'ANSSI constate que les attaquants rencontrent souvent des EDR et adaptent leurs outils pour ne pas être détectés. ESET recense près de 90 outils conçus pour désactiver les EDR juste avant le chiffrement, dont plus de la moitié passent par un pilote légitime mais vulnérable ; l'attaquant doit toutefois avoir déjà obtenu des droits élevés sur la machine. Un EDR ne remplace donc ni les mises à jour, ni des droits d'administration limités, ni des sauvegardes hors ligne : l'ANSSI le cite comme une barrière parmi d'autres dans sa fiche sur la défense en profondeur. Les risques cyber d'une PME se traitent par plusieurs couches indépendantes, pour qu'une seule faiblesse ne fasse pas tout tomber.
Notre façon de faire
Chez KERIONIS, un EDR protège les postes et les serveurs dans nos trois packs : ESET dans le Pack Essentiel, Bitdefender GravityZone dans les packs Sécurité et Sérénité. Dans le Pack Essentiel, nous suivons nous-mêmes la console d'ESET : une menace détectée ou une protection désactivée, nous le voyons et nous intervenons. À partir du Pack Sécurité, la supervision continue par RG System surveille aussi l'état des machines. Le Pack Sérénité comprend en plus le service MDR de Bitdefender, dont les analystes examinent les alertes et réagissent. Un client peut toutefois se passer du MDR et s'en tenir à l'EDR : chaque pack s'adapte sur mesure à son parc.
Protéger vos postes dès le premier pack
Découvrez le Pack Essentiel : Microsoft 365, filtrage des courriels, protection ESET des postes et support illimité sur les outils du pack.
Le socle des TPE et des professions libérales, ajusté à votre parc.
Questions fréquentes : EDR
Qu'est-ce qu'un EDR ?
C'est un logiciel installé sur chaque poste et chaque serveur, relié à une console, qui enregistre ce qui se passe sur la machine, repère les comportements suspects et permet de réagir à distance. Il peut par exemple arrêter un programme ou isoler la machine du réseau.
Quelle différence entre un EDR et un antivirus ?
L'antivirus reconnaît surtout des menaces connues et les bloque ; l'EDR surveille les comportements, relie les événements et donne les moyens d'enquêter et de répondre. Il complète l'antivirus et ne le remplace pas.
Quelle différence entre EDR, XDR et MDR ?
L'EDR surveille les postes et les serveurs ; le XDR étend cette surveillance à la messagerie, aux identités, au réseau ou au cloud. Le MDR est un service : des analystes examinent les alertes et réagissent pour le compte de l'entreprise.
Un EDR est-il utile pour une petite entreprise ?
Oui : selon le Panorama de la cybermenace 2025 de l'ANSSI, les PME, TPE et ETI restent la catégorie la plus touchée par les rançongiciels, et les attaquants détournent de plus en plus souvent des outils légitimes, qu'un antivirus ne considère pas comme malveillants. Un EDR n'est vraiment efficace que si ses alertes sont lues et traitées, en interne, par le prestataire informatique ou par un service MDR.