RTO et RPO : combien de temps d'arrêt, combien de données perdues ?
Le RTO et le RPO sont les deux objectifs qui chiffrent ce qu'une entreprise peut supporter quand son informatique s'arrête. Le RPO (recovery point objective) fixe la perte de données qu'elle accepte, comptée en heures ou en jours de travail depuis la dernière copie ; le RTO (recovery time objective), la durée pendant laquelle elle peut se passer d'un service. Ils se décident à partir de l'activité, service par service, puis guident le choix des sauvegardes et de la méthode de reprise. Plus ils sont courts, plus la protection coûte cher.
Des objectifs de reprise inscrits au contrat
Nous fixons avec vous le RPO et le RTO de chaque service critique, puis nous rédigeons et testons le plan de reprise.
Pour les PME et les collectivités de Bretagne et de Loire-Atlantique.
RTO et RPO : deux questions différentes
Le RPO : combien de données perdre
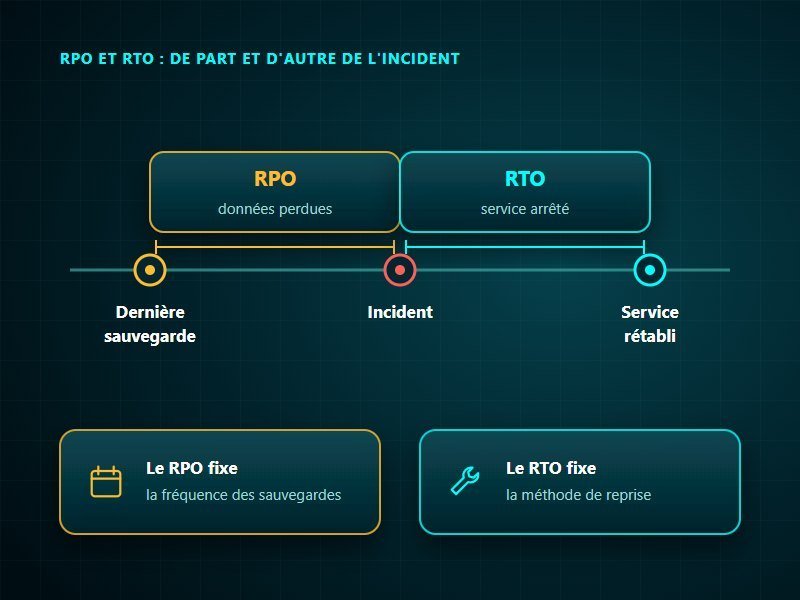
Le RPO porte sur les données : de quand date, au pire, la copie à partir de laquelle on repartira ? Dans son guide de continuité, l'institut américain des normes et de la technologie (NIST) le définit comme le moment, antérieur à l'interruption, jusqu'auquel les données peuvent être récupérées compte tenu de la dernière copie. Si la dernière sauvegarde date de la veille au soir et que le serveur tombe en fin d'après-midi, toutes les saisies de la journée sont perdues. En français, l'ANSSI parle de perte de données maximale admissible, ou PDMA, dans son guide consacré à la sauvegarde.
Le RTO : combien de temps sans le service
Le RTO mesure autre chose : la durée maximale pendant laquelle un service informatique peut rester indisponible sans compromettre les activités qui s'appuient sur lui. Il court du moment de l'incident jusqu'à celui où le service fonctionne de nouveau. Au-dessus de lui, le NIST place la durée d'interruption maximale tolérable (MTD), soit l'arrêt le plus long que l'activité puisse supporter, toutes conséquences comprises. Le RTO, précise-t-il, doit normalement rester plus court. Attention au vocabulaire : le guide de l'ANSSI sur la sauvegarde traduit RTO par durée maximale d'interruption admissible (DMIA), alors que d'autres textes officiels, dont le référentiel préparé pour NIS2, désignent ainsi la durée d'interruption maximale tolérable.
Comment fixer un RTO et un RPO
Partir de ce que coûte l'arrêt
Ces objectifs ne se choisissent pas dans un catalogue. Le guide du Secrétariat général de la défense et de la sécurité nationale (SGDSN) pour réaliser un plan de continuité d'activité propose de mesurer, processus par processus, ce que coûte une interruption qui se prolonge : clients perdus, pénalités contractuelles, risques juridiques, image abîmée. Les normes ISO appellent cette étape le bilan d'impact sur l'activité, point de départ de tout plan de reprise d'activité. On interroge les responsables de chaque activité, puis la direction tranche, car ce sont des choix de gestion avant d'être des choix techniques.
Un objectif par service
Une entreprise n'a pas un RTO, elle en a autant que de services critiques. La messagerie, le logiciel comptable, le serveur de fichiers et le site internet n'ont ni la même valeur ni le même rythme de mise à jour. Et quand un seul serveur porte plusieurs de ces services, c'est l'objectif le plus court qui s'impose à lui. Les lignes directrices ISO sur le bilan d'impact relèvent que certains interlocuteurs surestiment leurs besoins quand d'autres les sous-estiment. Il arrive ainsi qu'un service présenté comme impossible à arrêter supporte sans dommage une demi-journée en mode dégradé. Elles conseillent aussi de revoir l'analyse régulièrement, par exemple chaque année, et à chaque changement important.
Exemple de RTO et de RPO pour une PME
Le cas d'une agence de communication
Imaginons une agence de communication de douze personnes : messagerie Microsoft 365, logiciel comptable et serveur de fichiers dans ses locaux, site vitrine chez un hébergeur. Après un entretien avec la direction, ses objectifs pourraient ressembler à ceci. Ces valeurs sont fictives et ne servent qu'à illustrer la démarche :
- logiciel comptable : une demi-journée de saisies perdues au plus, ce qui suppose plusieurs sauvegardes par jour, et une journée d'arrêt au maximum ;
- serveur de fichiers : une journée de modifications au plus, avec une sauvegarde chaque nuit, une demi-journée d'arrêt pour les dossiers en cours et plusieurs jours pour les archives ;
- messagerie : une journée de courriels perdus au plus, et une demi-journée d'arrêt ;
- site vitrine : une semaine de modifications au plus, et deux jours d'arrêt.
Ce que l'exemple montre
Les deux objectifs ne vont pas forcément de pair. Le logiciel comptable exige plusieurs sauvegardes par jour mais supporte une journée d'arrêt, alors que les dossiers en cours, copiés chaque nuit, doivent revenir en une demi-journée. Le site vitrine, modifié une fois par mois, tolère une perte d'une semaine. Chaque structure fixe ses propres valeurs après avoir estimé ce que lui coûtent une heure d'arrêt et une heure de travail perdue, puis les reporte dans son plan de sauvegarde informatique.
Du RPO à la sauvegarde, du RTO à la reprise
Le RPO décide de la fréquence des copies
Le RPO se traduit directement en fréquence de sauvegarde, puisque l'écart entre deux copies donne la perte maximale. Pour perdre moins, on multiplie les sauvegardes dans la journée ; le guide de l'ANSSI sur la sauvegarde recommande toutefois de privilégier la réplication des données dès que la perte tolérée descend sous une journée. Microsoft 365 ne règle pas la question à lui seul : par défaut, ses corbeilles gardent 93 jours les éléments supprimés dans SharePoint et OneDrive, et Exchange Online conserve 14 jours les messages supprimés définitivement, ce qui ne constitue ni une copie indépendante ni un point de reprise choisi. D'où l'intérêt de sauvegarder Microsoft 365 avec un outil distinct, au même titre que les serveurs et les postes.
Le RTO décide de la méthode de reprise
Tenir le RTO dépend de la manière dont on remet le service en route. Restaurer un serveur entier depuis une sauvegarde prend du temps, et plus encore quand les copies sont stockées loin : avec une sauvegarde externalisée, l'ANSSI invite à vérifier que la durée de restauration, rapatriement des données et débit de la connexion compris, reste compatible avec l'objectif. Une machine de secours déjà configurée, voire un second site prêt à prendre le relais, raccourcit nettement la reprise ; le SGDSN comme le NIST montrent que le coût de la solution grimpe à mesure que le délai visé diminue. Reste à confronter l'objectif au réel, en chronométrant une restauration d'essai, de l'alerte simulée à la réouverture du service.
Ce que disent les textes, et notre approche
Recommandations et obligations
Aucun texte général n'impose à une PME des valeurs chiffrées de RTO ou de RPO. Dans son guide de la sécurité des données personnelles, la CNIL recommande en revanche des sauvegardes fréquentes, dont une hors ligne et une sur un autre site, des tests réguliers de restauration et un plan de continuité et de reprise informatique, « même sommaire ». La directive NIS2 range la gestion des sauvegardes et la reprise des activités parmi les mesures minimales des entités qu'elle vise ; en France, ses obligations ne s'imposeront qu'après l'adoption de la loi de transposition et la publication de ses décrets. Pour une PME, fixer ces objectifs reste surtout une affaire de prévoyance : savoir ce qu'elle peut perdre avant que l'incident n'arrive.
Notre façon de faire
Chez KERIONIS, nous fixons avec la direction un RPO et un RTO pour chaque service critique, puis nous les inscrivons au contrat. La sauvegarde est automatique et au moins quotidienne, avec des copies hébergées en France ; quand un service l'exige, nous la programmons plusieurs fois par jour. Le plan de reprise, nous le rédigeons et le mettons en œuvre ; il est testé chaque année, pour vérifier que les objectifs sont tenus, et revu dès que votre informatique évolue. Des restaurations d'essai, menées régulièrement, vérifient que les données restent récupérables. Notre exemple de PRA informatique montre comment ces objectifs prennent place dans le plan.
Savoir ce que vous pouvez perdre, et combien de temps
Sauvegardes automatiques, plan de reprise testé chaque année, RPO et RTO définis au contrat.
Voyez notre démarche de continuité de service.
Questions fréquentes : RTO et RPO
Quelle différence entre RTO et RPO ?
Le RPO fixe la perte de données acceptée, comptée en heures ou en jours de travail depuis la dernière copie ; le RTO, la durée pendant laquelle on peut se passer d'un service. Le premier oriente la fréquence des sauvegardes, le second la méthode de reprise.
Comment calculer un RTO et un RPO ?
On estime, service par service et avec les responsables concernés, ce que coûtent une interruption qui se prolonge et une perte de données, puis la direction met en balance le prix de la protection et celui des pertes qu'elle évite. Le guide du SGDSN sur la continuité d'activité décrit cette démarche.
Quel lien entre le RPO et la fréquence des sauvegardes ?
L'écart entre deux sauvegardes donne la perte maximale : une copie faite chaque nuit expose à perdre les saisies de toute une journée. Pour un RPO plus court, on sauvegarde plusieurs fois par jour ; le guide de l'ANSSI sur la sauvegarde recommande toutefois de privilégier la réplication des données dès que la perte tolérée descend sous une journée.
Quelle différence entre RTO et MTD ?
La MTD, ou durée d'interruption maximale tolérable, correspond à l'arrêt le plus long que l'activité puisse supporter, toutes conséquences comprises. Le RTO est l'objectif de reprise d'un service ; selon le guide de continuité du NIST, il doit normalement rester plus court que la MTD.