Faille Outlook exploitée : les correctifs Microsoft de novembre 2026
Par Maxime Vannier,
Un courriel arrive, avec un autre message en pièce jointe. Vous ouvrez ce message joint d'un double-clic, rien d'anormal ne s'affiche, et pourtant Outlook vient peut-être de livrer à un inconnu de quoi se faire passer pour vous. C'est ainsi que fonctionne la faille d'Outlook corrigée par Microsoft le 10 novembre 2026, que des attaquants exploitaient déjà. Ce jour-là, l'éditeur a corrigé plus d'un millier de failles ; voici celles qui vous concernent, et ce qu'il faut faire d'ici au 24 novembre.
Un fichier de message piégé expose vos identifiants
Microsoft a répertorié cette faille sous la référence CVE-2026-124194 et la classe parmi les failles d'usurpation d'identité. L'attaquant envoie un fichier de message piégé, c'est-à-dire un courriel enregistré sous forme de fichier, puis pousse sa cible à l'ouvrir dans Outlook. À l'ouverture, Outlook se connecte à un emplacement réseau contrôlé par l'attaquant, sans afficher l'avertissement habituel sur le contenu externe. Au passage, le logiciel transmet une empreinte des identifiants Windows de l'utilisateur (un hachage NTLMv2, en termes techniques). Avec cette empreinte, l'attaquant peut se connecter sous l'identité de sa victime. Microsoft dit avoir constaté des attaques exploitant cette faille, sans en préciser les cibles, le nombre ni les auteurs.
C'est l'ouverture du fichier qui déclenche tout
Selon Microsoft, le volet de lecture d'Outlook ne permet pas d'exploiter cette faille. Afficher le courriel qui contient le fichier ne suffit donc pas : il faut ouvrir le fichier piégé pour que la connexion s'établisse. La prudence face aux pièces jointes inattendues réduit nettement le risque, sans le supprimer. Il suffit d'un fichier ouvert par erreur. L'éditeur ne propose ni contournement ni mesure d'atténuation ; seule la mise à jour corrige la faille.
Les versions d'Outlook concernées
La faille touche l'Outlook classique des applications Microsoft 365 et des éditions Office LTSC (destinées aux entreprises), en 32 comme en 64 bits. Le nouvel Outlook pour Windows, Outlook sur le web et Outlook pour Mac ne figurent pas dans la liste de Microsoft. Si vous ne savez pas quelle version est installée sur vos postes, notre guide sur le nouvel Outlook et l'Outlook classique vous aide à faire la différence. Restent les versions achetées une fois pour toutes : Office 2016 et Office 2019 ne reçoivent plus de correctifs de sécurité depuis le 14 octobre 2025, et Office 2021 depuis le 13 octobre 2026. S'ils n'apparaissent pas dans la liste, ce n'est pas qu'ils soient à l'abri : c'est que plus personne ne les corrige.
Une note modérée, une faille déjà exploitée
Microsoft ne juge cette faille que « modérée », avec une note de 6,5 sur 10. C'est pourtant la seule du mois dont l'exploitation est confirmée, et donc la plus urgente à corriger. La CISA, l'agence américaine de cybersécurité, l'a inscrite le 10 novembre à son catalogue des failles exploitées et a donné aux administrations fédérales jusqu'au 24 novembre 2026 pour la corriger. En France, le CERT-FR mentionne cette exploitation dans son avis du 12 novembre sur Microsoft Office. La note dit la gravité d'une faille, l'exploitation dit l'urgence : une bonne gestion des correctifs tient compte des deux.
Plus de mille failles corrigées en un seul mois
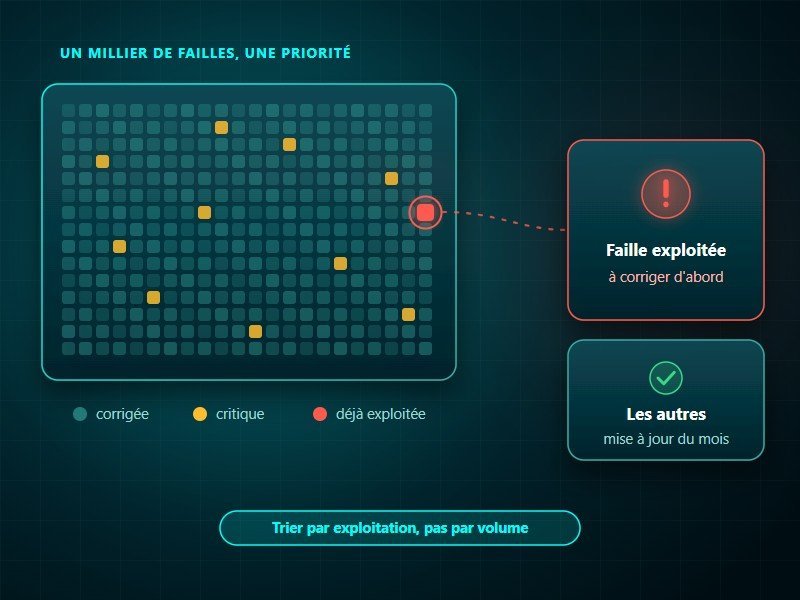
Le 10 novembre était un Patch Tuesday : le deuxième mardi de chaque mois, Microsoft publie ses mises à jour de sécurité. Les notes de publication de Microsoft recensent ce mois-ci 1 094 failles corrigées dans ses propres produits, dont 726 dans Windows et 174 dans Office. D'autres sources avancent des chiffres plus élevés ; je m'en tiens au chiffre de Microsoft, sans les 165 failles d'autres éditeurs qu'il republie aussi.
Microsoft avait corrigé 63 failles en novembre 2025, 220 en juin 2026, puis 999 en septembre et 1 474 en octobre. Novembre n'est donc pas un record : il confirme les volumes très élevés de septembre et d'octobre, que Microsoft n'explique pas dans ses notes.
Le 12 novembre, le CERT-FR a publié plusieurs avis, entre autres pour Windows, Office, Exchange et SQL Server. Aucune PME ne lira un millier de fiches de failles, et personne ne le lui demande. L'essentiel tient en deux questions. Les mises à jour s'installent-elles automatiquement sur chaque poste et chaque serveur ? Et quelqu'un vérifie-t-il qu'elles ont bien été appliquées ?
Exchange, Office, Windows : les autres failles à corriger
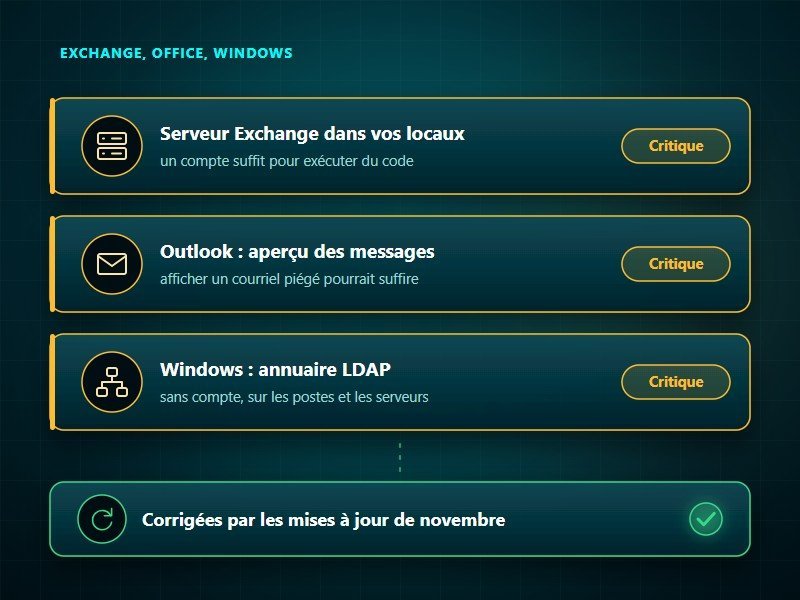
Parmi les autres failles du mois, plusieurs touchent des logiciels très répandus dans les PME. Les mises à jour du 10 novembre les corrigent toutes et, à ce jour, Microsoft ne signale aucune attaque qui les exploite.
Trois failles d'Outlook exploitables par l'aperçu
Trois failles d'Outlook, classées critiques par Microsoft, permettent à un attaquant d'exécuter du code sur le poste avec les droits de l'utilisateur (CVE-2026-110043, CVE-2026-110068 et CVE-2026-111309). Cette fois, le volet de lecture est bien en cause : sélectionner un courriel piégé pour l'afficher pourrait suffire, sans ouvrir la moindre pièce jointe. Microsoft juge toutefois leur exploitation peu probable. L'une des trois touche aussi Outlook pour Mac, ce qui oblige à mettre à jour les Mac en même temps que les PC.
Un serveur Exchange dans vos locaux
Si vous avez encore un serveur Exchange dans vos locaux, la faille CVE-2026-118207 vous concerne directement. Microsoft la classe critique, avec une note de 8,8 sur 10 : un attaquant qui dispose d'un compte sur le serveur, même aux droits limités, peut y exécuter du code à distance, sans qu'aucun utilisateur ait à intervenir. Contrairement aux trois failles d'Outlook, Microsoft juge son exploitation « plus probable ». Le correctif concerne Exchange Server Subscription Edition, la seule version encore maintenue ; le CERT-FR considère comme vulnérables les versions antérieures à la 15.02.2562.057.
Exchange 2016 et 2019, eux, sont en fin de support depuis le 14 octobre 2025. Une messagerie hébergée dans Microsoft 365 n'est pas dans la liste : ses serveurs sont entretenus par Microsoft lui-même. Si vous gardez un serveur Exchange par habitude plus que par besoin, c'est le moment d'envisager une messagerie professionnelle hébergée. Nous nous chargeons de la migration depuis Exchange.
Windows et l'annuaire de l'entreprise
La faille CVE-2026-119958 touche LDAP, le protocole qui permet d'interroger l'annuaire Active Directory des réseaux Windows. Sa note atteint 9,8 sur 10 : sans même disposer d'un compte, un attaquant peut exécuter du code dans le service LDAP de la machine visée en lui envoyant des requêtes piégées. Microsoft estime son exploitation peu probable, mais toutes les versions de Windows encore maintenues sont touchées, postes comme serveurs. Mettez d'abord à jour les serveurs qui hébergent l'annuaire, ceux qui authentifient les utilisateurs à l'ouverture de session. Quant aux postes encore sous Windows 10 (hors éditions LTSC), ils ne reçoivent ce correctif que s'ils sont inscrits au programme payant de mises à jour de sécurité étendues ; notre guide sur la fin de Windows 10 explique ce cas.
Ce qu'une PME doit faire avant le 24 novembre
L'échéance du 24 novembre ne s'impose qu'aux administrations fédérales américaines, mais elle donne un bon repère à toute entreprise : corriger une faille déjà exploitée ne peut pas attendre le prochain cycle de mises à jour. Voici ce qu'il faut faire d'ici là, par ordre de priorité.
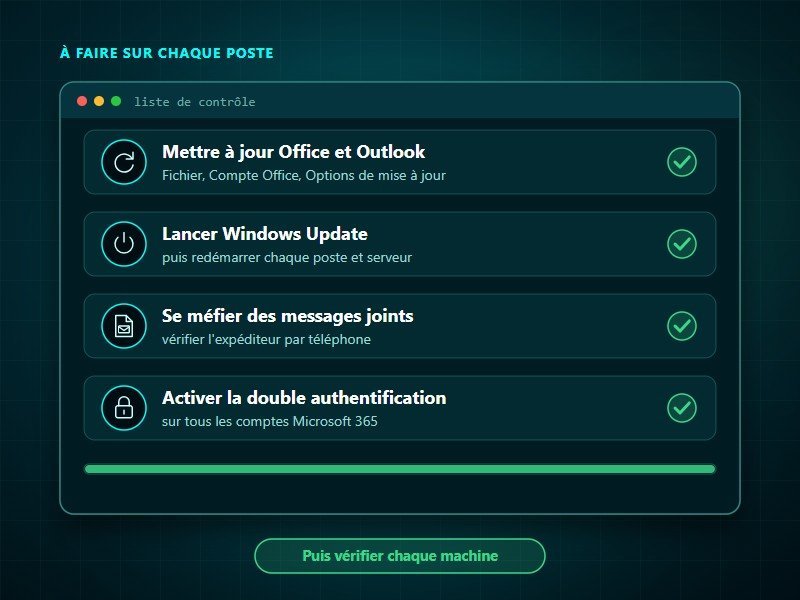
Mettre à jour Office et Outlook
Les applications Microsoft 365 ne passent pas par Windows Update : elles ont leur propre canal de mise à jour, en général automatique. Pour lancer la mise à jour à la main sur un poste, ouvrez l'Outlook classique, allez dans « Fichier », puis « Compte Office », et cliquez sur « Options de mise à jour », puis sur « Mettre à jour maintenant ». La page d'aide de Microsoft consacrée aux mises à jour d'Office détaille la marche à suivre. Si le menu propose « Activer les mises à jour », c'est qu'elles sont désactivées : voilà le premier problème à régler. Répétez l'opération sur chaque poste, y compris les portables qui passent rarement au bureau. Les Mac équipés d'Outlook se mettent à jour par leur propre outil : ne les oubliez pas.
Lancer Windows Update, puis vérifier
Côté Windows, les correctifs de novembre arrivent par Windows Update, dans la mise à jour cumulative du mois. Ils ne s'appliquent qu'au redémarrage : un poste qu'on ne redémarre jamais garde ses failles ouvertes. Sur chaque poste, ouvrez « Paramètres », puis « Windows Update », et cliquez sur « Rechercher des mises à jour » : la liste affiche ce qui reste à installer. Sur les serveurs, l'annuaire passe en premier, puis Exchange le cas échéant : son correctif s'installe à part. Le plus important reste de vérifier que chaque machine a bien installé le correctif, et pas seulement qu'il lui a été proposé.
Se méfier des fichiers de message inattendus
Tant que tous les postes ne sont pas à jour, traitez comme suspect tout fichier de message reçu sans raison apparente. Avant de l'ouvrir, demandez à l'expéditeur s'il l'a bien envoyé, par téléphone plutôt qu'en répondant au courriel. Les réflexes décrits dans notre guide sur l'hameçonnage valent ici aussi, car l'attaque joue sur les mêmes ressorts : l'urgence et la confiance. C'est l'occasion de rappeler ces réflexes à vos équipes.
Activer la double authentification partout
La double authentification ne corrige pas cette faille, mais elle en limite les conséquences. Si un mot de passe fuit, l'attaquant doit encore franchir une seconde barrière avant d'accéder à la messagerie ou aux fichiers de Microsoft 365. Vérifiez qu'elle est activée sur tous les comptes Microsoft 365, administrateurs compris, ainsi que sur les accès à distance.
Comment nous suivons ces mises à jour
Chez KERIONIS, les versions installées et l'état des mises à jour font partie des premiers points que nous contrôlons quand nous prenons en charge une structure. Dans le Pack Essentiel, nous suivons ensuite la console antivirus de chaque poste : si une protection est désactivée ou si une mise à jour échoue, nous le voyons et nous intervenons. À partir du Pack Sécurité, notre supervision nous signale les mises à jour en attente ou bloquées sur les postes et les serveurs, et nous les débloquons avant qu'elles ne laissent une faille ouverte. Les mises à jour critiques s'installent automatiquement, sur des créneaux convenus avec vous.
Nous administrons aussi Microsoft 365 au quotidien : comptes, droits d'accès, partages, double authentification avec Microsoft Authenticator. Nous accompagnons le passage au nouvel Outlook, ou le maintien de l'Outlook classique quand un logiciel métier l'exige encore. Ce que couvre chaque niveau de service est écrit noir sur blanc dans notre contrat de maintenance informatique.
Si vous ne savez pas qui met à jour Office sur vos postes, ni si la mise à jour de novembre a été installée, posez la question cette semaine, à votre prestataire ou en interne. Le prochain Patch Tuesday aura lieu le 8 décembre 2026 : mieux vaut avoir la réponse d'ici là.
Office et Windows sont-ils à jour chez vous ?
Nous faisons le point avec vous sur les versions d'Office et de Windows installées sur vos postes et vos serveurs.
Nous vous indiquons ensuite ce qu'il reste à corriger, et dans quel ordre.
Questions fréquentes sur la faille Outlook de novembre 2026
Quelle est la faille Outlook de novembre 2026 ?
Il s'agit de la faille CVE-2026-124194, corrigée par Microsoft le 10 novembre 2026. Quand un utilisateur ouvre un fichier de message piégé, Outlook se connecte sans l'avertissement habituel à un serveur de l'attaquant, et peut lui transmettre une empreinte des identifiants de cet utilisateur. Selon Microsoft, cette faille est déjà exploitée.
Le nouvel Outlook est-il concerné ?
Non, d'après la liste de Microsoft : la faille touche l'Outlook classique des applications Microsoft 365 et des éditions Office LTSC. Le nouvel Outlook, Outlook sur le web et Outlook pour Mac n'y figurent pas. D'autres failles corrigées le même mois touchent toutefois Office et Outlook pour Mac, si bien qu'il faut mettre Office à jour, sur PC comme sur Mac.
Comment mettre à jour Outlook ?
Dans l'Outlook classique, allez dans « Fichier », puis « Compte Office », et cliquez sur « Options de mise à jour », puis sur « Mettre à jour maintenant ». Les applications Microsoft 365 ont leur propre canal de mise à jour, distinct de Windows Update. Si le menu propose « Activer les mises à jour », c'est qu'elles sont désactivées.
Pourquoi corriger avant le 24 novembre 2026 ?
C'est la date limite fixée par la CISA, l'agence américaine de cybersécurité, qui a inscrit la faille à son catalogue des failles exploitées le 10 novembre 2026. Cette échéance s'impose aux administrations fédérales américaines, pas aux entreprises françaises. Elle donne pourtant un bon repère : corriger une faille déjà exploitée ne peut pas attendre le prochain cycle de mises à jour.
Mon serveur Exchange est-il concerné ?
S'il s'agit d'Exchange Server Subscription Edition, oui : avec la faille critique CVE-2026-118207, corrigée par la mise à jour de novembre, un attaquant qui dispose d'un compte peut exécuter du code sur le serveur. Exchange 2016 et 2019 sont en fin de support depuis le 14 octobre 2025. Une messagerie hébergée dans Microsoft 365 ne figure pas dans la liste des produits concernés.