Virus, malware, cheval de Troie : ce qui menace vraiment vos postes
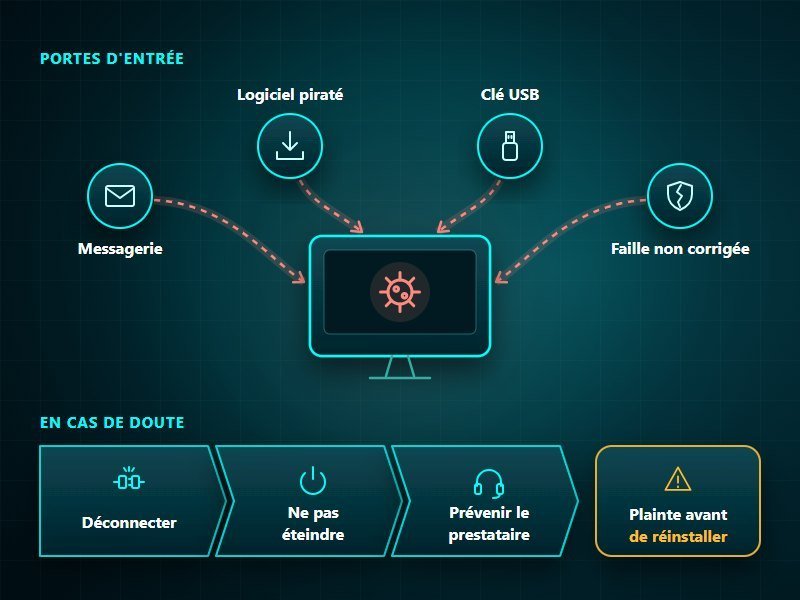
Un virus informatique, au sens courant, désigne tout logiciel malveillant, ou malware : un programme conçu pour nuire à un ordinateur, à un réseau ou à ses utilisateurs. Au sens strict, le virus n'est qu'une famille parmi d'autres, à côté du ver, du cheval de Troie, du logiciel espion ou du rançongiciel. Ces programmes entrent surtout par la messagerie, les logiciels piratés, les clés USB et les failles non corrigées. En cas de doute, on déconnecte le poste du réseau sans l'éteindre, on prévient son prestataire et on préserve les traces avant de réinstaller.
Protéger les postes de vos équipes
Protection des postes, supervision et sauvegarde selon le pack.
Sensibilisation des utilisateurs aux pièges.
Virus, ver, cheval de Troie : les familles
Virus au sens large, virus au sens strict
Dans le langage courant, et sur Cybermalveillance.gouv.fr, « virus » désigne tout programme malveillant qui perturbe un système à l'insu de son propriétaire. Pour ce sens-là, l'ANSSI emploie un autre terme : logiciel malveillant, maliciel ou malware, c'est-à-dire tout programme développé pour nuire à un système informatique ou à un réseau. Au sens technique, le virus est une famille précise : un programme qui s'implante dans d'autres programmes, se duplique à l'insu des utilisateurs et a souvent besoin d'eux pour se propager, quand ils ouvrent un courriel ou lancent un fichier. Le ver, lui, est autonome et cherche seul à gagner le plus de machines possible. Les buts varient, de l'espionnage au vol de données en passant par le chiffrement des fichiers contre rançon : autant de risques que la cybersécurité des PME doit couvrir, bien au-delà de l'antivirus.
Cheval de Troie, espion et voleur d'identifiants
Le cheval de Troie se présente comme un programme utile, mais cache une fonction malveillante. Le logiciel espion collecte et transmet des informations sur le poste et sur ses utilisateurs, à leur insu ; l'enregistreur de frappes capte ce qui est tapé au clavier, et l'ANSSI rappelle qu'il peut aussi être un dispositif matériel. Le voleur d'identifiants, ou infostealer, récupère les mots de passe enregistrés dans les navigateurs et les cookies de session, ce qui ouvre ensuite la porte aux comptes de messagerie ou de banque. D'autres familles complètent le tableau : réseau de machines zombies, porte dérobée, outil de dissimulation d'activité, logiciel publicitaire. Le rançongiciel, qui chiffre les fichiers, a sa propre page sur la protection contre les rançongiciels.
Comment un malware entre dans l'entreprise
La messagerie, porte d'entrée principale
Pour l'ANSSI, la messagerie est le principal vecteur d'infection du poste de travail : une pièce jointe piégée ou un lien vers un site malveillant suffit. Les techniques d'appât sont décrites dans notre guide sur l'hameçonnage. Les macros des documents Office ont longtemps servi à introduire des programmes malveillants ; dans Office pour Windows à jour, Microsoft bloque désormais par défaut celles des fichiers venus d'Internet, mais pas dans Office pour Mac. L'ANSSI décrit aussi des pièges où la victime ouvre elle-même la porte à l'attaquant : un faux support technique qui fait télécharger un outil de prise en main à distance, ou un faux contrôle « je ne suis pas un robot » qui fait coller une commande dans un terminal.
Logiciels piratés, clés USB et failles
Un logiciel piraté ou téléchargé hors du site de l'éditeur est un vecteur classique. L'ANSSI cite des entreprises de l'agroalimentaire qui ont trouvé sur de nombreux postes un voleur d'identifiants installé avec un prétendu navigateur gratuit. Une clé USB trouvée ou prêtée peut propager un virus, et l'ANSSI recommande de proscrire les clés inconnues et de désactiver l'exécution automatique. Enfin, un système ou un logiciel non mis à jour laisse ouvertes des failles connues ; notre guide sur les mises à jour de sécurité explique comment les corriger.
Les signes d'une infection, et leurs limites
Ce qui doit alerter
Cybermalveillance.gouv.fr cite une alerte de l'antivirus, un ralentissement ou un blocage anormal, des fenêtres ou messages d'erreur sans raison, des logiciels modifiés. Côté comptes, des messages partis seuls vers les contacts, des connexions depuis des appareils inconnus ou des règles de transfert que personne n'a créées signalent un compte piraté. Un voleur de mots de passe en est parfois l'origine. L'ANSSI ajoute des fichiers créés, modifiés ou supprimés sans autorisation et une activité inhabituelle.
Ce que ces signes ne prouvent pas
Aucun de ces signes ne prouve seul une infection : un ralentissement peut venir d'un simple dysfonctionnement, et l'ANSSI dit seulement qu'ils « peuvent alerter ». Une fenêtre du navigateur qui annonce que l'ordinateur est bloqué et donne un numéro à appeler relève même, le plus souvent, de l'arnaque au faux support technique. À l'inverse, l'absence de symptôme ne rassure pas : un logiciel espion ou un voleur d'identifiants travaille en silence, et une infection peut rester longtemps invisible. La surveillance des postes compte donc autant que les impressions de l'utilisateur.
Que faire si un poste semble infecté
Isoler sans éteindre
Premier réflexe : arrêter toute opération sensible sur le poste et le déconnecter du réseau, en débranchant le câble et en coupant le Wi-Fi. L'ANSSI demande de le laisser sous tension et de ne pas le redémarrer, pour ne pas perdre les traces utiles à l'analyse ; le CERT-FR ne prévoit l'extinction qu'en dernier recours. En entreprise, on prévient aussitôt son service ou son prestataire informatique, puis on vérifie que l'infection ne s'est pas propagée à d'autres postes. Les comptes utilisés sur la machine sont à considérer comme compromis : leurs mots de passe se changent, de préférence depuis un autre appareil sain, et les sessions ouvertes se ferment.
Plainte, signalement et restauration
Cybermalveillance.gouv.fr demande de porter plainte avant de réinstaller les appareils touchés, et de préserver les preuves, voire de mettre les machines de côté. Selon le code des assurances, un professionnel doit porter plainte au plus tard 72 heures après la découverte de l'attaque pour être indemnisé par son assureur. Le site 17cyber.gouv.fr guide la victime vers un signalement ou une plainte. Si des données personnelles ont pu être consultées ou copiées, une notification à la CNIL peut s'imposer, dans le même délai de 72 heures.
Le maire de Kergrist-Moëlou, petite commune des Côtes-d'Armor, a raconté à Cybermalveillance.gouv.fr l'attaque subie par sa mairie : un matin, le poste de la secrétaire était verrouillé par une demande de rançon de 500 euros. Le poste a été isolé du réseau et la gendarmerie a saisi le disque dur pour enquêter. Faute de sauvegarde, la commune a perdu l'accès à ses dossiers. Quand des sauvegardes existent, la restauration suit : réinstallation à partir de copies antérieures à l'incident et jugées saines, changement des mots de passe et mises à jour avant la remise en service.
Se protéger des virus et des malwares
Les mesures qui comptent
Les recommandations de l'ANSSI, de la CNIL et de Cybermalveillance.gouv.fr se rejoignent : mises à jour du système et des logiciels, antivirus tenu à jour, filtrage de la messagerie, aucun droit d'administrateur pour le travail courant, logiciels installés depuis des sources sûres, sauvegardes régulières dont une déconnectée. Un antivirus classique reconnaît surtout les menaces connues, quand un EDR surveille en plus les comportements suspects du poste. L'ANSSI note qu'une sécurité fondée uniquement sur des produits ne suffit pas. Reste à apprendre aux utilisateurs à reconnaître un piège. Dans son rapport d'activité 2025, Cybermalveillance.gouv.fr compte 3,4 % de demandes d'assistance liées aux virus chez les entreprises et associations, loin derrière le piratage de compte (21 %), que les voleurs de mots de passe alimentent aussi, et l'hameçonnage (16 %).
Virus et malwares : notre façon de faire
Chez KERIONIS, la protection des postes est comprise dans les trois packs : ESET dans le Pack Essentiel, Bitdefender dans le Pack Sécurité, et Bitdefender MDR dans le Pack Sérénité, où des analystes de l'éditeur examinent les alertes et réagissent. Selon le pack, la supervision continue des postes et des serveurs, la sauvegarde externalisée et le filtrage des courriels par Mailinblack complètent cette protection. Nous animons aussi des séances de sensibilisation à la cybersécurité, et les packs Sécurité et Sérénité comprennent des exercices de faux courriels.
Une cybersécurité adaptée aux PME
Protection des postes, de la messagerie et des sauvegardes, avec, dans le Pack Sérénité, des analystes qui examinent les alertes.
Découvrez notre offre de cybersécurité.
Questions fréquentes : Virus informatique et malware
C'est quoi un virus informatique ?
Au sens courant, un virus informatique désigne tout logiciel malveillant qui perturbe un système à l'insu de son propriétaire. Au sens strict, c'est un programme qui s'implante dans d'autres programmes, se duplique et se propage, souvent par une action de l'utilisateur.
Quelle différence entre un virus et un malware ?
Malware, ou logiciel malveillant, est le terme général pour tout programme conçu pour nuire. Le virus en est une famille, à côté du ver, du cheval de Troie, du logiciel espion, du voleur d'identifiants ou du rançongiciel.
Comment savoir si mon ordinateur a un virus ?
Une alerte de l'antivirus, un ralentissement anormal, des fenêtres inattendues ou des messages partis seuls vers vos contacts doivent inquiéter, sans rien prouver à eux seuls. Un logiciel espion peut aussi agir sans aucun symptôme : en cas de doute, on déconnecte le poste du réseau et on prévient son prestataire.
Un antivirus suffit-il en entreprise ?
Non. L'antivirus reconnaît surtout les menaces connues, et l'ANSSI rappelle qu'une sécurité fondée uniquement sur des produits ne suffit pas. Il s'associe aux mises à jour, à des droits limités, aux sauvegardes, au filtrage de la messagerie et à la sensibilisation des utilisateurs.